LinkedIn image ad examples
2 image ads are live on LinkedIn right now, from 751 companies. Browse real ones, filtered by industry.
- Integrity360 FranceSince 12 Jun 2026
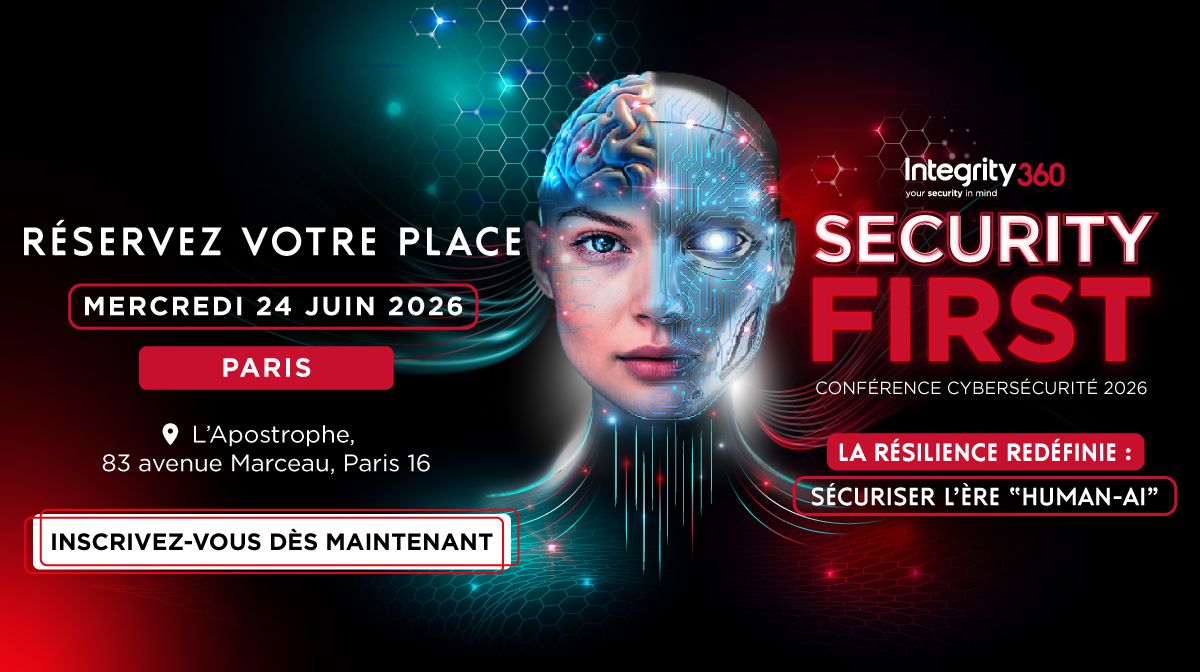
Le 24 juin 2026, Integrity360 France lance la première édition de Security First à Paris. https://lnkd.in/evX-qi8S Un format pensé pour aller à l’essentiel : du contenu de « pure thought leadership », des échanges sans détour et une vision concrète des enjeux cyber d’aujourd’hui et de demain. Ici, pas de discours commerciaux ni de surface. L’événement réunira uniquement des pairs du secteur, des spécialistes d’Integrity360, des experts reconnus et quelques partenaires technologiques de premier plan. L’objectif est simple : confronter les points de vue, partager des retours d’expérience concrets et ouvrir des perspectives actionnables. Si vous cherchez un rendez-vous où la qualité des échanges prime sur la quantité, Security First a été conçu pour vous. Les places sont volontairement limitées afin de préserver la richesse des discussions. 📆 Mercredi 24 juin 2026 📍 L’Apostrophe, 83 avenue Marceau, 75116 Paris 📢 La résilience redéfinie – protéger l’ère Humain-IA. 👉 Les inscriptions sont ouvertes dès maintenant sur la page dédiée d’Integrity360 France : https://lnkd.in/evX-qi8S #Securityfirst2026 #cybersecurity #events #infosec #ai
- Integrity360 FranceSince 12 Jun 2026
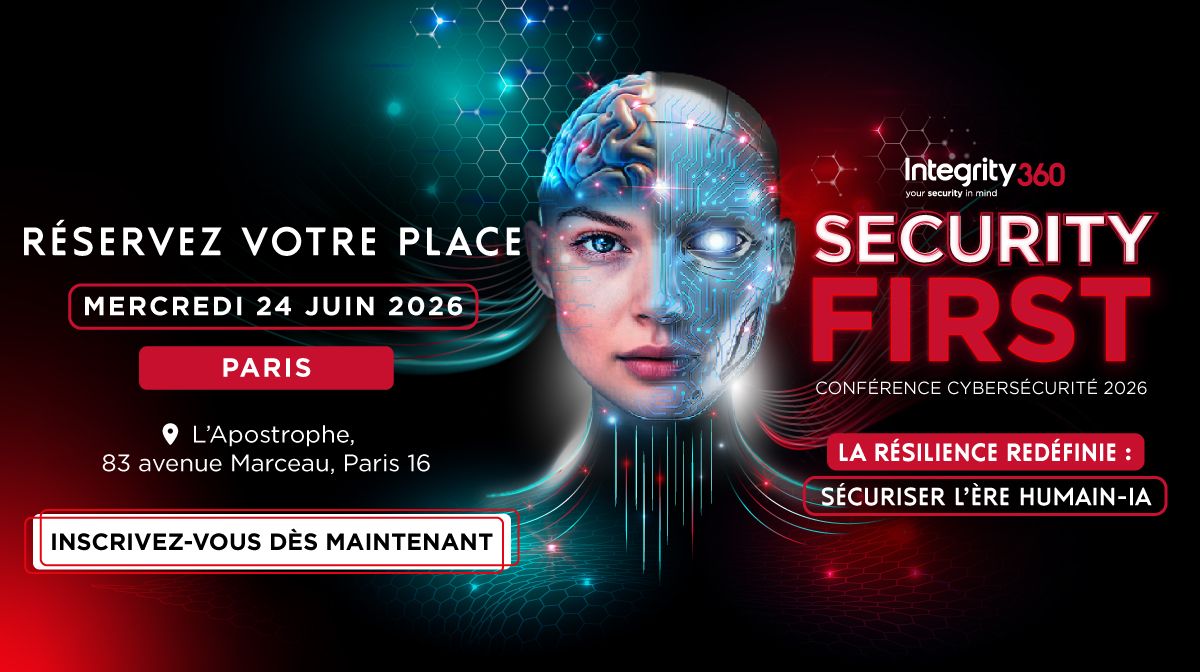
Les défis cyber ne se résolvent plus en silo. Security First réunira à Paris des décideurs et experts confrontés aux mêmes problématiques : protection, anticipation des menaces et résilience. L’objectif est simple : créer un espace d’échange direct entre pairs pour confronter les expériences, partager les approches et sortir des logiques purement théoriques. 📆 Mercredi 24 juin 2026 📍 L’Apostrophe, 83 avenue Marceau, 75116 Paris 📢 La résilience redéfinie – protéger l’ère Humain-IA. Rendez-vous pour cette première édition ! 💥 Inscrivez-vous (places limitées) : https://lnkd.in/evX-qi8S #SecurityFirst2026 #cybersecurity #AI #events
- IDGateway® LimitedSince 16 Jun 2026
Reduce ID Centre workload.
- IDECSISince 26 Jun 2026
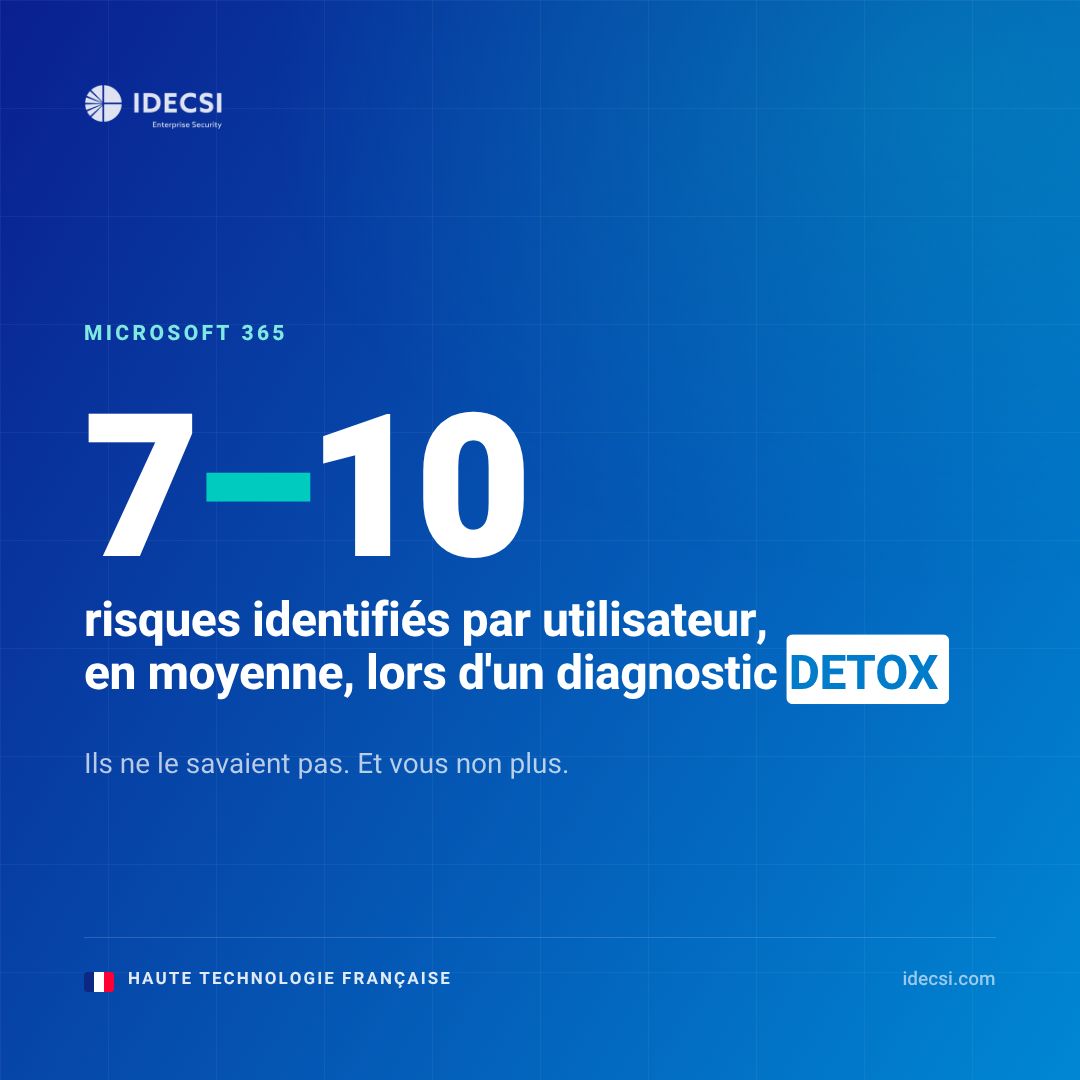
7 à 10 risques identifiés par utilisateur. C'est ce que révèle un diagnostic DETOX sur Microsoft 365. La plupart des entreprises ne les voient pas venir. Faites le point avant qu'il soit trop tard.
- IDECSISince 26 Jun 2026
Vos utilisateurs prennent des risques sans le savoir. Pas par négligence. Parce qu'ils n'ont jamais vu ce qui est exposé sur leurs propres données. IDECSI leur montre. Et transforme chaque collaborateur en premier rempart contre les incidents. Demandez une démo.
- IntorqaSince 13 Jul 2026
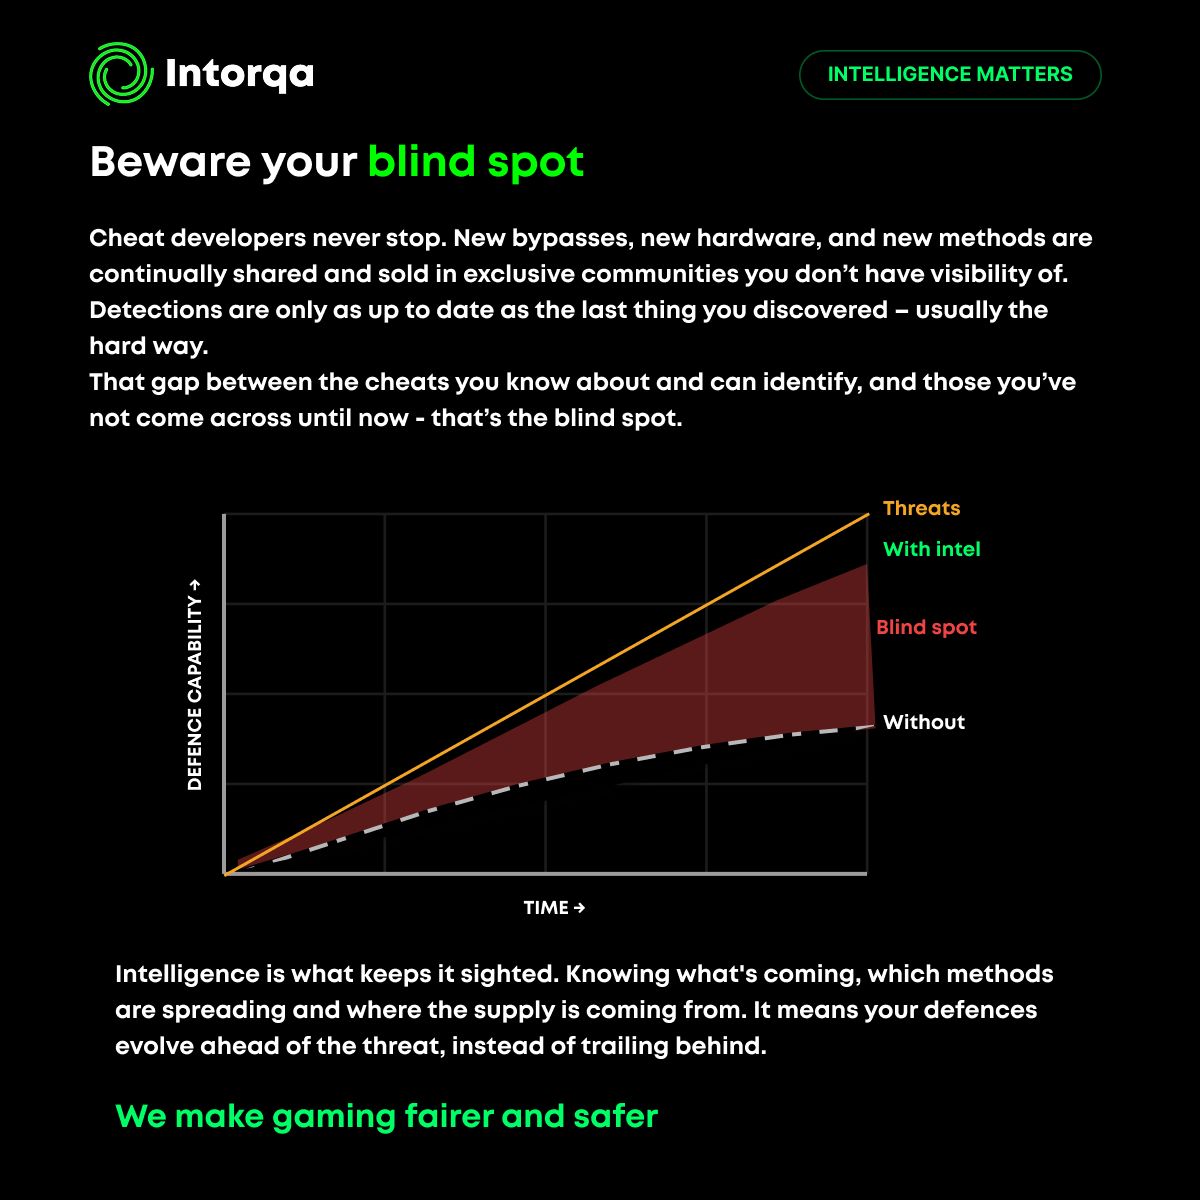
When it comes to ensuring your anti-cheat isn't missing the latest cheats, intelligence matters. Contact us to find out how we can help you protect your game.
- IntorqaSince 13 Jul 2026
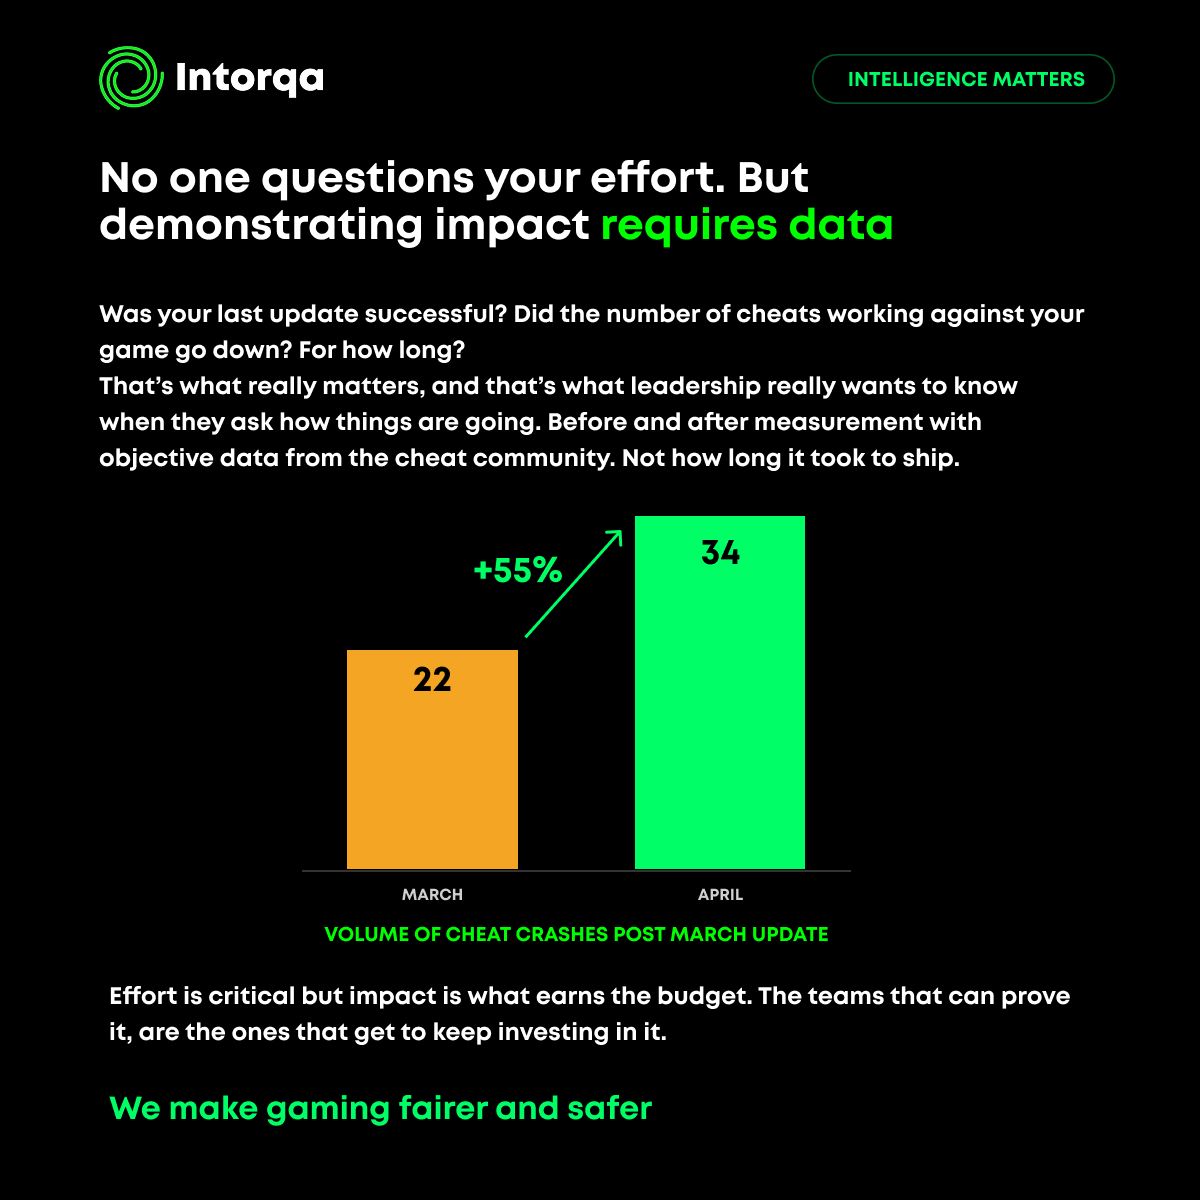
When it comes to measuring the success of your anti-cheat, intelligence matters. Contact us to find out how we can help you protect your game.
- imper.aiRecorded 23 Sept 2026
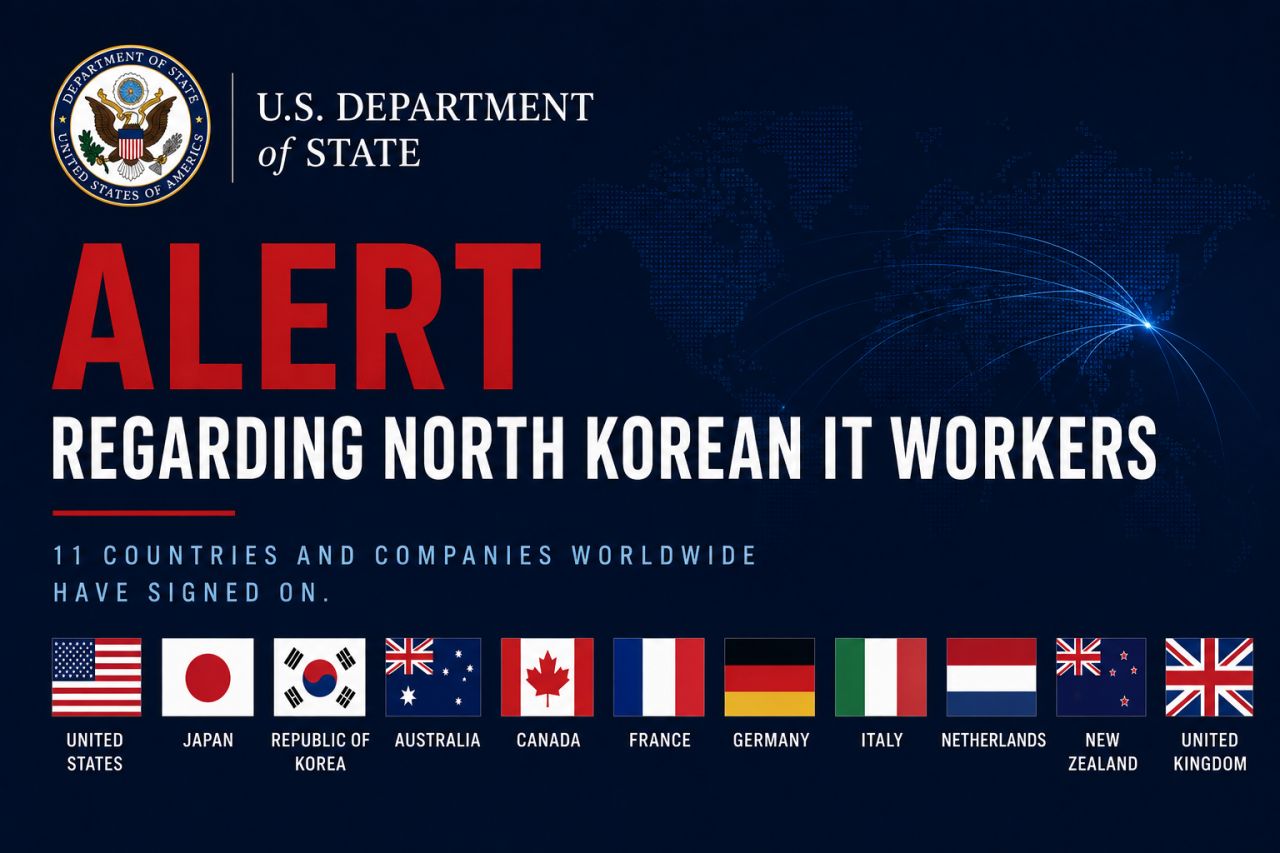
You have been warned. By 11 countries. On July 31, all seven G7 nations plus four allies issued a joint alert on North Korea's IT worker scheme. First time France, Germany, Italy and the Netherlands have signed on. This is no longer a US and Korea problem. What the alert describes: •Pose as locals. Get hired. Collect a salary. Send it home. •Increasingly AI-built: fake personas, polished resumes, manipulated interview video. •Once inside, the paycheck is not the point. Insider access is. Data theft follows. •The money funds North Korea's nuclear and missile programs. •Paying these workers can break domestic law and UN sanctions, not just security policy. How far it has spread: •One laptop farm alone: $17M for the regime, and 300+ US companies affected (DOJ). •Eight US-based laptop farm operators jailed in about five months (DOJ). •FAMOUS CHOLLIMA activity doubled in 2025 (CrowdStrike). What to do: •Treat identity as a process, not a one-time check. •Put a signal layer in front of every interview, not just the last. •Correlate across interviews. One "hire" is often a team. •Treat onboarding as the point of no return. Verify before access. The warning is on the record. What you do next is a choice. Full breakdown: https://lnkd.in/gYksdYNP//?utm_source=linkedin&utm_medium=paid&utm_id=1201173964&utm_campaign=Boost_Post_WebsiteVisits_Aug13,2026&hsa_acc=517492235&hsa_cam=1201173964&hsa_grp=879583074&hsa_ad=1504295504&hsa_net=linkedin&hsa_ver=3 Read the alert: https://lnkd.in/ewHNxdv5//?utm_source=linkedin&utm_medium=paid&utm_id=1201173964&utm_campaign=Boost_Post_WebsiteVisits_Aug13,2026&hsa_acc=517492235&hsa_cam=1201173964&hsa_grp=879583074&hsa_ad=1504295504&hsa_net=linkedin&hsa_ver=3 #HiringFraud #DPRK #NorthKoreanITworkers
- Industrial DefenderSince 17 Aug 2026
Article 21 requires risk analysis, incident handling, supply chain security, and encryption policies across your OT environment. Which of the ten measures can you evidence today? Map your gaps in the training. Watch on demand.
- Industrial DefenderSince 17 Aug 2026
Watch our expert panel discuss the practical realities of NIS2 for industrial operators—transposition divergence, asset visibility requirements, and the 24-hour early warning obligation.
- InfoGuard AGSince 1 Sept 2026
📢 𝟭𝟱𝟬 𝗖𝘆𝗯𝗲𝗿𝘃𝗼𝗿𝗳ä𝗹𝗹𝗲. 𝟴 𝗣𝗿𝗶𝗼𝗿𝗶𝘁ä𝘁𝗲𝗻. 𝗘𝗶𝗻 𝗥𝗲𝗮𝗹𝗶𝘁ä𝘁𝘀𝗰𝗵𝗲𝗰𝗸 𝗳𝘂̈𝗿 𝗱𝗶𝗲 𝗖𝘆𝗯𝗲𝗿𝗮𝗯𝘄𝗲𝗵𝗿 𝟮𝟬𝟮𝟲. Zwischen offenen Patches, Identitätsrisiken, Cloud-Umgebungen und knappen Ressourcen entscheidet die richtige Priorisierung über die Wirksamkeit eurer Cyberabwehr. Wo sollte dein Unternehmen heute ansetzen? Knapp 150 Cybervorfälle, die unser CSIRT im 𝗲𝗿𝘀𝘁𝗲𝗻 𝗛𝗮𝗹𝗯𝗷𝗮𝗵𝗿 𝟮𝟬𝟮𝟲 bearbeitet hat, liefern ein klares Lagebild: ➡️ 34 % der Einfallsvektoren entfallen auf Phishing. ➡️ Bei 6 von 10 Ransomware-Fällen war fehlende MFA ein entscheidender Faktor. ➡️ Exponierte Lücken, Fehlkonfigurationen und Supply-Chain-Risiken bleiben relevant. ➡️ Public LLMs schaffen neue, schwer kontrollierbare Datenrisiken. Die entscheidende Frage für CISOs und IT-Verantwortliche deines Unternehmens lautet deshalb: 𝗪𝗶𝗲 𝗴𝘂𝘁 𝗽𝗮𝘀𝘀𝗲𝗻 𝗲𝘂𝗿𝗲 𝗦𝗶𝗰𝗵𝗲𝗿𝗵𝗲𝗶𝘁𝘀𝗽𝗿𝗶𝗼𝗿𝗶𝘁𝗮̈𝘁𝗲𝗻 (𝗻𝗼𝗰𝗵) 𝘇𝘂𝗿 𝗮𝗸𝘁𝘂𝗲𝗹𝗹𝗲𝗻 𝗔𝗻𝗴𝗿𝗶𝗳𝗳𝘀𝗽𝗿𝗮𝘅𝗶𝘀? 💡 Unsere Halbjahresanalyse 2026 liefert den Realitätscheck und 𝟴 𝗸𝗼𝗻𝗸𝗿𝗲𝘁𝗲 𝗠𝗮𝘀𝘀𝗻𝗮𝗵𝗺𝗲𝗻 für eure Cyber-Security-Strategie: https://lnkd.in/erxsbAaN
- iC ConsultSince 7 Sept 2026
Microsoft E5 and E7 include powerful security capabilities that can significantly strengthen your organisation's protection. Join our live webinar to see where your existing investment can make the biggest security impact.
- iC ConsultSince 7 Sept 2026
Microsoft E5 and E7 include powerful security capabilities that can significantly strengthen your organization's protection. Join our live webinar to see where your existing investment can make the biggest security impact.
- HypernativeSince 26 Aug 2026
Your onchain pilot works. Scaling it is a different conversation, one that runs through your risk committee, your board, and your regulator. Security isn't the cost you add after you scale. It's the proof point that gets you the green light. Hypernative secures 350+ institutions and $100B+ in onchain assets, with the audit trails and controls your ARB already asks for. Start at pilot scale. Don't let security be what stops it reaching production.
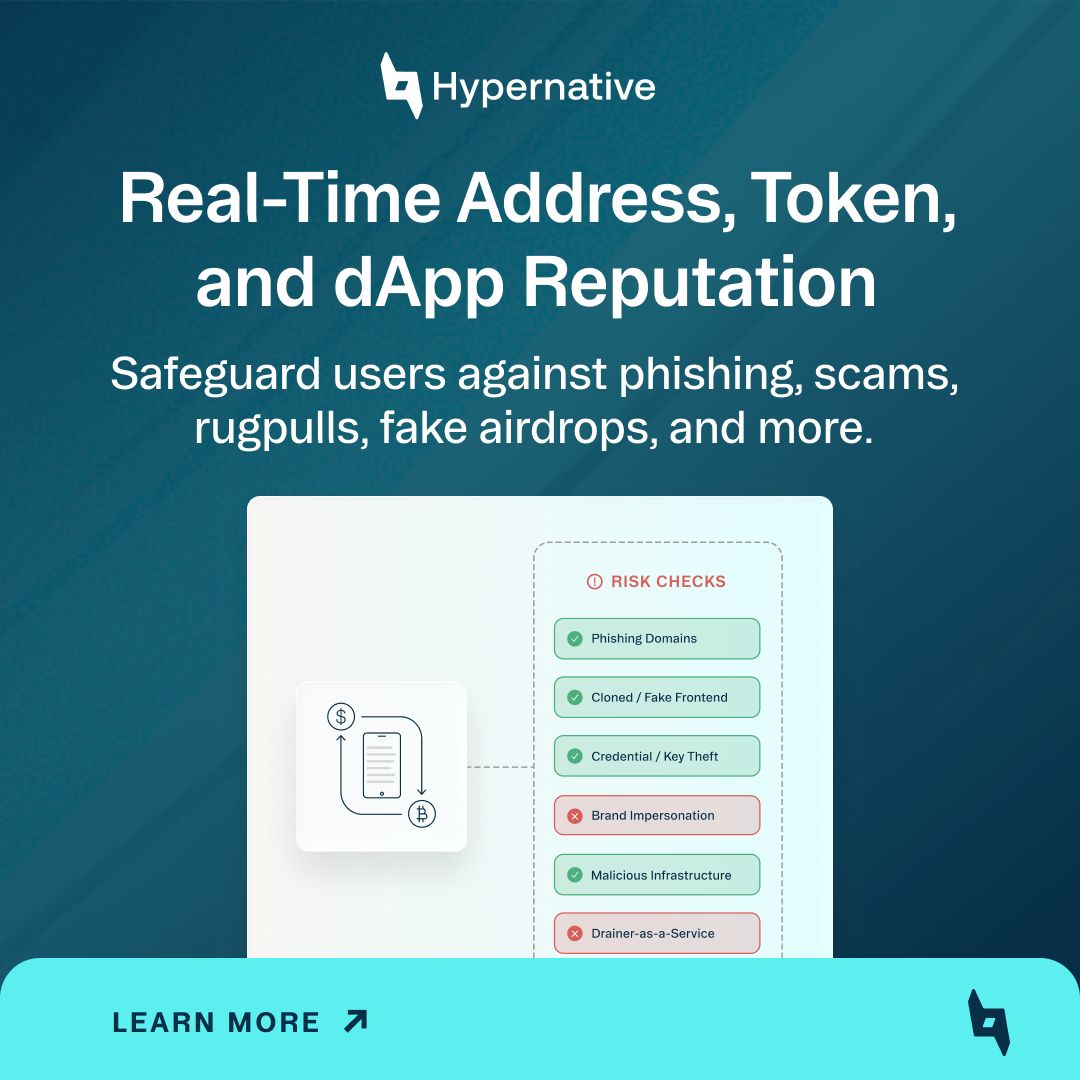
- HypernativeSince 26 Aug 2026
Your users can't spot the threat. Real-time reputation checks every address, token, and dApp before your user signs. It flags phishing domains, cloned dApps, drainer contracts, malicious airdrops, honeypot tokens, and address poisoning inside the signing flow, then translates each transaction into plain language before it goes through. Safe interactions pass. Risky ones get caught first. Give your users a wallet they can trust with their assets.
- idgard GmbHSince 8 Sept 2026
🛡️ Gesundheitsdaten brauchen mehr als nur Standard-Verschlüsselung. Arztbriefe, Laborbefunde und Forschungsdaten sind hochsensibel. Erfahren Sie in unserem Whitepaper, wie Sie Patientendaten absolut versiegelt teilen und alle Vorgaben erfüllen: - DSGVO-, KRITIS- & NIS-2-konform - Sicherer Austausch mit Ärzten, IT-Abteilungen & Partnern - Revisionssichere Dokumentation aller Dateitransfers - Zero-Knowledge: Kein Zugriff für Administratoren oder Provider 👉 Jetzt erfahren, wie sich Gesundheitsorganisationen wirksam schützen können.
- idgard GmbHSince 8 Sept 2026
📂 Schatten-IT im Unternehmen? So sichern Sie Ihren Datenaustausch rechtssicher ab. Unsichere Tools und private Cloud-Dienste gefährden die IT-Compliance. Unsere Checkliste führt Sie in 7 Schritten zu einem DSGVO-konformen Datenaustausch: - Kontrolle von Verschlüsselung, Zugriffsrechten & Protokollierung - Aufdecken von Schatten-IT & Datenleck-Risiken - Überprüfung von Datenstandorten & Zertifizierungen 👉 Jetzt Checkliste sichern
- IrdetoSince 31 Aug 2026
Attending IFDA Solutions Conference 2026? Book time with Keystone by Irdeto to discuss how food distribution fleets can eliminate physical key handoffs, simplify driver transitions and improve vehicle utilization with secure digital access. Meet us at Booth #554 or reserve dedicated time with our experts.
- IrdetoSince 1 Sept 2026
What Are Your Video Security Priorities for 2027? Meet with Irdeto experts at IBC to discuss anti-piracy, streaming security and audience engagement strategies.
- InfoGuard AGSince 16 Sept 2026
🔐 𝐈𝐝𝐞𝐧𝐭𝐢𝐭ä𝐭𝐬𝐬𝐢𝐜𝐡𝐞𝐫𝐡𝐞𝐢𝐭 𝐢𝐬𝐭 𝐞𝐢𝐧𝐞 𝐅𝐫𝐚𝐠𝐞 𝐝𝐞𝐫 𝐔𝐧𝐭𝐞𝐫𝐧𝐞𝐡𝐦𝐞𝐧𝐬𝐬𝐭𝐞𝐮𝐞𝐫𝐮𝐧𝐠. Denn kompromittierte Identitäten können weit über die IT hinaus Auswirkungen haben und im Ernstfall ganze Geschäftsprozesse gefährden. Die Auswertung von über 150 Cybervorfällen, die unser InfoGuard CSIRT im ersten Halbjahr bearbeitet hat, zeigt ein klares Bild: Phishing war mit 34 Prozent der häufigste Einfallsvektor, fehlende Multifaktor-Authentisierung (MFA) folgte mit 16 Prozent. Bei den untersuchten Ransomware-Vorfällen spielte fehlende MFA sogar in sechs von zehn Fällen eine entscheidende Rolle. Was mich daran besonders beschäftigt: Viele dieser Risiken sind grundsätzlich bekannt. Unternehmen führen MFA ein, definieren Richtlinien und sensibilisieren Mitarbeitende für Phishing. Für eine Geschäftsleitung stellt sich deshalb eine weiterführende Frage: Wirken diese Massnahmen tatsächlich dort, wo das Unternehmen besonders verwundbar ist? Gerade bei Identitäten ist das entscheidend: Werden vertrauenswürdige Konten oder Sitzungen übernommen, können Cyberkriminelle mit legitimen Berechtigungen auf geschäftskritische Systeme, Daten und Prozesse zugreifen. 𝐅ü𝐫 𝐦𝐢𝐜𝐡 𝐢𝐬𝐭 𝐝𝐞𝐬𝐡𝐚𝐥𝐛 𝐤𝐥𝐚𝐫: Es reicht nicht zu wissen, welche Schutzmassnahmen implementiert sind. Geschäftsleitungen müssen verstehen, welche Geschäftsrisiken damit tatsächlich reduziert werden – und welche bewusst oder unbewusst bestehen bleiben. 𝐅ü𝐧𝐟 𝐅𝐫𝐚𝐠𝐞𝐧 𝐡𝐚𝐥𝐭𝐞 𝐢𝐜𝐡 𝐝𝐚𝐛𝐞𝐢 𝐟ü𝐫 𝐳𝐞𝐧𝐭𝐫𝐚𝐥: ▶️ Welche geschäftskritischen Prozesse hängen von Identitäten ab, deren Schutz wir nicht ausreichend beurteilen können? ▶️ Wo akzeptieren wir Ausnahmen von unseren Sicherheitsstandards – und welches Geschäftsrisiko nehmen wir damit in Kauf? ▶️ Sind besonders kritische und privilegierte Identitäten angemessen geschützt? ▶️ Ist klar geregelt, wer für Identitätsrisiken verantwortlich ist und wer über Ausnahmen entscheidet? ▶️ Können wir die Wirksamkeit unserer Schutzmassnahmen belegen oder lediglich deren Implementierung? Die Antworten auf diese Fragen gehören aus meiner Sicht auf den Tisch der Geschäftsleitung. Denn wenn kritische Identitäten unzureichend geschützt sind, Ausnahmen nicht transparent gesteuert werden oder die Wirksamkeit zentraler Kontrollen unbekannt ist, wird aus einem technischen Security-Thema schnell ein Geschäftsrisiko. Cyberresilienz entsteht nicht dadurch, dass eine Kontrolle auf einer Checkliste abgehakt ist. Entscheidend ist, welches Risiko tatsächlich reduziert wurde und welches bewusst bestehen bleibt. Identitätssicherheit gehört deshalb aus meiner Sicht regelmässig auf die Management-Agenda. Sandro Bachmann, Principal Threat Intelligence Analyst bei InfoGuard AG, hat die Erkenntnisse aus den von uns untersuchten Cybervorfällen sowie die daraus abgeleiteten Prioritäten für die Cyberabwehr kompakt zusammengefasst. Den Link zur vollständigen Analyse findet ihr im Kommentar. 👇
- imper.aiRecorded 23 Sept 2026
Point-in-time workforce IDV is running out of road. We just updated our analysis of the 153M+ driver’s-license story. IDScan.net has now confirmed that identity data may have been accessed or copied from its systems. Which raises a very simple question: If the documents used to verify people can themselves be stolen, what does a successful ID check actually prove during an impersonation attack? It can prove the identity is real. It does not prove the human using it is the right person. That is the problem with treating a one-time identity check as the trust decision. Stronger credentials matter. Better verification matters. But in workforce security, passing IDV can no longer be the end of the conversation. The control has to move from “was this identity verified?” to “is this actually the expected person, right now?” Updated analysis: https://lnkd.in/g7HTak37
- icetana AIRecorded 23 Sept 2026
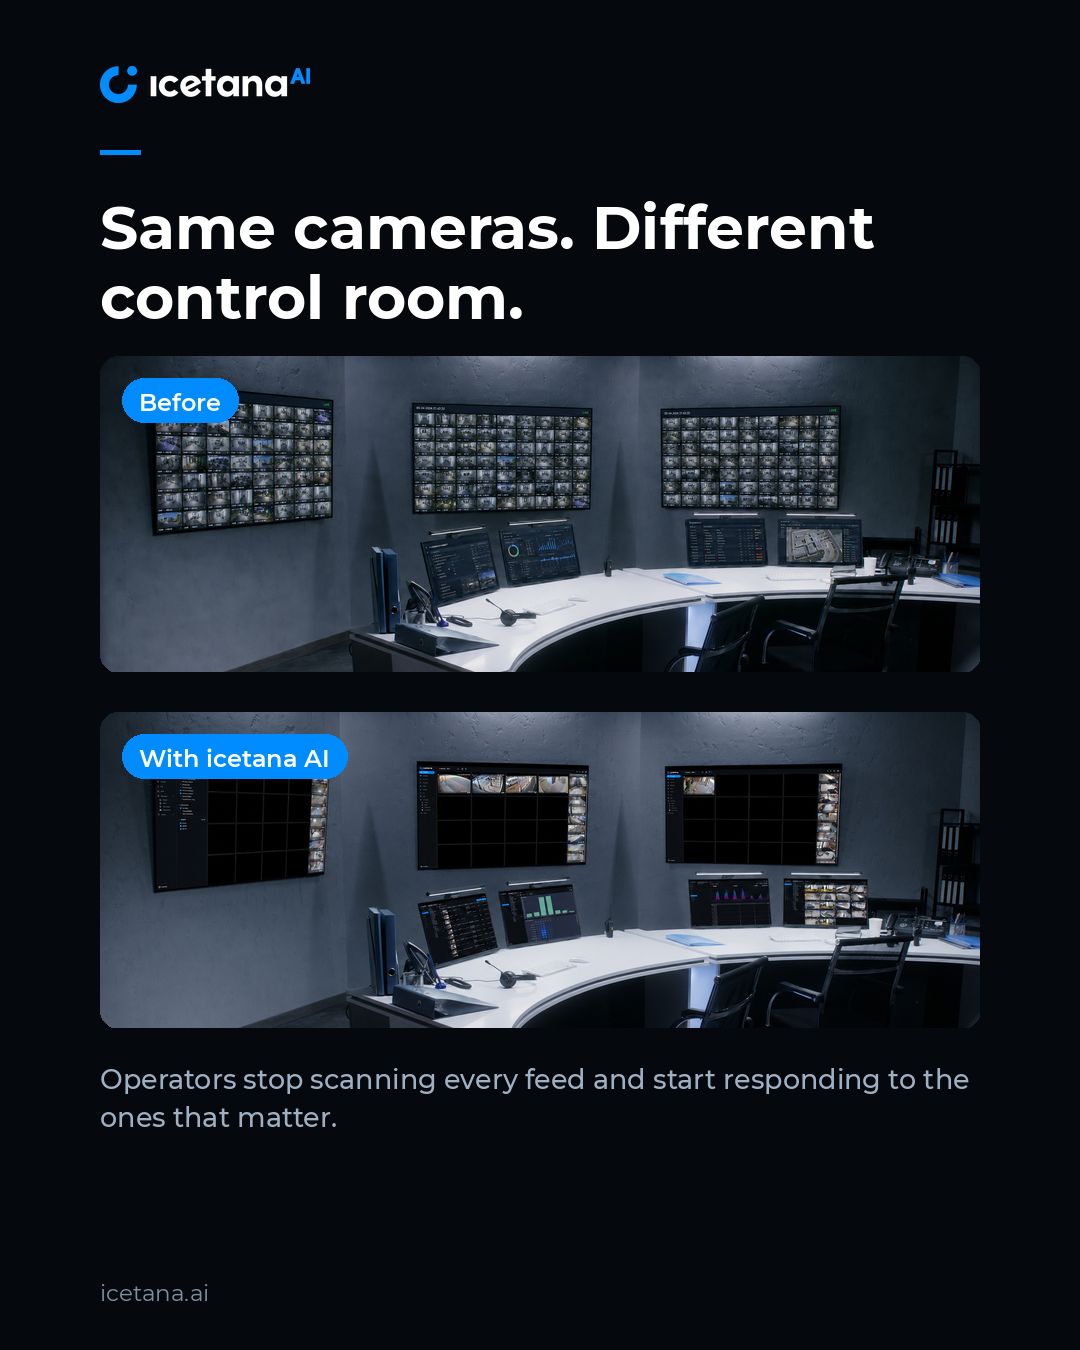
Manpower was doing the job cameras alone could not. With limited visibility across more than 1,000 cameras, 1 Utama needed a large on-ground security presence to maintain coverage across the shopping centre. By introducing icetana AI across its existing camera network, the team gained better visibility of unusual activity without adding more screens or cameras. Within a quarter, on-ground security staffing was reduced by 13%, with a total reduction of 60%.
- icetana AIRecorded 23 Sept 2026
The difference between a reactive security team and a proactive one is not more guards. It is what happens inside your control room.
- iDox.aiSince 30 Jul 2024
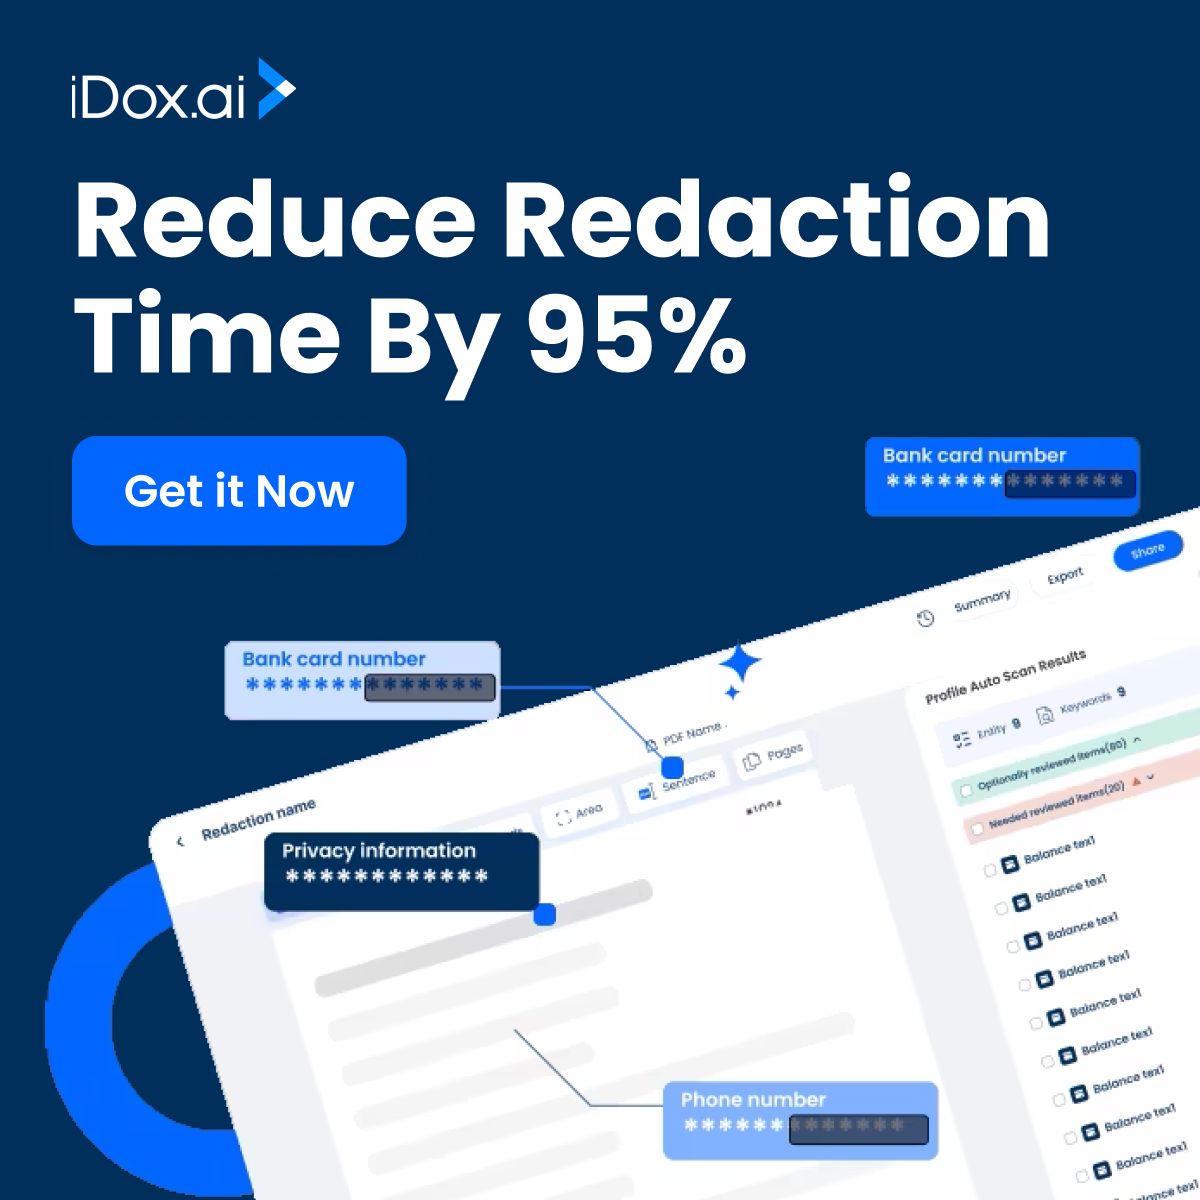
Speed up you redaction process and save valuable time. iDox.ai Redact reduces redaction time by 95%, while ensuring data privacy and compliance.
Other LinkedIn formats
Watch the companies you care about.
Filter every ad by industry, country, format and network, and get alerts when a company you watch starts running new ads.