On air · 1 of 3 networks
InfoGuard AG
- infoguard.ch
- Cybersecurity
- CH
- 315 employees
InfoGuard AG’s ads on LinkedIn, Meta and Google, recorded by adsrunning. Browse the latest here for free. Sign up free to see all 46. Watch InfoGuard AG with Starter to get each new one in your feed.
Watchlist with Starter · $49/mo
| Network | Status | Live ads | Nov 2025LinkedIn activity · 52 weeksOct 2026 | Checked | Next step |
|---|---|---|---|---|---|
| Running | 24 | Checked 29 Oct 2026 | See all 46 ads → | ||
| Meta | Not checked | — | |||
| Recently | 67 | Ads on the Google Ads Transparency Center | Checked 1 Oct 2026 | Collect them with the API → |
InfoGuard AG has 24 live LinkedIn ads. We recorded 67 Google ads on 1 Oct 2026.
Latest ads
- LINKEDIN · IMAGESince 7 Oct 2026
🔐 𝐒𝐞𝐜𝐮𝐫𝐢𝐭𝐲 𝐀𝐰𝐚𝐫𝐞𝐧𝐞𝐬𝐬 𝐢𝐬𝐭 𝐦𝐞𝐡𝐫 𝐚𝐥𝐬 𝐒𝐞𝐧𝐬𝐢𝐛𝐢𝐥𝐢𝐬𝐢𝐞𝐫𝐮𝐧𝐠. Sie ist Teil unternehmerischer Verantwortung. Der «European Cyber Security Month» rückt im Oktober europaweit Cyber Security und den bewussten Umgang mit digitalen Risiken in den Fokus. Für mich ist das ein guter Anlass, eine Frage zu stellen, die auf die Agenda jeder Geschäftsleitung gehört: ❓𝐖𝐨𝐫𝐚𝐧 𝐞𝐫𝐤𝐞𝐧𝐧𝐞𝐧 𝐰𝐢𝐫, 𝐨𝐛 𝐮𝐧𝐬𝐞𝐫𝐞 𝐒𝐞𝐜𝐮𝐫𝐢𝐭𝐲 𝐀𝐰𝐚𝐫𝐞𝐧𝐞𝐬𝐬 𝐭𝐚𝐭𝐬ä𝐜𝐡𝐥𝐢𝐜𝐡 𝐰𝐢𝐫𝐤𝐭? Nicht allein an Abschlussquoten oder der Klickrate einer Phishing-Simulation. Entscheidend ist, wie Mitarbeitende handeln, wenn es darauf ankommt: ▶️ Melden sie verdächtige E-Mails – auch nach einem unbedachten Klick? ▶️ Sprechen sie Unsicherheiten frühzeitig an? ▶️ Funktionieren Meldewege auch unter Zeitdruck? ▶️ Wissen sie, was bei einem Sicherheitsvorfall zu tun ist? Für mich zeigt sich genau hier, ob Security Awareness wirklich Teil der Unternehmenskultur ist – oder am Ende doch nur ein Pflichtprogramm bleibt. Fehler werden sich nie vollständig verhindern lassen. Entscheidend ist deshalb, wie gut eine Organisation darauf vorbereitet ist und wie handlungsfähig sie bleibt, wenn etwas passiert. 𝐃𝐢𝐞 𝐔𝐦𝐬𝐞𝐭𝐳𝐮𝐧𝐠 𝐯𝐨𝐧 𝐒𝐞𝐜𝐮𝐫𝐢𝐭𝐲 𝐀𝐰𝐚𝐫𝐞𝐧𝐞𝐬𝐬 𝐥ä𝐬𝐬𝐭 𝐬𝐢𝐜𝐡 𝐝𝐞𝐥𝐞𝐠𝐢𝐞𝐫𝐞𝐧. 𝐃𝐢𝐞 𝐕𝐞𝐫𝐚𝐧𝐭𝐰𝐨𝐫𝐭𝐮𝐧𝐠 𝐝𝐚𝐟ü𝐫 𝐧𝐢𝐜𝐡𝐭. Wirksame Security Awareness beginnt deshalb bei der Führung. Regulatorische Anforderungen wie NIS2 unterstreichen diese Verantwortung für betroffene Organisationen zusätzlich. Mitarbeitende müssen Risiken einordnen und in kritischen Situationen angemessen handeln können. Gleichzeitig müssen Organisationen aus Simulationen, Meldungen und realen Vorfällen lernen. Ziel sind nicht fehlerfreie Mitarbeitende, sondern widerstandsfähige Organisationen. Und genau diese Widerstandsfähigkeit ist eine Führungsaufgabe. Wie wird Security Awareness in eurem Unternehmen gesteuert: als jährliche Pflichtübung – oder als Bestandteil der unternehmerischen Resilienz? Am 22. Oktober zeigt Sarah Mühlemann, Cyber Security Consultant bei InfoGuard AG, in unserem Webinar, wie menschenzentrierte Security Awareness in der Praxis funktioniert und wie daraus eine nachhaltig gelebte Sicherheitskultur entsteht. Den Link zur Anmeldung findet ihr im Kommentar. 👇
- LINKEDIN · IMAGESince 29 Sept 2026
🤖 𝐊𝐈 𝐢𝐦 𝐒𝐎𝐂 𝐢𝐬𝐭 𝐳𝐰𝐢𝐧𝐠𝐞𝐧𝐝 𝐧𝐨𝐭𝐰𝐞𝐧𝐝𝐢𝐠. Doch wer bestimmt die Spielregeln? Ihre Bedeutung für die Cyberabwehr ist essenziell, um im Wettlauf gegen die Angreifer zu bestehen. Denn mit der zunehmenden Geschwindigkeit und Komplexität von Cyberangriffen wird KI zu einem entscheidenden Faktor für eine wirksame Cyber Defence. 𝐃𝐨𝐜𝐡 𝐞𝐢𝐧 𝐒𝐎𝐂-𝐏𝐫𝐨𝐯𝐢𝐝𝐞𝐫 𝐤𝐚𝐧𝐧 𝐊𝐈 𝐧𝐢𝐜𝐡𝐭 𝐞𝐢𝐧𝐟𝐚𝐜𝐡 𝐧𝐚𝐜𝐡 𝐁𝐞𝐥𝐢𝐞𝐛𝐞𝐧 𝐢𝐦𝐩𝐥𝐞𝐦𝐞𝐧𝐭𝐢𝐞𝐫𝐞𝐧. Im SOC ist die Security-Telemetrie sehr umfassend und durch EDR-basiertes Tooling erhält die KI Zugriff auf sensible Daten. Die Telemetrie liefert tiefe Einblicke in Identitäten, Berechtigungen, Schwachstellen, Systeme und potenzielle Angriffswege. Wer diese Daten für KI-gestützte Analysen nutzt, muss Datenhoheit, Zugriffsrechte und Nachvollziehbarkeit konsequent regeln. Und Kunden die Wahlmöglichkeiten bieten, die zu ihren Sicherheits- und Compliance-Anforderungen passen. Für mich bedeutet «𝐀𝐈 𝐛𝐲 𝐃𝐞𝐬𝐢𝐠𝐧», diese Kontrolle von Beginn an im Betriebsmodell zu verankern. Für CIO und CISOs stellen sich damit ganz konkrete Fragen: ➡️ Welche Daten verarbeitet die KI? ➡️ Wo werden sie verarbeitet? ➡️ Wer kann darauf zugreifen? ➡️ Welche Entscheidungen darf sie vorbereiten oder automatisieren? ➡️ Und wo braucht es zwingend menschliches Urteilsvermögen? Genau deshalb investieren wir bei der InfoGuard AG in eine dedizierte KI-Infrastruktur im eigenen Betrieb. Damit ermöglichen wir kontrollierte Datenflüsse und KI-gestützte Security Services, die sich am Schutzbedarf der jeweiligen Organisation ausrichten. Die LLM-Datenverarbeitung kann je nach Anforderung des Kunden in der EU, in der Schweiz oder auf dedizierter InfoGuard-Hardware in der Schweiz erfolgen. 𝐊𝐈 𝐯𝐞𝐫𝐚𝐫𝐛𝐞𝐢𝐭𝐞𝐭 𝐃𝐚𝐭𝐞𝐧. 𝐌𝐞𝐧𝐬𝐜𝐡𝐞𝐧 𝐯𝐞𝐫𝐚𝐧𝐭𝐰𝐨𝐫𝐭𝐞𝐧 𝐄𝐧𝐭𝐬𝐜𝐡𝐞𝐢𝐝𝐮𝐧𝐠𝐞𝐧. Genau darin liegt für mich der Kern von Human-AI-Teaming. KI korreliert, priorisiert und verdichtet. Erfahrene SOC- und CSIRT-Fachpersonen bringen den Geschäfts- und Bedrohungskontext ein, treffen kritische Entscheide und steuern im Ernstfall die Response. In unseren 24/7 durchgehend personell besetzten Cyber Defence Centern verbinden wir dieses Prinzip mit Managed Detection & Response (MDR) und Managed Risk Exposure (MRE). So entsteht eine Cyberabwehr, die laufende Bedrohungen erkennt, relevante Angriffsflächen sichtbar macht, Risiken gezielt priorisiert und diese frühzeitig reduziert. Das SOC der Zukunft wird nicht autonom entscheiden. 𝐎𝐡𝐧𝐞 𝐊𝐈 𝐰𝐢𝐫𝐝 𝐞𝐬 𝐣𝐞𝐝𝐨𝐜𝐡 𝐳𝐮 𝐥𝐚𝐧𝐠𝐬𝐚𝐦 𝐬𝐞𝐢𝐧. Mehr zu unserem Ansatz für moderne Cyber Defence mit 24/7 SOC, MDR, MRE, KI und Datensouveränität findet ihr im Link im Kommentar. 👇
- LINKEDIN · IMAGESince 16 Sept 2026
🔐 𝐈𝐝𝐞𝐧𝐭𝐢𝐭ä𝐭𝐬𝐬𝐢𝐜𝐡𝐞𝐫𝐡𝐞𝐢𝐭 𝐢𝐬𝐭 𝐞𝐢𝐧𝐞 𝐅𝐫𝐚𝐠𝐞 𝐝𝐞𝐫 𝐔𝐧𝐭𝐞𝐫𝐧𝐞𝐡𝐦𝐞𝐧𝐬𝐬𝐭𝐞𝐮𝐞𝐫𝐮𝐧𝐠. Denn kompromittierte Identitäten können weit über die IT hinaus Auswirkungen haben und im Ernstfall ganze Geschäftsprozesse gefährden. Die Auswertung von über 150 Cybervorfällen, die unser InfoGuard CSIRT im ersten Halbjahr bearbeitet hat, zeigt ein klares Bild: Phishing war mit 34 Prozent der häufigste Einfallsvektor, fehlende Multifaktor-Authentisierung (MFA) folgte mit 16 Prozent. Bei den untersuchten Ransomware-Vorfällen spielte fehlende MFA sogar in sechs von zehn Fällen eine entscheidende Rolle. Was mich daran besonders beschäftigt: Viele dieser Risiken sind grundsätzlich bekannt. Unternehmen führen MFA ein, definieren Richtlinien und sensibilisieren Mitarbeitende für Phishing. Für eine Geschäftsleitung stellt sich deshalb eine weiterführende Frage: Wirken diese Massnahmen tatsächlich dort, wo das Unternehmen besonders verwundbar ist? Gerade bei Identitäten ist das entscheidend: Werden vertrauenswürdige Konten oder Sitzungen übernommen, können Cyberkriminelle mit legitimen Berechtigungen auf geschäftskritische Systeme, Daten und Prozesse zugreifen. 𝐅ü𝐫 𝐦𝐢𝐜𝐡 𝐢𝐬𝐭 𝐝𝐞𝐬𝐡𝐚𝐥𝐛 𝐤𝐥𝐚𝐫: Es reicht nicht zu wissen, welche Schutzmassnahmen implementiert sind. Geschäftsleitungen müssen verstehen, welche Geschäftsrisiken damit tatsächlich reduziert werden – und welche bewusst oder unbewusst bestehen bleiben. 𝐅ü𝐧𝐟 𝐅𝐫𝐚𝐠𝐞𝐧 𝐡𝐚𝐥𝐭𝐞 𝐢𝐜𝐡 𝐝𝐚𝐛𝐞𝐢 𝐟ü𝐫 𝐳𝐞𝐧𝐭𝐫𝐚𝐥: ▶️ Welche geschäftskritischen Prozesse hängen von Identitäten ab, deren Schutz wir nicht ausreichend beurteilen können? ▶️ Wo akzeptieren wir Ausnahmen von unseren Sicherheitsstandards – und welches Geschäftsrisiko nehmen wir damit in Kauf? ▶️ Sind besonders kritische und privilegierte Identitäten angemessen geschützt? ▶️ Ist klar geregelt, wer für Identitätsrisiken verantwortlich ist und wer über Ausnahmen entscheidet? ▶️ Können wir die Wirksamkeit unserer Schutzmassnahmen belegen oder lediglich deren Implementierung? Die Antworten auf diese Fragen gehören aus meiner Sicht auf den Tisch der Geschäftsleitung. Denn wenn kritische Identitäten unzureichend geschützt sind, Ausnahmen nicht transparent gesteuert werden oder die Wirksamkeit zentraler Kontrollen unbekannt ist, wird aus einem technischen Security-Thema schnell ein Geschäftsrisiko. Cyberresilienz entsteht nicht dadurch, dass eine Kontrolle auf einer Checkliste abgehakt ist. Entscheidend ist, welches Risiko tatsächlich reduziert wurde und welches bewusst bestehen bleibt. Identitätssicherheit gehört deshalb aus meiner Sicht regelmässig auf die Management-Agenda. Sandro Bachmann, Principal Threat Intelligence Analyst bei InfoGuard AG, hat die Erkenntnisse aus den von uns untersuchten Cybervorfällen sowie die daraus abgeleiteten Prioritäten für die Cyberabwehr kompakt zusammengefasst. Den Link zur vollständigen Analyse findet ihr im Kommentar. 👇
- LINKEDIN · IMAGESince 1 Sept 2026
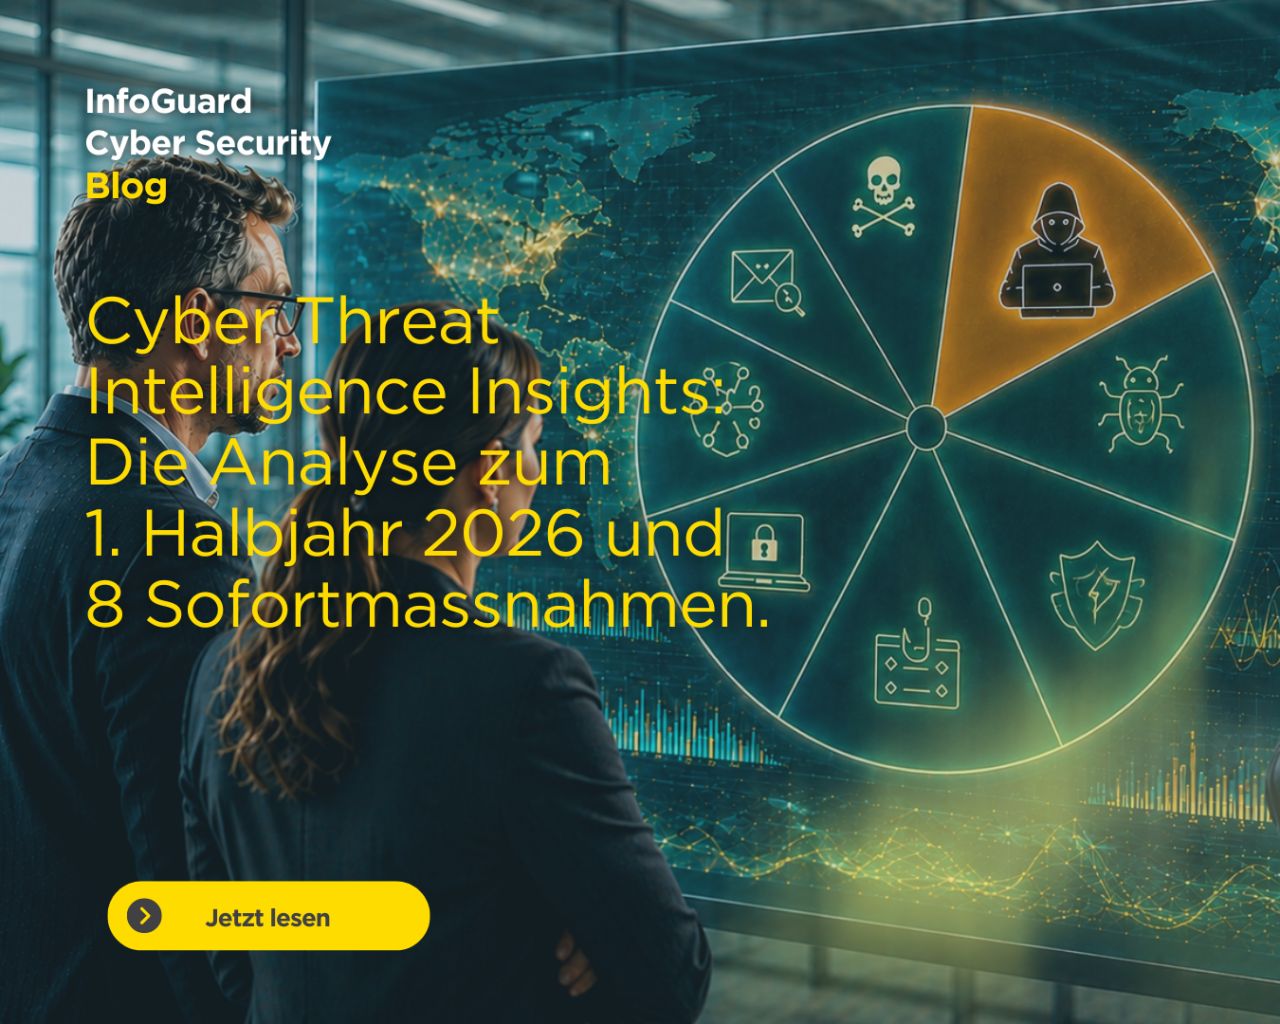
📢 𝟭𝟱𝟬 𝗖𝘆𝗯𝗲𝗿𝘃𝗼𝗿𝗳ä𝗹𝗹𝗲. 𝟴 𝗣𝗿𝗶𝗼𝗿𝗶𝘁ä𝘁𝗲𝗻. 𝗘𝗶𝗻 𝗥𝗲𝗮𝗹𝗶𝘁ä𝘁𝘀𝗰𝗵𝗲𝗰𝗸 𝗳𝘂̈𝗿 𝗱𝗶𝗲 𝗖𝘆𝗯𝗲𝗿𝗮𝗯𝘄𝗲𝗵𝗿 𝟮𝟬𝟮𝟲. Zwischen offenen Patches, Identitätsrisiken, Cloud-Umgebungen und knappen Ressourcen entscheidet die richtige Priorisierung über die Wirksamkeit eurer Cyberabwehr. Wo sollte dein Unternehmen heute ansetzen? Knapp 150 Cybervorfälle, die unser CSIRT im 𝗲𝗿𝘀𝘁𝗲𝗻 𝗛𝗮𝗹𝗯𝗷𝗮𝗵𝗿 𝟮𝟬𝟮𝟲 bearbeitet hat, liefern ein klares Lagebild: ➡️ 34 % der Einfallsvektoren entfallen auf Phishing. ➡️ Bei 6 von 10 Ransomware-Fällen war fehlende MFA ein entscheidender Faktor. ➡️ Exponierte Lücken, Fehlkonfigurationen und Supply-Chain-Risiken bleiben relevant. ➡️ Public LLMs schaffen neue, schwer kontrollierbare Datenrisiken. Die entscheidende Frage für CISOs und IT-Verantwortliche deines Unternehmens lautet deshalb: 𝗪𝗶𝗲 𝗴𝘂𝘁 𝗽𝗮𝘀𝘀𝗲𝗻 𝗲𝘂𝗿𝗲 𝗦𝗶𝗰𝗵𝗲𝗿𝗵𝗲𝗶𝘁𝘀𝗽𝗿𝗶𝗼𝗿𝗶𝘁𝗮̈𝘁𝗲𝗻 (𝗻𝗼𝗰𝗵) 𝘇𝘂𝗿 𝗮𝗸𝘁𝘂𝗲𝗹𝗹𝗲𝗻 𝗔𝗻𝗴𝗿𝗶𝗳𝗳𝘀𝗽𝗿𝗮𝘅𝗶𝘀? 💡 Unsere Halbjahresanalyse 2026 liefert den Realitätscheck und 𝟴 𝗸𝗼𝗻𝗸𝗿𝗲𝘁𝗲 𝗠𝗮𝘀𝘀𝗻𝗮𝗵𝗺𝗲𝗻 für eure Cyber-Security-Strategie: https://lnkd.in/erxsbAaN
- LINKEDIN · IMAGESince 15 Jun 2026
Die meisten Unternehmen investieren heute mehr in Cyber Security als je zuvor. Doch die entscheidende Frage ist nicht, wie viel investiert wird. Sondern wie resilient die Organisation tatsächlich ist. 👉 Wie gut ist eure Organisation auf die aktuelle Cyberbedrohungslage vorbereitet – fachlich, organisatorisch und strategisch? Diese Frage gehört längst nicht mehr nur auf die Agenda von CIOs und CISOs, sondern auch von Geschäftsleitung und Verwaltungsrat. 𝐃𝐢𝐞 𝐄𝐧𝐭𝐰𝐢𝐜𝐤𝐥𝐮𝐧𝐠 𝐝𝐞𝐫 𝐥𝐞𝐭𝐳𝐭𝐞𝐧 𝐉𝐚𝐡𝐫𝐞 𝐳𝐞𝐢𝐠𝐭 𝐝𝐞𝐮𝐭𝐥𝐢𝐜𝐡: Cybervorfälle werden häufiger, professioneller und geschäftskritischer. Gleichzeitig stehen Führungsgremien vor der Herausforderung, Risiken richtig einzuordnen, Prioritäten zu setzen und im Ernstfall handlungsfähig zu bleiben. Genau darüber sprechen wir an der 16. InfoGuard Security Lounge am 24. Juni 2026. Teilnehmende erhalten Einblicke in aktuelle Erkenntnisse aus unserem Cyber Defence Center (CDC), unserem CSIRT und unserem Red Team – verdichtet auf die Fragestellungen, die für Geschäftsleitung und Verwaltungsrat wirklich relevant sind: ▶️ Wie lassen sich Cyberrisiken in einer KI-geprägten Bedrohungslandschaft besser priorisieren? ▶️ Welche Risiken entstehen durch KI, Cloud, Remote Work und verteilte Infrastrukturen und wo ist eure Organisation heute tatsächlich angreifbar? ▶️ Wie lassen sich kritische Schwachstellen identifizieren und priorisieren, bevor daraus ein Sicherheitsvorfall entsteht? ▶️ Welche Erkenntnisse aus Incident Response, Threat Intelligence und Pentesting sind für die Unternehmensführung wirklich entscheidend? Wer Verantwortung für Cyberresilienz trägt, erhält praxisnahe Einblicke, konkrete Handlungsempfehlungen und neue Perspektiven für die eigene Organisation. Ich freue mich auf den Austausch mit Führungskräften, die Cyberresilienz aktiv gestalten wollen – vor Ort oder online. Die Details zur Agenda und den Anmeldelink findet ihr im Kommentar. 👇
- LINKEDIN · IMAGESince 1 Jun 2026
𝐂𝐲𝐛𝐞𝐫 𝐓𝐡𝐫𝐞𝐚𝐭 𝐈𝐧𝐭𝐞𝐥𝐥𝐢𝐠𝐞𝐧𝐜𝐞 𝐈𝐧𝐬𝐢𝐠𝐡𝐭𝐬: Die Cyberbedrohung wächst nicht nur. Sie industrialisiert sich. 2025 verändert die Spielregeln für Cyberresilienz. Allein im vergangenen Jahr bearbeitete das InfoGuard CSIRT über 350 Cybervorfälle. Rund 20 (!) Prozent mehr als im Vorjahr. Was wir bei InfoGuard AG feststellen: Noch entscheidender als die Anzahl ist die Veränderung dahinter. Cyberangriffe werden heute deutlich professioneller organisiert, effizienter durchgeführt und massiv skaliert. Cyberkriminelle arbeiten zunehmend wie moderne Unternehmen: mit arbeitsteiligen Strukturen, automatisierten Werkzeugen, KI-gestützten Angriffen und professionellen Ransomware-Ökosystemen. 👉 Cybercrime entwickelt sich zum industrialisierten Dienstleistungsmodell. Dies verändert die Ausgangslage fundamental. Die Frage lautet längst nicht mehr, ob ein Unternehmen angegriffen wird. Entscheidend ist vielmehr: Wie früh erkennen wir relevante Bedrohungen und wie vorbereitet sind wir wirklich? Genau hier spielt Cyber Threat Intelligence eine Schlüsselrolle. Sie unterstützt den Schritt von reaktiver Sicherheit zu proaktiver Cyberresilienz und wird zum Führungsinstrument für bessere Entscheidungen. Richtig eingesetzt, hilft Cyber Threat Intelligence: ✅ relevante Risiken frühzeitig zu erkennen und richtig zu priorisieren. ✅ die eigene Bedrohungslage kontinuierlich einzuordnen, und zwar abgestimmt auf Branche, Geschäftsmodell und kritische Abhängigkeiten. ✅ Investitionen und Schutzmassnahmen faktenbasiert zu steuern. Aus meiner Sicht ergeben sich daraus drei zentrale Handlungsfelder für die oberste Führungsebene: 1️⃣ Verlangt ein regelmässiges, verdichtetes Cyber-Lagebild in Business-Sprache und nicht primär technische Reports. 2️⃣ Verknüpft Cyber-Threat-Intelligence-Erkenntnisse mit eurem Risikomanagement: Welche Geschäftsprozesse, Lieferketten oder Wertschöpfungsbereiche wären im Ernstfall betroffen – und was heisst dies für unser Business? 3️⃣ Prüft kritisch, ob euer Security Operations Center (SOC) und euer Incident-Response-Team (CSIRT) diese Informationen tatsächlich nutzen, oder ob sie isoliert in Reports enden, statt Risiken zu reduzieren. 𝐌𝐞𝐢𝐧 𝐅𝐚𝐳𝐢𝐭: Reaktive Sicherheit reicht nicht mehr aus. Entscheidend wird die Fähigkeit, Bedrohungen frühzeitig zu erkennen, geschäftlich einzuordnen und vorbereitet zu handeln – strategisch, organisatorisch und operativ. Wer Cyber Threat Intelligence richtig nutzt, verbessert nicht nur seine Cyberabwehr, sondern seine unternehmerische Resilienz. Wenn ihr Cyber Threat Intelligence in eurem Unternehmen strategischer verankern wollt, lohnt sich ein Blick in unser neues Whitepaper «Threat Intelligence Insights». Den Link findet ihr im Kommentar. 👇
6 of 46 adsSign up to see every InfoGuard AG ad, filter by format and date, and get alerts on new ones.
See all 46 adsWatch the companies you care about.
Filter every ad by industry, country, format and network, and get alerts when a company you watch starts running new ads.