LinkedIn image ad examples
3 image ads are live on LinkedIn right now, from 752 companies. Browse real ones, filtered by industry.
- Beazley SecuritySince 23 Sept 2026
EM Protect delivers actionable exposure insights backed by Beazley Security Labs intelligence, giving you continuous visibility across your external attack surface. A policy benefit for eligible Beazley cyber policyholders. Get started with EM Protect today
- Beazley SecuritySince 23 Sept 2026
Gartner predicts that by 2028, organizations that perform continuous cyber exposure management will be 50% less likely to suffer a breach. EM Protect can help. Learn more now
- Board of CyberSince 11 Sept 2026
690/1000. C’est le score moyen observé dans notre analyse de 21 700 entités françaises susceptibles d’être concernées par NIS2. Découvrez le Panorama NIS2 2026 de Board of Cyber : une lecture inédite de l’exposition cyber des organisations françaises et de leurs chaînes d’approvisionnement. Téléchargez la synthèse !
- CloberSince 15 Sept 2026
Antes de comprometer el presupuesto de IT del año que viene, mira cuánto te cuesta seguir como estás. Si tu renovación de licencias de virtualización se acerca, este es el momento de comparar antes de firmar. Te lleva menos de un minuto y puede ahorrarte una sorpresa en el presupuesto de 2027. Rellena el formulario y te lo calculamos.
- CloberSince 15 Sept 2026
¿Te acaba de llegar la renovación de tu licencia de virtualización y el número no te cuadra? No eres el único. Muchas empresas se están encontrando con subidas que no esperaban, sin haber cambiado nada en su infraestructura. Antes de renovar sin más, mira qué alternativas tienes. Te decimos cuánto podrías ahorrar en menos de un minuto. Rellena el formulario y te lo calculamos.
- CCRCSince 15 Sept 2026
Bij de Rabobank zag ik hoe een uitstekend voorbereide crisisorganisatie ineens onzeker werd zodra het woord *cyber* viel. Die reactie bleek achteraf volledig onterecht. Toen ik destijds betrokken was bij cybercrisisoefeningen, merkte ik iets opvallends. De bestaande crisisorganisatie was uitstekend voorbereid op "klassieke" crises. Maar een cybercrisis? Dan veranderde de sfeer. Ineens leek alles anders: complexer, technischer, "iets voor de IT-afdeling". Terwijl de werkelijkheid veel eenvoudiger bleek. 👉 Een cybercrisis is op strategisch en tactisch niveau helemaal niet zo anders dan iedere andere crisis. Sterker nog: cybercrisismanagement is veel minder bijzonder dan we vaak denken. Natuurlijk heeft een cyberincident zijn eigen kenmerken. Maar de vragen waar een crisisteam mee worstelt, zijn heel vergelijkbaar met andere typen incidenten. ▪️Wat is er aan de hand? ▪️Welke impact heeft dit op onze organisatie? ▪️Wie informeren we? ▪️Welke keuzes moeten we nú maken? ▪️Hoe houden we de regie? Bij de Rabobank hebben we daarom niet een compleet nieuwe crisisorganisatie gebouwd. We hebben de bestaande crisisorganisatie geholpen om cyber beter te begrijpen. De reactie toen dat eenmaal gerealiseerd was: "Het valt eigenlijk best mee." Dat klinkt misschien wat ongenuanceerd, maar er zit een belangrijke les in. 👉 Veel organisaties denken dat ze voor cyber helemaal opnieuw moeten beginnen. Mijn ervaring is juist dat de basis er vaak al is. Je hoeft die basis alleen uit te breiden met de specifieke dilemma's die een cybercrisis met zich meebrengt. Dat inzicht is uiteindelijk ook één van de belangrijkste redenen geweest om CCRC op te richten. We willen organisaties laten ervaren dat de stap naar cyberweerbaarheid vaak veel kleiner is dan ze vooraf denken. Ik ben benieuwd hoe dat binnen jouw organisatie is. Wordt een cybercrisis nog gezien als iets fundamenteel anders dan een "gewone" crisis? Of zijn die twee werelden inmiddels samengebracht?
- CCRCSince 15 Sept 2026
In de eerste uren van een ransomware-aanval kijkt iedereen naar de CISO. Een paar uur later kijkt iedereen naar HR (waar zijn onze mensen?), naar communicatie (wat zeggen we naar buiten?), naar legal (welke meldplicht?), naar finance (wat kost dit per uur stilstand?) en naar logistiek (hoe leveren we vandaag uit?). ➡️ Het is dezelfde crisis. Maar de bottleneck verschuift elk uur. En wie dat niet weet, blijft hangen in de eerste fase totdat het te laat is voor de andere fases. De vraag is niet alleen of IT klaar is. De vraag is of al die andere afdelingen weten dat zij straks aan de beurt zijn en hoe ze de vragen op gaan vangen.
- CuebidSince 16 Sept 2026
Tillväxt. Produktivitet. Säkerhet. Kontinuitet. Fyra frågor som hör hemma på ledningens agenda. Och fyra frågor som är beroende av en digital infrastruktur som fungerar. Nätverket kanske är mer av en affärsfråga än det först verkar.
- cyan Digital SecuritySince 17 Sept 2026
𝗪𝗲’𝗿𝗲 𝗵𝗲𝗮𝗱𝗶𝗻𝗴 𝘁𝗼 Network X 𝗶𝗻 𝗩𝗶𝗲𝗻𝗻𝗮! Meet the cyan team at Booth B72 to discuss how AI-driven cybersecurity can strengthen digital resilience and create new opportunities for operators. 📍 VIECON, Vienna 📅 13 - 15 October 2026 📌 𝗕𝗼𝗼𝘁𝗵 𝗕𝟳𝟮 #NetworkX #Cybersecurity #Event #cyanDigitalSecurity
- Ensure Endpoint Technologies Inc.Recorded 8 Oct 2026
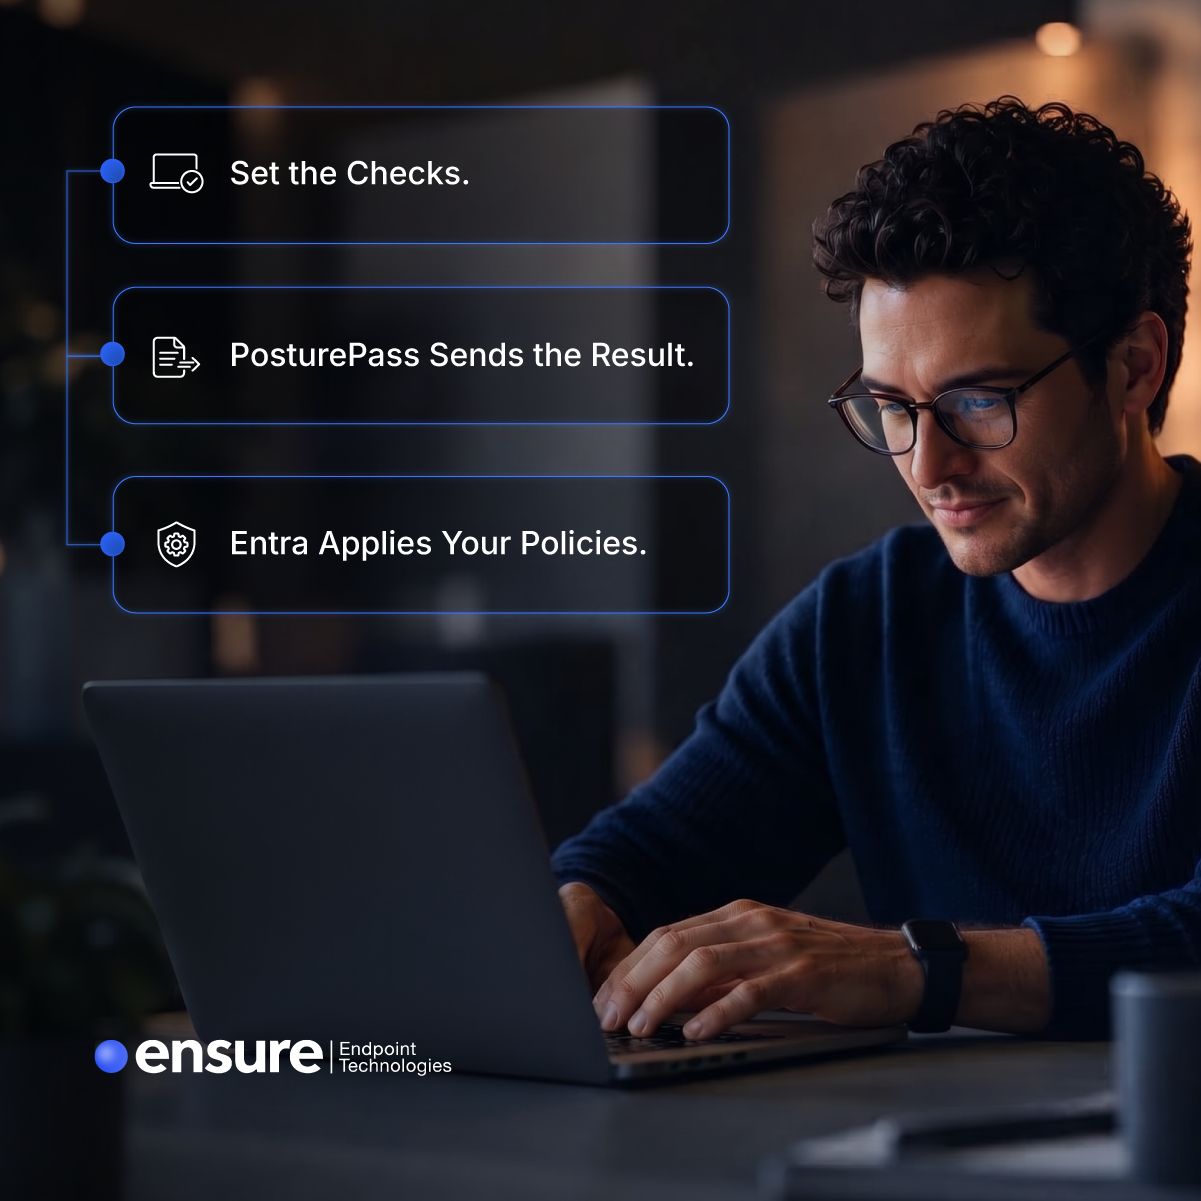
A valid login doesn’t tell you whether the contractor’s laptop meets your security requirements. PosturePass checks encryption, antivirus, firewall and other controls you specify, then sends the result to Entra Conditional Access. Configure your policy to require a passing result, and Entra can block the next sign-in until the device meets those requirements.
- Cyber360 | Specjaliści od cyberbezpieczeństwaSince 28 Sept 2026
Czarna seria w polskiej ochronie zdrowia trwa. Enel-Med S.A. oficjalnie zgłasza incydent bezpieczeństwa IT i naruszenie poufności danych. Spółka poinformowała w raporcie giełdowym (MAR), że 24 września wykryto nieuprawniony dostęp do części infrastruktury informatycznej. O sprawie natychmiast powiadomiono UODO, CERT Polska, CSIRT CeZ oraz CBZC. Enel-Med zapewnia, że sytuacja opanowana, a placówki działają normalnie. Jednak po wcześniejszych wyciekach i atakach na platformy MyDr, Medyc.pl (Qbusoft), Zdrowit czy NZOZ Śródmieście – jest to kolejny potężny sygnał alarmowy dla całego sektora oraz dla innych polskich przedsiębiorstw. Czy Wasze organizacje dbają o stały monitoring w sieciach oraz reakcję na incydenty w trybie 24/7? W obecnych czasach, to niestety absolutna konieczność.
- DataDomeSince 29 Sept 2026
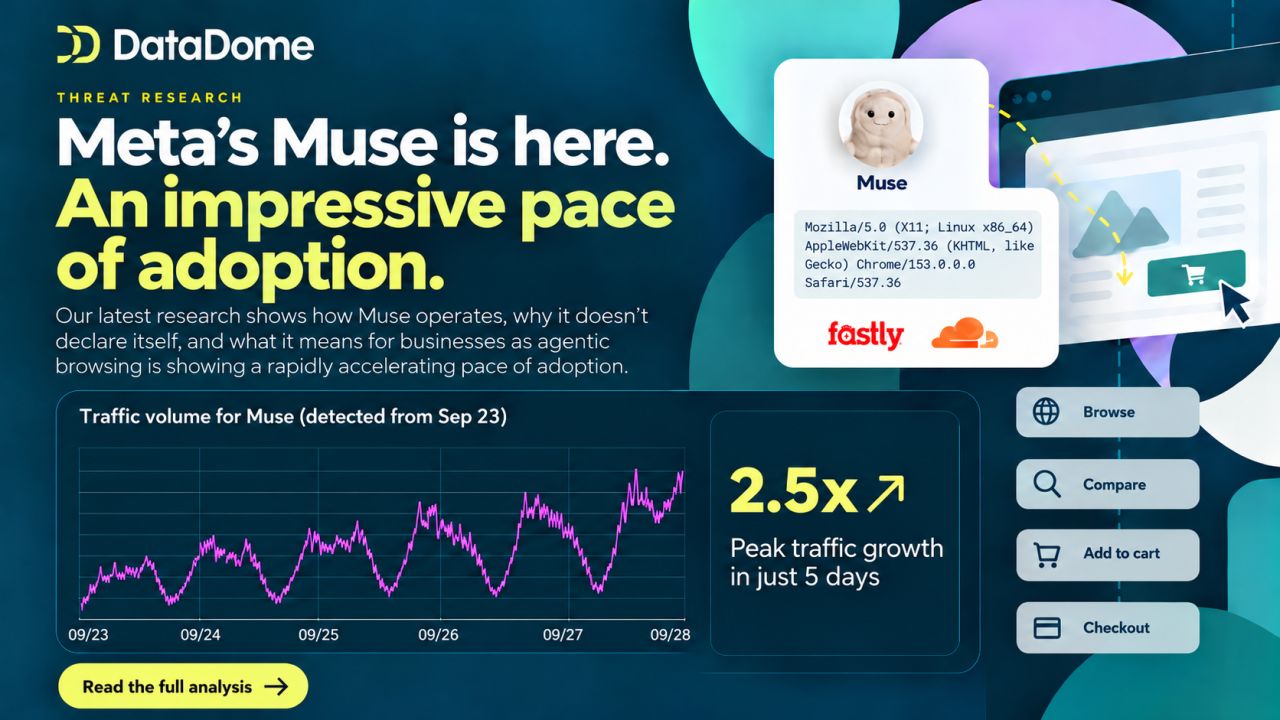
The agentic web is moving fast, and Meta’s Muse is one of the clearest signals yet. Our Threat Research team has been identifying Muse by analyzing complex client-side signals from the browser itself. Across live sessions, the environmental overlap is striking, revealing a highly consistent sandboxed setup behind traffic that otherwise looks like ordinary Chrome. And the growth is already significant: since September 23, peak Muse traffic across our network has increased about 2.5x. What makes Muse especially interesting is that it does not declare itself. There is no dedicated User-Agent, published IP range, or signed identity signal. But even identifying the agent is only part of the challenge. The real question is intent. A legitimate agent completing a checkout and a fleet of agents scraping a catalog can look very similar. Our latest Threat Research breaks down what Muse means for the agentic web: 👉 https://lnkd.in/gjgdiY56
- Fig SecuritySince 29 Sept 2026
Fig Security ♥️ NVIDIA We're happy to share that Fig was chosen to be a founding member of NVIDIA's new Open Agent Safety Platform! You know how agents have been being a little naughty recently and scaring the security community every other week? Right, so NVIDIA built a platform that controls what AI agents are allowed to do, from the software they run in all the way down to the chip. The Agentic SOC Alliance, of which we are a part, was chosen to be a founding partner to this initiative. While NVIDIA governs what agents can do, Fig makes sure the detections and data those agents rely on keep working.
- ControlMonkeySince 29 Sept 2026
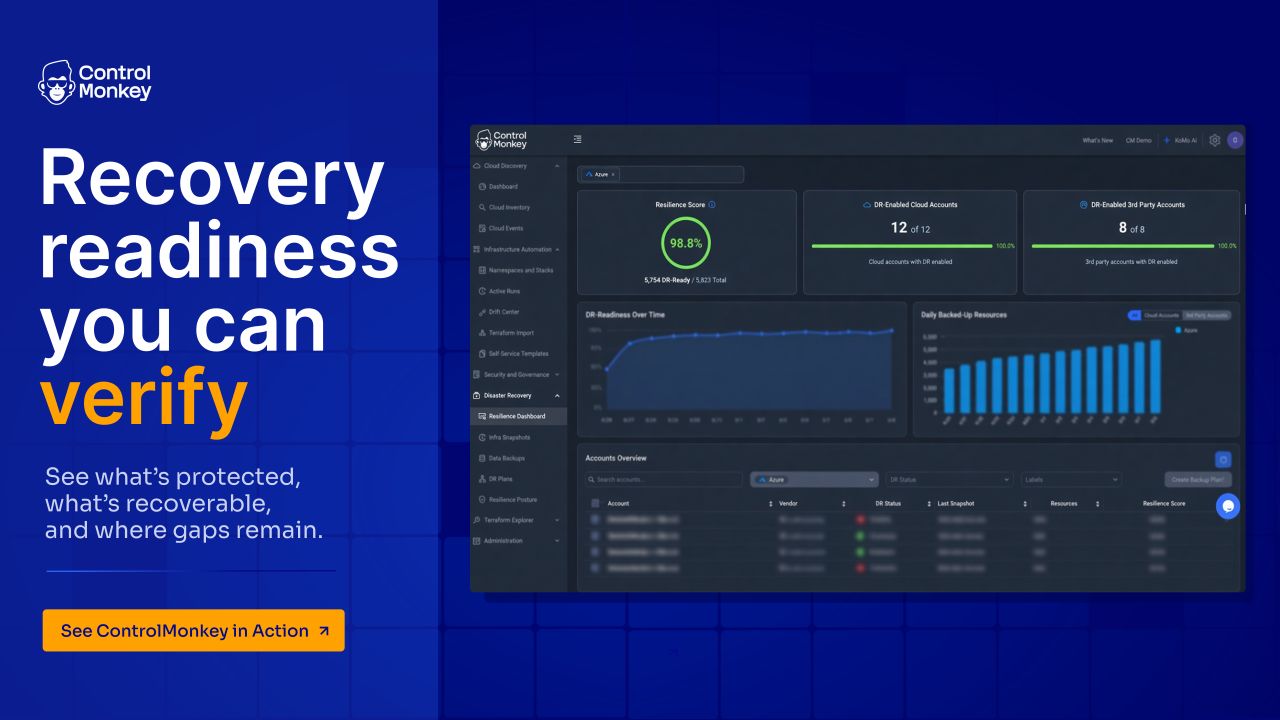
You’ve got backups. But do you actually know how recovery-ready your environment is? ControlMonkey gives teams a clear view of DR coverage, protected resources, and recovery gaps across cloud and third-party environments - so recovery readiness can be measured before it’s tested by a real incident.
- Cyber360 | Specjaliści od cyberbezpieczeństwaSince 29 Sept 2026
Seryjny haker „fingerprint” znów uderza. Tym razem na celowniku popularny system Fakturownia.pl. Dopiero co analizowaliśmy zmasowane wycieki danych medycznych (MyDr, Qbusoft/Medyc.pl), a ten sam cyberprzestępca poinformował o kolejnym udanym ataku. Ofiarą padła Fakturownia.pl – jeden z najpopularniejszych systemów do fakturowania online w Polsce. Według pierwszych doniesień serwisu Zaufana Trzecia Strona, haker uzyskał dostęp do wewnętrznych baz danych, wystawiając na ryzyko dane tysięcy polskich przedsiębiorców, kontrahentów oraz rejestry finansowo-księgowe. Dlaczego to krytyczny incydent dla sektora B2B? 1️⃣ Cyfrowy łańcuch dostaw pod lupą: Przestępcy coraz rzadziej atakują pojedyncze korporacje. Celują w dostawców oprogramowania SaaS (finansowych, medycznych, ERP). Przełamując zabezpieczenia jednego dostawcy, uzyskują dostęp do danych setek tysięcy firm i ich klientów. 2️⃣ Ryzyko wtórnych ataków wyłudzeniowych: Dostęp do historii wystawionych faktur to dla przestępców idealny materiał do ataków typu Business Email Compromise (BEC) oraz precyzyjnego phishingu. Podstawianie fałszywych numerów kont na fakturach czy podszywanie się pod kontrahentów staje się dziecinnie proste. 3️⃣ Weryfikacja dostawców (Third-Party Risk): Przypadek ten pokazuje, jak krytycznym elementem architektury bezpieczeństwa staje się bezwzględny audyt bezpieczeństwa zewnętrznych narzędzi, z których korzystają Państwa działy księgowe i operacyjne. Dalej zastanawiacię się czy warto zainwestować w cyberochronę 24/7? Potrzebujesz wsparcia? Skorzystaj z formularza w komentarzu.
- FaciaSince 30 Sept 2026
Digital identity fraud is getting harder to spot because the fake often looks completely normal. Deepfakes, synthetic identities, and manipulated images can all pass a basic visual check. That is why businesses need to verify more than just the face on the screen. Facia helps confirm that the person behind a digital identity is real and present during verification. Because looking genuine should never be enough. . . . #Facia #IdentityVerification #DigitalIdentity #DeepfakeDetection #FraudPrevention
- InfoGuard AGSince 29 Sept 2026
🤖 𝐊𝐈 𝐢𝐦 𝐒𝐎𝐂 𝐢𝐬𝐭 𝐳𝐰𝐢𝐧𝐠𝐞𝐧𝐝 𝐧𝐨𝐭𝐰𝐞𝐧𝐝𝐢𝐠. Doch wer bestimmt die Spielregeln? Ihre Bedeutung für die Cyberabwehr ist essenziell, um im Wettlauf gegen die Angreifer zu bestehen. Denn mit der zunehmenden Geschwindigkeit und Komplexität von Cyberangriffen wird KI zu einem entscheidenden Faktor für eine wirksame Cyber Defence. 𝐃𝐨𝐜𝐡 𝐞𝐢𝐧 𝐒𝐎𝐂-𝐏𝐫𝐨𝐯𝐢𝐝𝐞𝐫 𝐤𝐚𝐧𝐧 𝐊𝐈 𝐧𝐢𝐜𝐡𝐭 𝐞𝐢𝐧𝐟𝐚𝐜𝐡 𝐧𝐚𝐜𝐡 𝐁𝐞𝐥𝐢𝐞𝐛𝐞𝐧 𝐢𝐦𝐩𝐥𝐞𝐦𝐞𝐧𝐭𝐢𝐞𝐫𝐞𝐧. Im SOC ist die Security-Telemetrie sehr umfassend und durch EDR-basiertes Tooling erhält die KI Zugriff auf sensible Daten. Die Telemetrie liefert tiefe Einblicke in Identitäten, Berechtigungen, Schwachstellen, Systeme und potenzielle Angriffswege. Wer diese Daten für KI-gestützte Analysen nutzt, muss Datenhoheit, Zugriffsrechte und Nachvollziehbarkeit konsequent regeln. Und Kunden die Wahlmöglichkeiten bieten, die zu ihren Sicherheits- und Compliance-Anforderungen passen. Für mich bedeutet «𝐀𝐈 𝐛𝐲 𝐃𝐞𝐬𝐢𝐠𝐧», diese Kontrolle von Beginn an im Betriebsmodell zu verankern. Für CIO und CISOs stellen sich damit ganz konkrete Fragen: ➡️ Welche Daten verarbeitet die KI? ➡️ Wo werden sie verarbeitet? ➡️ Wer kann darauf zugreifen? ➡️ Welche Entscheidungen darf sie vorbereiten oder automatisieren? ➡️ Und wo braucht es zwingend menschliches Urteilsvermögen? Genau deshalb investieren wir bei der InfoGuard AG in eine dedizierte KI-Infrastruktur im eigenen Betrieb. Damit ermöglichen wir kontrollierte Datenflüsse und KI-gestützte Security Services, die sich am Schutzbedarf der jeweiligen Organisation ausrichten. Die LLM-Datenverarbeitung kann je nach Anforderung des Kunden in der EU, in der Schweiz oder auf dedizierter InfoGuard-Hardware in der Schweiz erfolgen. 𝐊𝐈 𝐯𝐞𝐫𝐚𝐫𝐛𝐞𝐢𝐭𝐞𝐭 𝐃𝐚𝐭𝐞𝐧. 𝐌𝐞𝐧𝐬𝐜𝐡𝐞𝐧 𝐯𝐞𝐫𝐚𝐧𝐭𝐰𝐨𝐫𝐭𝐞𝐧 𝐄𝐧𝐭𝐬𝐜𝐡𝐞𝐢𝐝𝐮𝐧𝐠𝐞𝐧. Genau darin liegt für mich der Kern von Human-AI-Teaming. KI korreliert, priorisiert und verdichtet. Erfahrene SOC- und CSIRT-Fachpersonen bringen den Geschäfts- und Bedrohungskontext ein, treffen kritische Entscheide und steuern im Ernstfall die Response. In unseren 24/7 durchgehend personell besetzten Cyber Defence Centern verbinden wir dieses Prinzip mit Managed Detection & Response (MDR) und Managed Risk Exposure (MRE). So entsteht eine Cyberabwehr, die laufende Bedrohungen erkennt, relevante Angriffsflächen sichtbar macht, Risiken gezielt priorisiert und diese frühzeitig reduziert. Das SOC der Zukunft wird nicht autonom entscheiden. 𝐎𝐡𝐧𝐞 𝐊𝐈 𝐰𝐢𝐫𝐝 𝐞𝐬 𝐣𝐞𝐝𝐨𝐜𝐡 𝐳𝐮 𝐥𝐚𝐧𝐠𝐬𝐚𝐦 𝐬𝐞𝐢𝐧. Mehr zu unserem Ansatz für moderne Cyber Defence mit 24/7 SOC, MDR, MRE, KI und Datensouveränität findet ihr im Link im Kommentar. 👇
- FaciaSince 30 Sept 2026
Synthetic identities are getting harder to detect. Facia is built to keep verification one step ahead. . . . #Facia #SyntheticIdentity #IdentityVerification
- Geordie AISince 1 Oct 2026
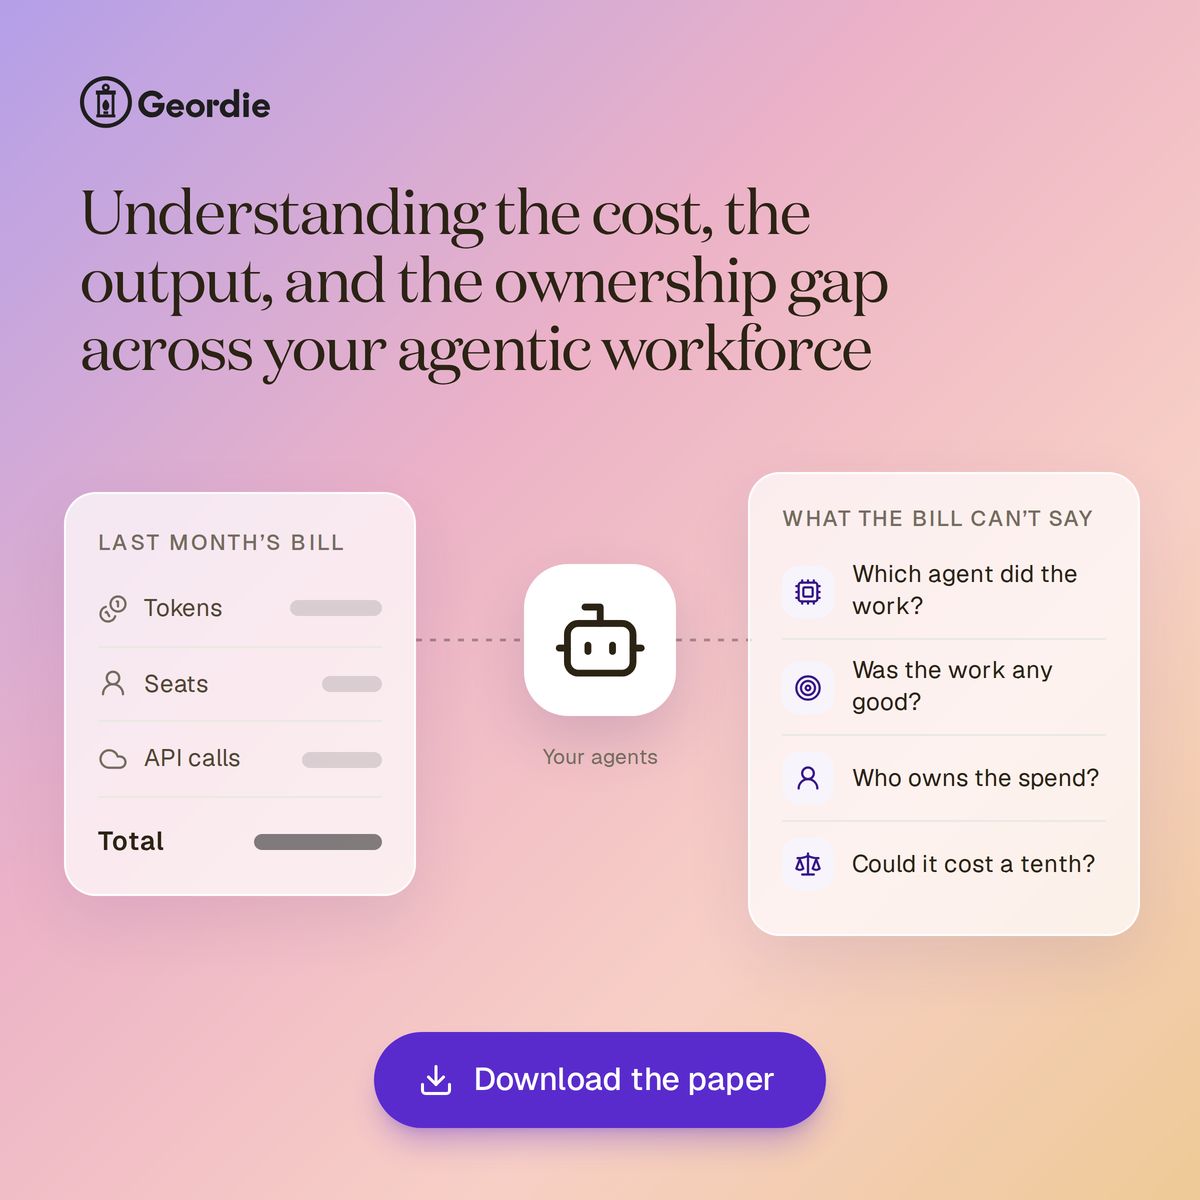
One company found a single employee spending $100K+ a year on AI, unnoticed. See how 50+ orgs trace agent spend to owners and outcomes.
- CyberheedRecorded 8 Oct 2026
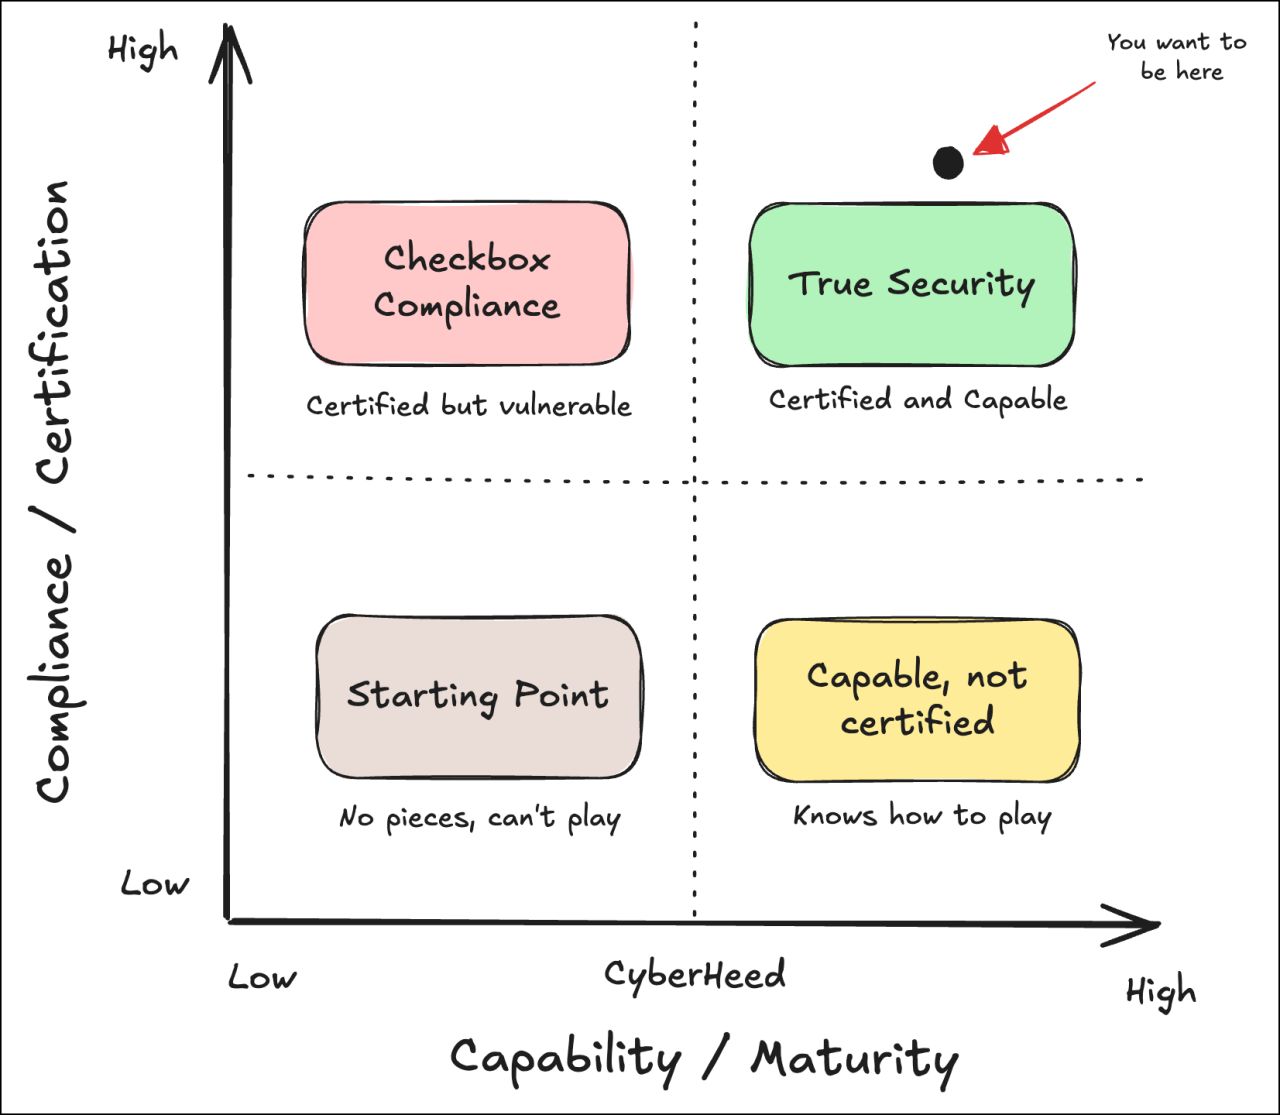
Your last audit gave you assurance on one day. What about the other 364? CyberHeed runs checks on your live systems continuously and judges them in your context, so your assurance holds every day, not just audit day.
- Human RisksSince 1 Oct 2026
What does your security programme mean to the business? As the future budget allocations are being discussed, the window to prove security’s business value is narrowing. On October 22nd, join Magnus Josias and Douglas G. for a conversation about how to effectively communicate the value of security to key stakeholders. In this session, you'll learn: → How to align security with enterprise objectives → How to communicate security value in business terms → A practical template for prioritising your security plan 👉 Save your spot now!
- Human RisksSince 1 Oct 2026
How do you make sure security is seen as an enabler of growth and resilience, rather than just another cost to manage? Join us for a practical session on building a security programme that speaks the language of the business. Learn how to communicate security value in business terms, translating risks, controls, and investment into measurable outcomes. See you on October 22nd at 14:00 pm CET! 👉 Save your spot now!
- Ensure Endpoint Technologies Inc.Recorded 8 Oct 2026
Already using Entra Conditional Access? Keep it. PosturePass adds the contractor-device result. Entra uses your existing policy to grant or block access.
Other LinkedIn formats
Watch the companies you care about.
Filter every ad by industry, country, format and network, and get alerts when a company you watch starts running new ads.