Not on air · 2 of 3 networks checked

VORNAC ads
- vornac.com
- Computer and Network Security
- DE
- 5 employees
VORNAC’s ads on LinkedIn, Meta and Google, recorded by adsrunning. Browse the latest here for free. Sign up free to see all 27. Watch VORNAC on any plan to get each new one in your feed.
Watchlist included in every plan
What VORNAC runs
- Single image · LinkedIn
- 6
- Google ads on 15 Oct 2026
- 9
| Network | Status | Live ads | Nov 2025Activity · 52 weeksNov 2026 | Checked | Next step |
|---|---|---|---|---|---|
| None recorded | 0 | Checked 8 Nov 2026 | See all 27 ads → | ||
| Meta | Not checked | — | |||
| Recently | 9 | Checked 15 Oct 2026 | Collect them with the API → |
VORNAC has no live LinkedIn ads. We recorded 9 Google ads on 15 Oct 2026.
Latest ads
- LINKEDIN · IMAGESince 23 Sept 2026
Ein Amateur mit einer AI hat heute das Niveau, für das früher ein Geheimdienst nötig war. ⠀ Ja, das habe ich gerade wirklich geschrieben. Ob AI irgendwann Anwälte oder Ärzte ersetzt, darüber kann man streiten, über meinen Job nicht. Du fragst dich jetzt bestimmt, wie ich mit der Aussage so sicher sein kann. Aber die Antwort ist ganz einfach, denn in der Cybersecurity schlägt die Maschine den Menschen schon heute. Der Grund ist unspektakulär: Es ist ein reines Wissensthema. Bei einem Anwalt hängt zwischen den Fakten immer Auslegung, Erfahrung, Bauchgefühl. Alles Graubereich, und damit tut sich eine LLM schwer. ⠀ In meiner Welt gibt es den Graubereich nicht. Ein Port ist offen oder zu, eine Softwareversion ist verwundbar oder eben nicht. ⠀ Darin ist eine LLM jedem Menschen überlegen, mich eingeschlossen. ⠀ Ich habe 12 Jahre lang Systeme per Hand auseinandergenommen. Angriffsfläche kartieren, die richtigen Tools mit der richtigen Syntax, Kombination um Kombination durchprobieren. Für einen Menschen ist das Tage-, manchmal Wochenarbeit. Eine AI zieht dasselbe in Minuten durch, ohne eine Syntax zu vergessen und ohne müde zu werden. ⠀ Dieses Tempo liegt jetzt in jeder Hand, nicht nur bei Profis oder staatlichen Diensten. Ich sage das, weil die Konsequenz nüchtern und ziemlich eindeutig ist. Wenn die Angreiferseite auf Maschinengeschwindigkeit läuft, kannst du mit einem Menschen und einem Pentest pro Jahr nicht dagegenhalten. ⠀ Menschen braucht es weiter, nur nicht mehr für die Arbeit, die eine Maschine schneller und fehlerfreier erledigt
- LINKEDIN · IMAGESince 2 Sept 2026
Wenn es mir nur ums Geld ginge, würde ich angreifen und nicht verteidigen. ⠀ Angreifen zahlt in meiner Branche einfach besser und ich weiß das nicht aus einer Studie, ich kenne die andere Seite. ⠀ Das Spiel ist von Grund auf unfair verteilt. Der Angreifer nimmt einfach das beste Tool, das es gerade gibt, und legt los. Ihn bremst kein Einkauf und kein Freigabeprozess aus. ⠀ Der Verteidiger sitzt in einer Firma, in der Security als lästiger Kostenblock gilt, wartet ein halbes Jahr, bis ein neues Tool durch den Einkauf ist, und hört sich dann an, dass es ja nichts einbringt. ⠀ Ich habe das jahrelang von innen gesehen. Klassischer Pentest: Wochen Planung, Wochen Durchführung, danach ein halber Monat für einen Bericht, den kaum jemand liest. Der ganze Zyklus ist Schwachsinn, er macht Security noch unbeliebter, als sie ohnehin schon ist. ⠀ Trotzdem sitze ich jetzt hier und verteidige und das hat nichts mit Moral zu tun. Etwas kaputtzumachen hat mir noch nie etwas gegeben, egal bei was. Geld war der einzige Teil, der die andere Seite je interessant gemacht hat, und Geld allein ist ein ziemlich schwacher Grund, seine Tage damit zu verbringen, Dinge zu zerstören, die andere aufgebaut haben. ⠀ Was mich wirklich reizt, ist, Verteidigen wieder zu etwas zu machen, das man gewinnen kann. Aktuell hat die Angreiferseite fast jedes Ass in der Hand, und mit AI ist das nicht besser geworden. ⠀ Meine Hoffnung ist simpel. Den Verteidigern die Werkzeuge zurückgeben, mit denen sie überhaupt wieder eine Chance haben. Dass sich Verteidigen am Ende des Tages wieder nach Können anfühlt.
- LINKEDIN · IMAGESince 2 Sept 2026
Die jüngsten Ereignisse zeigen, dass wir Cybersecurity grundlegend neu denken müssen. Projektbasierte Security mit dem üblichen Cost-to-Budget-Ansatz MUSS verschwinden. Was ich damit meine: Pentests sind teuer, und in der Realität wird der Scope aus Kostengründen so klein wie möglich gehalten. Bedeutet: Getestet wird nicht, was angreifbar ist, sondern nur das, was ins Budget passt. Klingt irgendwie dumm? Ist es auch.. und ich glaube, jeder mit gesundem Menschenverstand wird mir hier zustimmen, denn der Mehrwert einer einzelnen punktuellen Härtung ist nun mal begrenzt. Warum das jahrelang gut ging? Hacker haben ihre eigenen Metriken nach denen sie entscheiden, ob sich ein Angriff lohnt. Angriffe kosten Zeit und Geld, also werden Ziele vorab qualifiziert und priorisiert, nach geschätztem Aufwand und danach, was sich monetarisieren lässt. Viele Unternehmen im Mittelstand blieben bisher nur deshalb verschont, weil sie sich für Hacker schlicht nicht gelohnt haben. Sicher waren sie nie... und dieser Schutz existiert heute nicht mehr. Jeder Falschparker kennt das Prinzip. Solange man sich aus den Bereichen fernhielt, die systematisch kontrolliert wurden, bestand eine gute Chance, nicht erwischt zu werden. Dann kamen die Scan-Autos. --> KI ist das Scan-Auto der Hacker. Geprüft wird nicht mehr, was sich lohnt. Geprüft wird alles. Deshalb muss der Cost-to-Budget-Ansatz weg. Getestet werden muss, was angreifbar ist, und zwar so oft, wie es angegriffen wird. Wer weiter nur prüft, was ins Budget passt, parkt falsch und hofft, dass das Scan-Auto heute eine andere Straße nimmt. Das tut es nicht mehr...
- LINKEDIN · IMAGESince 1 Sept 2026
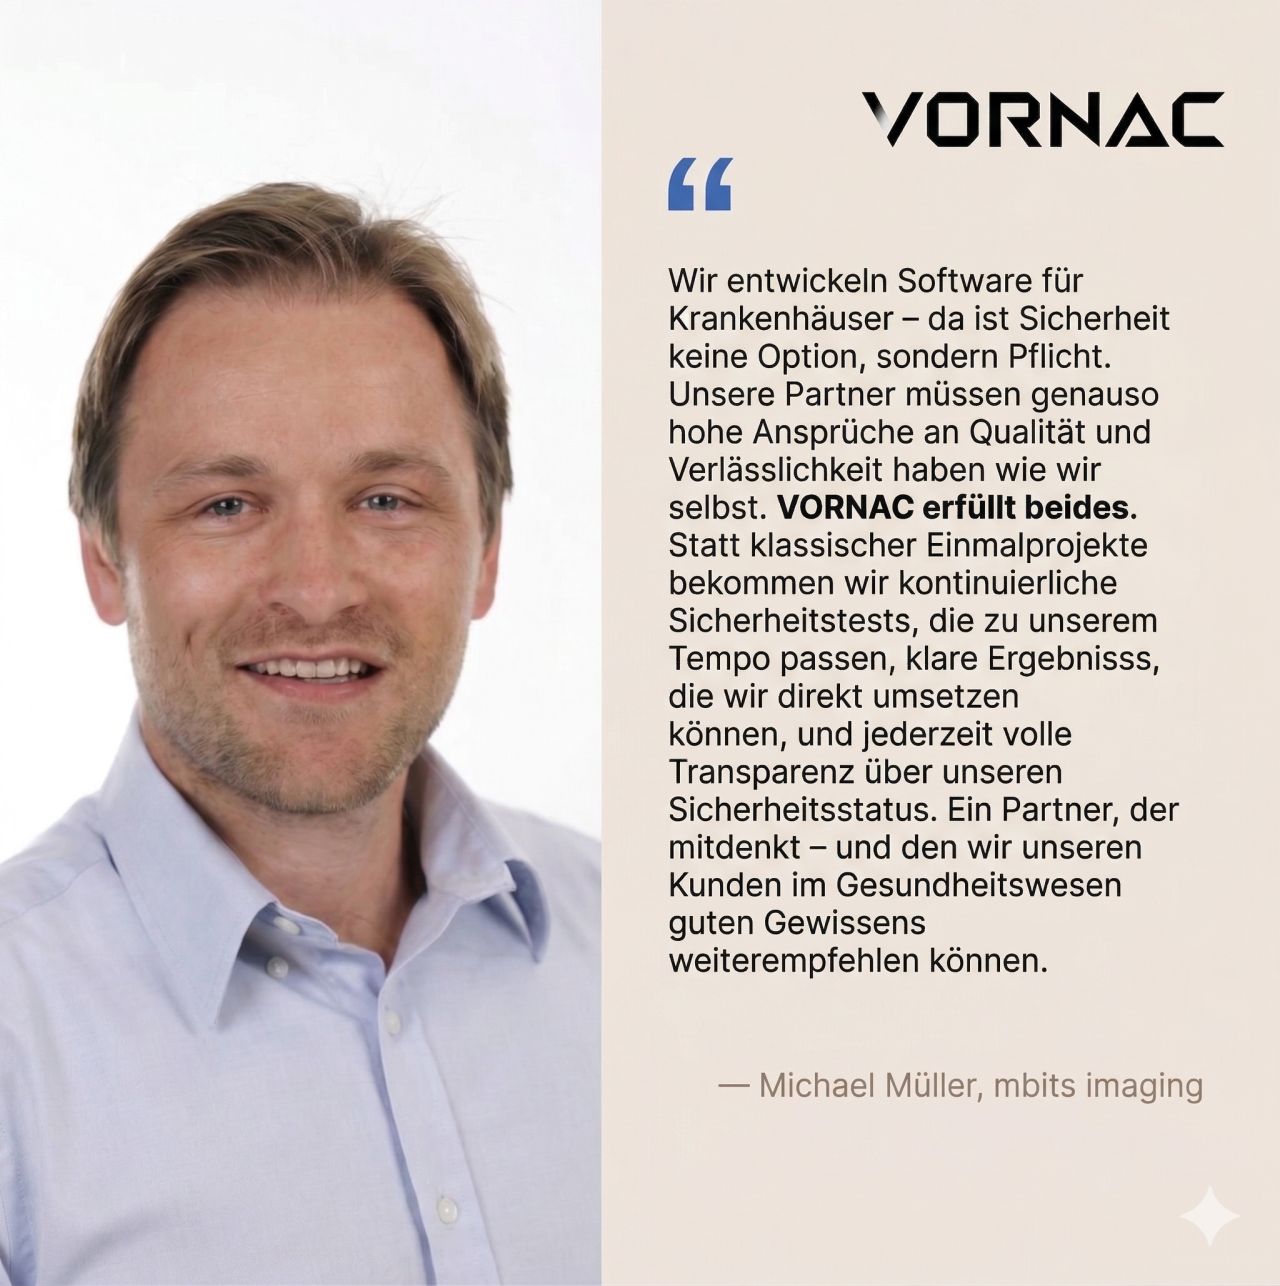
„𝐖𝐢𝐫 𝐞𝐧𝐭𝐰𝐢𝐜𝐤𝐞𝐥𝐧 𝐒𝐨𝐟𝐭𝐰𝐚𝐫𝐞 𝐟ü𝐫 𝐊𝐫𝐚𝐧𝐤𝐞𝐧𝐡ä𝐮𝐬𝐞𝐫 – 𝐝𝐚 𝐢𝐬𝐭 𝐒𝐢𝐜𝐡𝐞𝐫𝐡𝐞𝐢𝐭 𝐤𝐞𝐢𝐧𝐞 𝐎𝐩𝐭𝐢𝐨𝐧, 𝐬𝐨𝐧𝐝𝐞𝐫𝐧 𝐏𝐟𝐥𝐢𝐜𝐡𝐭." — Michael Müller, CEO mbits imaging Genau mit diesem Anspruch arbeiten wir zusammen. mbits entwickelt digitale Lösungen für Kliniken – ein Umfeld, in dem Ausfälle oder Datenpannen keine Option sind. Statt klassischer Einmalprojekte: kontinuierliche Penetrationstests, klare Befunde, direkt umsetzbare Maßnahmen. „𝑆𝑡𝑎𝑡𝑡 𝑘𝑙𝑎𝑠𝑠𝑖𝑠𝑐ℎ𝑒𝑟 𝐸𝑖𝑛𝑚𝑎𝑙𝑝𝑟𝑜𝑗𝑒𝑘𝑡𝑒 𝑏𝑒𝑘𝑜𝑚𝑚𝑒𝑛 𝑤𝑖𝑟 𝑘𝑜𝑛𝑡𝑖𝑛𝑢𝑖𝑒𝑟𝑙𝑖𝑐ℎ𝑒 𝑆𝑖𝑐ℎ𝑒𝑟ℎ𝑒𝑖𝑡𝑠𝑡𝑒𝑠𝑡𝑠, 𝑑𝑖𝑒 𝑧𝑢 𝑢𝑛𝑠𝑒𝑟𝑒𝑚 𝑇𝑒𝑚𝑝𝑜 𝑝𝑎𝑠𝑠𝑒𝑛, 𝑘𝑙𝑎𝑟𝑒 𝐸𝑟𝑔𝑒𝑏𝑛𝑖𝑠𝑠𝑒, 𝑑𝑖𝑒 𝑤𝑖𝑟 𝑑𝑖𝑟𝑒𝑘𝑡 𝑢𝑚𝑠𝑒𝑡𝑧𝑒𝑛 𝑘ö𝑛𝑛𝑒𝑛, 𝑢𝑛𝑑 𝑗𝑒𝑑𝑒𝑟𝑧𝑒𝑖𝑡 𝑣𝑜𝑙𝑙𝑒 𝑇𝑟𝑎𝑛𝑠𝑝𝑎𝑟𝑒𝑛𝑧 ü𝑏𝑒𝑟 𝑢𝑛𝑠𝑒𝑟𝑒𝑛 𝑆𝑖𝑐ℎ𝑒𝑟ℎ𝑒𝑖𝑡𝑠𝑠𝑡𝑎𝑡𝑢𝑠. 𝐸𝑖𝑛 𝑃𝑎𝑟𝑡𝑛𝑒𝑟, 𝑑𝑒𝑟 𝑚𝑖𝑡𝑑𝑒𝑛𝑘𝑡 – 𝑢𝑛𝑑 𝑑𝑒𝑛 𝑤𝑖𝑟 𝑢𝑛𝑠𝑒𝑟𝑒𝑛 𝐾𝑢𝑛𝑑𝑒𝑛 𝑖𝑚 𝐺𝑒𝑠𝑢𝑛𝑑ℎ𝑒𝑖𝑡𝑠𝑤𝑒𝑠𝑒𝑛 𝑔𝑢𝑡𝑒𝑛 𝐺𝑒𝑤𝑖𝑠𝑠𝑒𝑛𝑠 𝑤𝑒𝑖𝑡𝑒𝑟𝑒𝑚𝑝𝑓𝑒ℎ𝑙𝑒𝑛 𝑘ö𝑛𝑛𝑒𝑛." Für Softwareanbieter im regulierten Umfeld sollte das kein Nice-to-have, sondern Voraussetzung sein. Ihr wollt wissen, wo ihr wirklich steht? → VORNAC.com #Cybersecurity #Penetrationstests #HealthcareIT #KRITIS #VORNAC #NIS2
- LINKEDIN · IMAGESince 1 Sept 2026
Ein Angreifer setzt ein neues Tool in Stunden ein. Ein Konzern braucht dafür mindestens ein halbes Jahr Freigabe. ⠀ In genau dieser Lücke wirst du gehackt, und das hat mit deiner Technik wenig zu tun. ⠀ Der Angreifer draußen hat keine Regeln. Er nimmt das Werkzeug, das heute am besten funktioniert, fragt niemanden um Erlaubnis und legt los. ⠀ Auf der anderen Seite sitzt jemand in deiner Firma, der genau weiß, welches Tool er bräuchte. Nur nehmen darf er es nicht einfach, denn davor kommt erstmal ein langer Prozess. Erst Procurement, dann Compliance, dann drei Freigaben, dann der nächste Budgetzyklus. Ein halbes Jahr später ist das Tool endlich da, und Boom, der Angreifer ist längst bei der nächsten Methode. ⠀ Ein halbes Jahr Freigabe für etwas, das ihr heute braucht. ⠀ Der Angreifer muss nicht unbedingt der bessere Techniker sein, jedoch ist es höchstwahrscheinlich der schnellere und schnell sein darf man in den meisten Firmen nicht. ⠀ Wieso? Weil Security in vielen Häusern als Randthema gilt und ein Randthema bekommt eben keine Ausnahmegenehmigung für Tempo. ⠀ Mit noch einem Tool, das erst wieder ein halbes Jahr Freigabe braucht, ist das nicht gelöst. Der einzige echte Hebel ist, den Verteidiger annähernd so schnell handeln zu lassen wie die Gegner. ⠀ Wie lange schätzt du, dauert das bei euch?
- LINKEDIN · IMAGESince 14 Jun 2026
In einer Welt, in der Bedrohungen durch Agentic AI exponentiell wachsen, ist klassische Pentesting nicht mehr ausreichend. Mit VORNAC GmbH bieten wir Ihnen eine kontinuierliche und autonome Sicherheitsvalidierung an, die weit über einfache Prüfungen hinausgeht. Unsere Expertise liegt darin, Schwachstellen tief im Geschäftsbetrieb Ihrer Anwendungen aufzudecken. Werden Sie Teil unserer exklusiven Mission für echte digitale Resilienz.
6 of 27 adsSign up to see every VORNAC ad, filter by format and date, and get alerts on new ones.
See all 27 adsOn Google Search, YouTube and Display
Domain vornac.com · 9 ads on the Transparency Center, checked 15 Oct 2026 · 1 recorded
- All 1
- Text 1
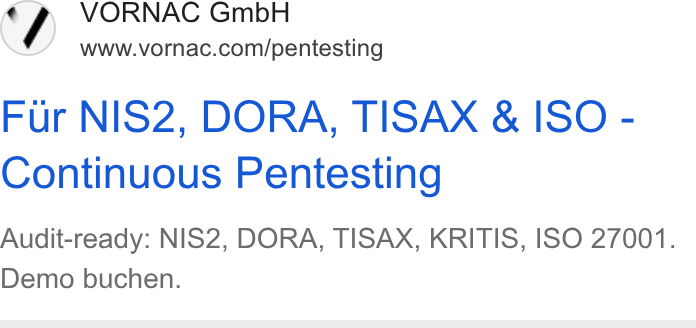
- GOOGLE · TEXTLast shown 15 Oct 2026
First shown 30 Jul 2026
Questions about VORNAC’s ads
Is VORNAC running LinkedIn ads?
We recorded no live LinkedIn ads for VORNAC on 9 Nov 2026.
How many LinkedIn ads has VORNAC run?
LinkedIn’s ad library lists 28 ads for VORNAC. We recorded 27 LinkedIn ads for VORNAC, first recorded on 2 Oct 2026 and last recorded on 2 Oct 2026.
Does VORNAC run Google ads?
Yes. We recorded 9 Google ads for the domain vornac.com on 15 Oct 2026.
Which ad formats does VORNAC use?
The 6 LinkedIn ads on this page include 6 image ads.
Watch the companies you care about.
Filter every ad by industry, country, format and network, and get alerts when a company you watch starts running new ads.