0 new LinkedIn ads in 30 days · 2 of 3 networks checked

SPOCC ads
- spocc.fr
- IT Services and IT Consulting
- FR
- 21 employees
SPOCC’s ads on LinkedIn, Meta and Google, recorded by adsrunning. Browse the latest here for free. Sign up free to browse our full recording. Watch SPOCC on any plan to get each new one in your feed.
Watchlist included in every plan
What SPOCC runs
- Single image · LinkedIn
- 4
- Carousel · LinkedIn
- 1
| Network | Status | Last 30 days | Total ads found | Ad activity | Checked | Next step |
|---|---|---|---|---|---|---|
| None recorded | 0 | 36+ | Checked 11 Nov 2026 | View ads → | ||
| Meta | Not checked | — | — | View ads → | ||
| None recorded | — | 0 | Checked 9 Nov 2026 | View ads → |
SPOCC has no new LinkedIn ads in the last 30 days. We recorded no Google ads on 9 Nov 2026.
Latest ads
- LINKEDIN · CAROUSELSince 17 Jun 2026
Vous avez partagé votre écran cette semaine en visio sur Teams ou encore sur Meet ? Les outils de visioconférence sont devenus les grands absents des stratégies de cybersécurité alors même que les conversations les plus stratégiques et confidentielles s'y tiennent chaque jour. Un onglet oublié. Une notification qui passe. Un document ouvert en arrière-plan. Une fois l'accès obtenu, les attaquants exploitent les fonctions natives partage d'écran, transfert de fichiers, accès distant pour collecter silencieusement des informations sensibles ou se déplacer latéralement dans le réseau. Le problème avec le partage d'écran, c'est qu'il a l'air anodin. C'est précisément pour ça qu'il est dangereux.
- LINKEDIN · IMAGESince 11 Jun 2026
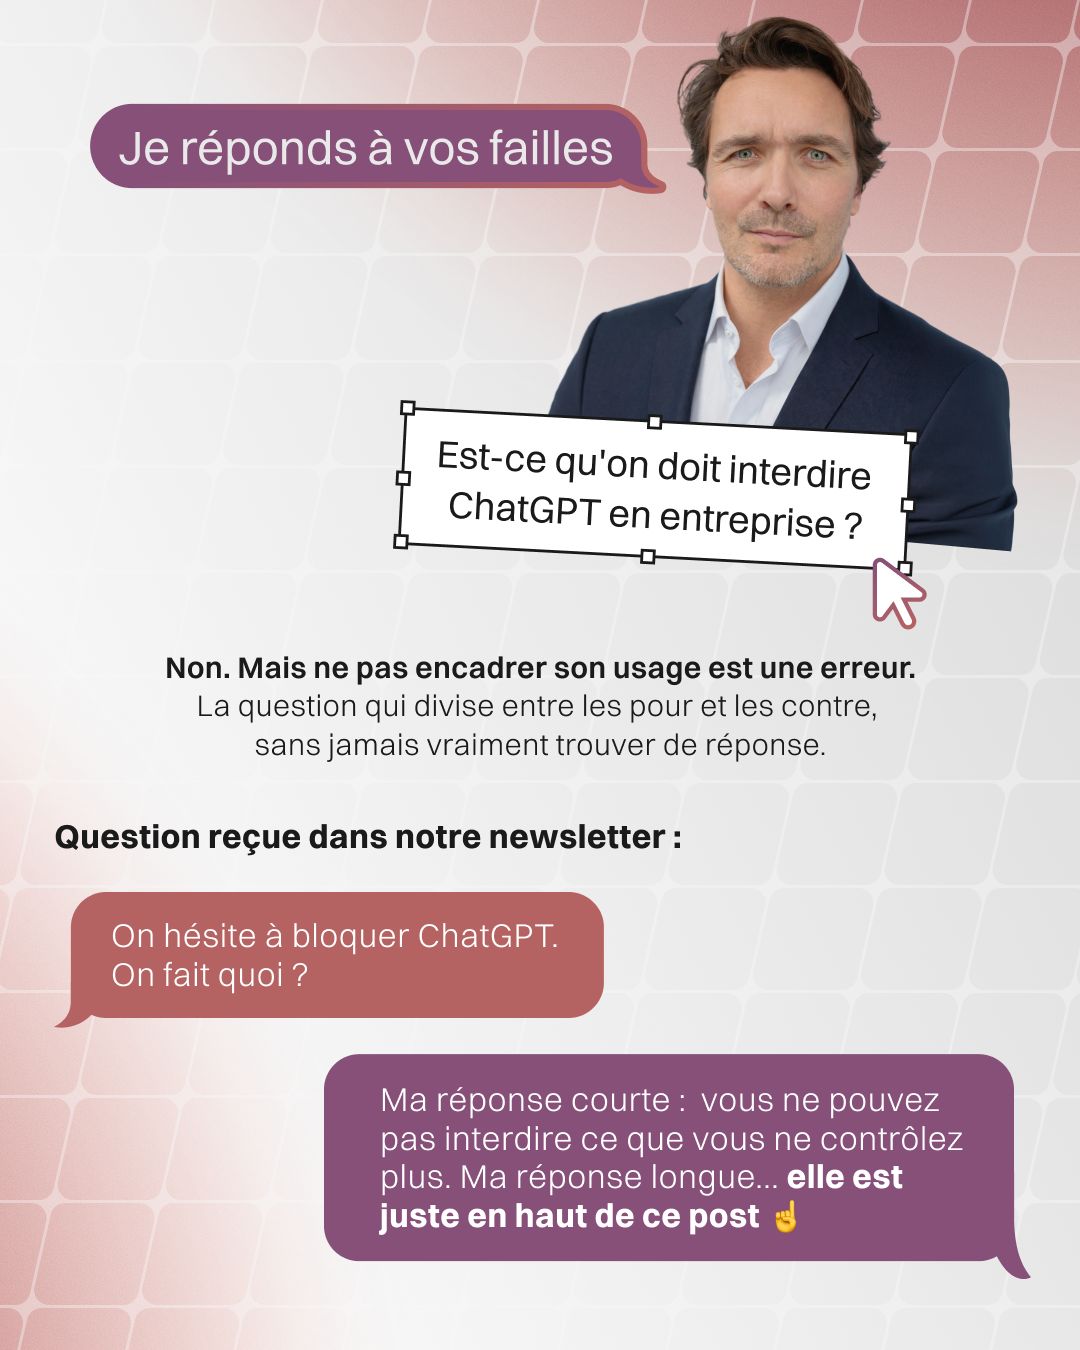
"Un de mes commerciaux vient de coller notre fichier clients dans ChatGPT pour faire un résumé. Je fais quoi, je bloque l'utilisation de l'IA ?" J'ai dit non. Pas parce que ce n'est pas grave. Ça l'est. Mais parce que bloquer #ChatGPT lundi matin ne changera rien. Son commercial l'utilisera sur son téléphone. Avec son compte perso. Hors de tout contrôle. Le problème n'est pas l'outil. C'est l'absence de règles autour de l'outil. Ce qui entre dans une IA grand public ne vous appartient plus vraiment. Vos données clients, vos contrats, vos projections financières. Partis alimenter un modèle que vous n'avez pas choisi, sur des serveurs que vous ne contrôlez pas. La bonne réponse n'est pas l'interdiction. C'est le cadrage. Et pour les entreprises qui veulent aller plus loin, c'est une #IA souveraine déployée dans leur propre environnement. C'est exactement ce qu'on a construit chez #SPOCC. Vous avez une question sur l'usage de l'IA dans votre entreprise ? Posez-la en commentaire. J'y réponds !
- LINKEDIN · IMAGESince 8 Jun 2026
Un incident #cyber ne surgit jamais de nulle part. Il est presque toujours précédé de signaux. Discrets. Banals. Faciles à ignorer. Après des années à auditer des systèmes d'information, j'en ai identifié 3 qui reviennent systématiquement. 1. Le collaborateur qui "sent" quelque chose. Un email qui lui a semblé bizarre. Une connexion qu'il n'a pas reconnue. Un comportement inhabituel sur son poste. Il n'en parle pas, parce qu'il ne sait pas à qui. Ou parce qu'il a peur de passer pour paranoïaque. 2. Les lenteurs inexpliquées. Le réseau rame. Les accès prennent du temps. On met ça sur le compte d'une mise à jour, d'un pic d'activité, d'un problème serveur. On passe à autre chose. L'attaquant, lui, continue. 3. La demande qui sort des clous. Un prestataire qui réclame des accès inhabituels. Un compte dormant qui se reconnecte. Une procédure contournée sans que personne ne questionne vraiment pourquoi. Ces signaux ne déclenchent pas d'alerte. Ils ne font pas planter de système. C'est précisément pour ça qu'ils sont dangereux. La question n'est pas de savoir si ces signaux existent dans votre entreprise. C'est de savoir si quelqu'un est en mesure de les voir. Et vous, vous en avez déjà croisé un ? #cybersécurité #Spocc
- LINKEDIN · IMAGESince 2 Jun 2026
Déployer une #IA en entreprise, c'est bien. Savoir où elle tourne et comment elle est protégée, c'est mieux. Parce que derrière chaque IA, il y a une infrastructure. Des serveurs. Des données. Des accès. Des flux. Et autant de points d'entrée potentiels pour un attaquant. Chez #SPOCC, vous choisissez où votre IA est hébergée : on-premise, cloud européen, hybride. Vos données restent dans votre périmètre. Sous votre contrôle. Les garde-fous sont intégrés dès la conception : #RBAC/ #MFA sur tous les accès, chiffrement en transit et au repos, guardrails sur les modèles, cloisonnement par projet, piste d'audit complète. L'IA n'est pas laissée en autonomie. Elle est pilotée, encadrée, surveillée. Parce qu'une IA sans garde-fous, ce n'est pas de l'intelligence artificielle. C'est une surface d'attaque déguisée en outil. Vous voulez savoir comment on architecture concrètement une IA #sécurisée ? Nos experts sont disponibles : https://lnkd.in/d8XEeZUe
- LINKEDIN · ARTICLESince 27 May 2026
Votre DG vient d'appeler votre DAF pour demander un virement urgent. Sauf que votre DG était en réunion à ce moment-là... ❗ En 2026, cloner une voix prend 30 secondes. Une vidéo LinkedIn, un extrait de webinaire, une réunion Teams enregistrée. C'est suffisant pour reproduire le timbre, le ton, les silences de quelqu'un que vos équipes connaissent et respectent. La fraude au président n'a plus rien d'artisanal. Elle est précise, personnalisée, et indiscernable à l'oreille. La bonne question n'est plus "nos équipes sauraient-elles détecter une voix clonée ?" Mais "nos systèmes le peuvent-ils ?" 📩 Nos experts sont disponibles pour en parler, contactez-nous ! #deepfake #deepvoice #cybersécurité #spocc #DômeCyber
- LINKEDIN · IMAGESince 27 May 2026
"On n'a jamais eu d'incident." C'est la phrase que j'entends le plus souvent en rendez-vous. Et honnêtement, c'est aussi celle qui m'invite à poser le plus de questions. Parce qu'elle ne dit pas "nous sommes bien protégés." Elle dit "nous n'avons rien détecté." Ce n'est pas tout à fait la même chose. Le temps moyen de détection d'une #intrusion dépasse les 200 jours. Deux cents jours pendant lesquels un attaquant peut se déplacer, observer et collecter sans déclencher la moindre alerte. En silence. Méthodiquement. Les attaquants ne ciblent pas toujours par choix. Ils ciblent par opportunité. Une faille accessible, un accès oublié, un système non patché et vous devenez intéressant, quelle que soit votre taille ou votre secteur. Ce n'est pas parce que vous n'avez rien vu qu'il ne s'est rien passé. 👉 Et vous, quand avez-vous regardé pour la dernière fois ce qui se passe vraiment dans votre environnement ? On peut le faire ensemble ! #cybersécurité #DômeCyber #IA
6 of 36+ adsSign up to see every SPOCC ad, filter by format and date, and get alerts on new ones.
See all 36+ adsQuestions about SPOCC’s ads
Does SPOCC have new LinkedIn ads?
We found no new LinkedIn ads for SPOCC in the 30 days to 11 Nov 2026.
How many LinkedIn ads has SPOCC run?
LinkedIn’s ad library lists 36 ads for SPOCC. We recorded 35 LinkedIn ads for SPOCC, first recorded on 1 Oct 2026 and last recorded on 1 Oct 2026.
Does SPOCC run Google ads?
We recorded no Google ads for the domain spocc.fr on 9 Nov 2026.
Which ad formats does SPOCC use?
The 6 LinkedIn ads on this page include 4 image ads and 1 carousel ad.
Watch the companies you care about.
Filter every ad by industry, country, format and network, and get alerts when a company you watch starts running new ads.