On air · 1 of 3 networks
SignalFisher
- signalfisher.com
- Cybersecurity
- CH
- 67 employees
SignalFisher’s ads on LinkedIn, Meta and Google, recorded by adsrunning. Browse the latest here for free. Sign up free to see all 43. Watch SignalFisher with Starter to get each new one in your feed.
Watchlist with Starter · $49/mo
| Network | Status | Live ads | Nov 2025LinkedIn activity · 52 weeksOct 2026 | Checked | Next step |
|---|---|---|---|---|---|
| Running | 11 | Checked 30 Oct 2026 | See all 43 ads → | ||
| Meta | Not checked | — | |||
| None recorded | 0 | No ads found on the Google Ads Transparency Center | Checked 16 Oct 2026 | Collect them with the API → |
SignalFisher has 11 live LinkedIn ads. We recorded no Google ads on 16 Oct 2026.
Latest ads
- LINKEDIN · IMAGESince 28 Jul 2026
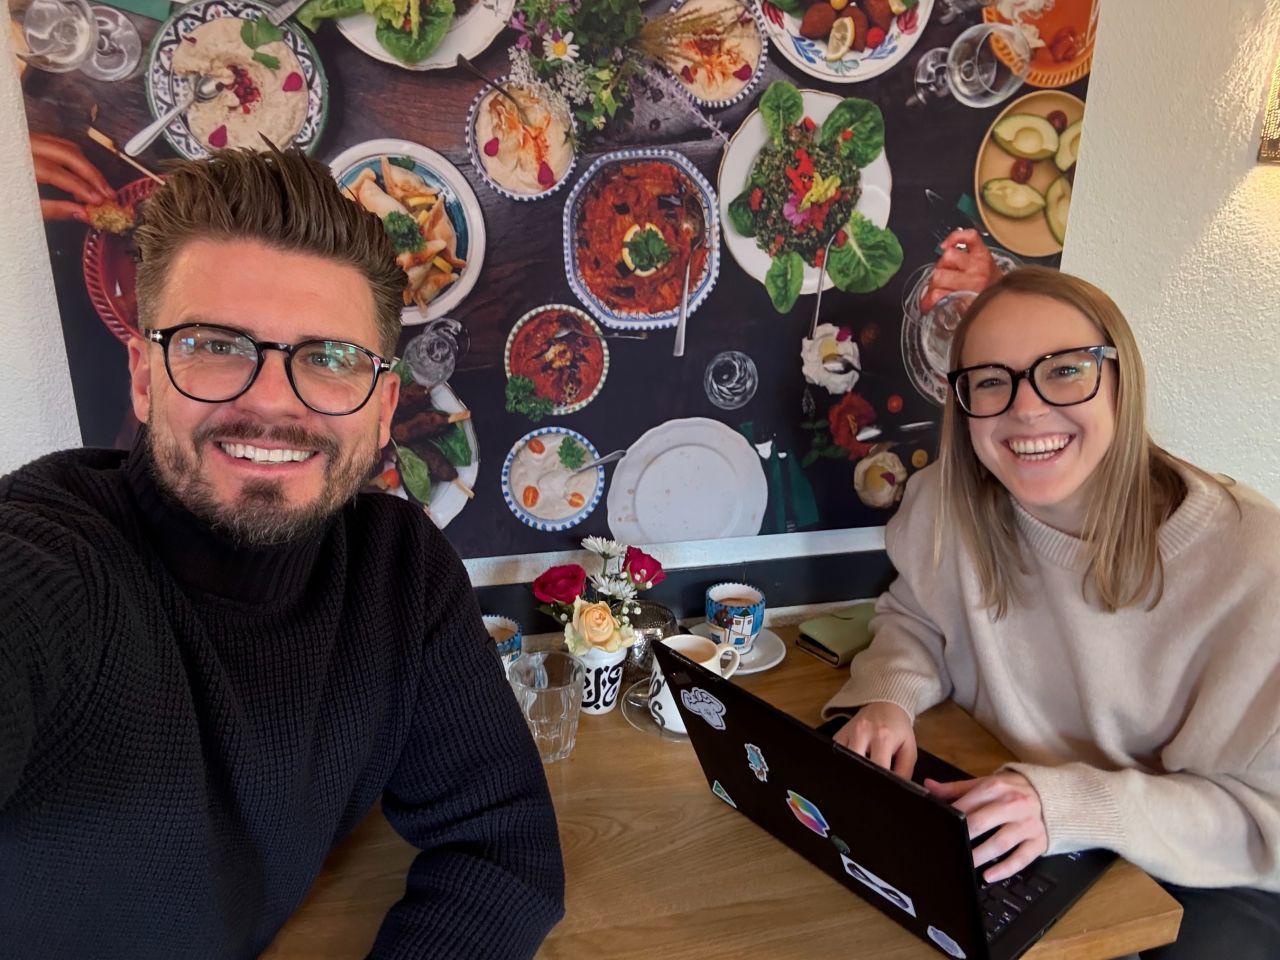
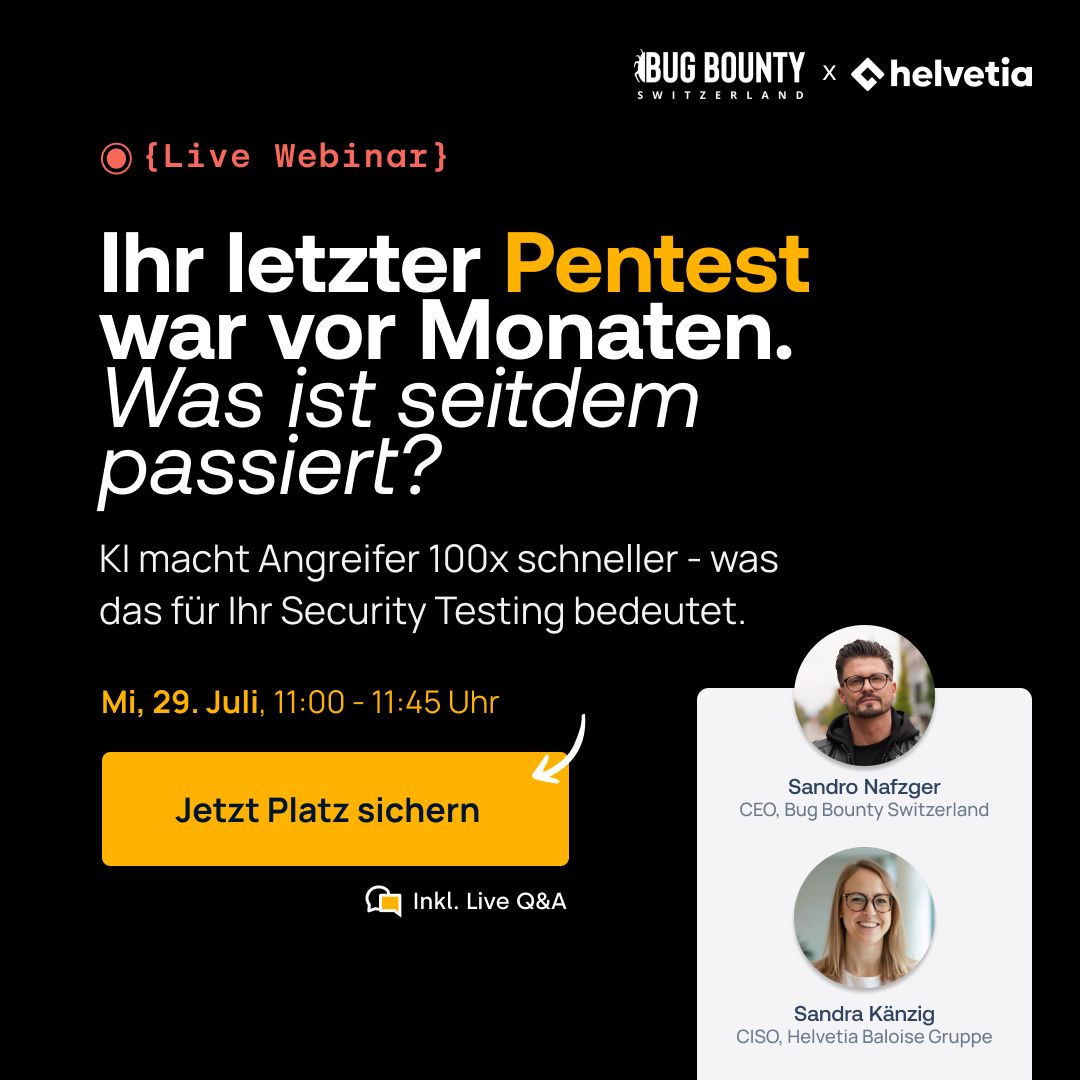
𝗪𝗮𝘀 𝗽𝗮𝘀𝘀𝗶𝗲𝗿𝘁, 𝘄𝗲𝗻𝗻 𝗔𝗻𝗴𝗿𝗲𝗶𝗳𝗲𝗿 𝗽𝗹ö𝘁𝘇𝗹𝗶𝗰𝗵 𝟭𝟬𝟬× 𝘀𝗰𝗵𝗻𝗲𝗹𝗹𝗲𝗿 𝘄𝗲𝗿𝗱𝗲𝗻? Genau diese Frage hat Sandra Känzig und mich in den letzten Monaten intensiv beschäftigt. Morgen stehen wir deshalb wieder gemeinsam auf der "Bühne". 🎤 Etwas vom Schönsten an meiner Arbeit ist die Zusammenarbeit mit Menschen, die den Mut haben, den Status quo zu hinterfragen. Menschen, die überzeugt sind, dass es einen besseren Weg gibt – und bereit sind, ihn konsequent zu gehen. Genau so eine Partnerschaft verbindet uns seit 2021 mit der Helvetia Baloise Gruppe. Was damals für viele noch ungewohnt klang, ist heute Realität. Ü𝗯𝗲𝗿 𝟱𝟬𝟬 𝗲𝘁𝗵𝗶𝘀𝗰𝗵𝗲 𝗛𝗮𝗰𝗸𝗲𝗿 𝘁𝗲𝘀𝘁𝗲𝗻 𝗱𝗶𝗲 𝗦𝘆𝘀𝘁𝗲𝗺𝗲 𝗿𝘂𝗻𝗱 𝘂𝗺 𝗱𝗶𝗲 𝗨𝗵𝗿, 𝗼𝗿𝗰𝗵𝗲𝘀𝘁𝗿𝗶𝗲𝗿𝘁 𝗱𝘂𝗿𝗰𝗵 𝗲𝗶𝗻 𝗶𝗻𝘁𝗲𝗹𝗹𝗶𝗴𝗲𝗻𝘁𝗲𝘀 𝗣𝗹𝘂𝗴-𝗮𝗻𝗱-𝗣𝗹𝗮𝘆 𝗦𝘆𝘀𝘁𝗲𝗺. Das Ergebnis? ➡️ Ein 𝗘𝗰𝗵𝘁𝘇𝗲𝗶𝘁-𝗟𝗮𝗴𝗲𝗯𝗶𝗹𝗱 über die Testabdeckung und Verletzlichkeiten ➡️ 106 validierte Sicherheitslücken mit 𝗸𝗼𝗻𝗸𝗿𝗲𝘁𝗲𝗻 𝗛𝗮𝗻𝗱𝗹𝘂𝗻𝗴𝘀𝗲𝗺𝗽𝗳𝗲𝗵𝗹𝘂𝗻𝗴𝗲𝗻. ➡️ Darunter eine kritische Remote Code Execution im produktiven E-Banking – entdeckt, bevor Angreifer sie ausnutzen konnten. Doch seit dem Durchbruch der künstlichen Intelligenz hat sich die eigentliche Frage verändert. 𝗪𝗲𝗻𝗻 𝗔𝗻𝗴𝗿𝗲𝗶𝗳𝗲𝗿 𝗱𝗮𝗻𝗸 𝗞𝗜 𝟭𝟬𝟬-𝗺𝗮𝗹 𝘀𝗰𝗵𝗻𝗲𝗹𝗹𝗲𝗿 𝘄𝗲𝗿𝗱𝗲𝗻 – 𝘄𝗮𝗿𝘂𝗺 𝘁𝗲𝘀𝘁𝗲𝗻 𝘄𝗶𝗿 𝘂𝗻𝘀𝗲𝗿𝗲 𝗦𝗶𝗰𝗵𝗲𝗿𝗵𝗲𝗶𝘁 𝗻𝗼𝗰𝗵 𝗺𝗶𝘁 𝗠𝗲𝘁𝗵𝗼𝗱𝗲𝗻 𝗮𝘂𝘀 𝗲𝗶𝗻𝗲𝗺 𝗮𝗻𝗱𝗲𝗿𝗲𝗻 𝗭𝗲𝗶𝘁𝗮𝗹𝘁𝗲𝗿? Über genau diese Frage durften wir kürzlich am 𝗧𝗮𝗴 𝗱𝗲𝗿 𝗩𝗲𝗿𝘀𝗶𝗰𝗵𝗲𝗿𝗲𝗿 sprechen. Die Resonanz war so gross, dass wir das Thema morgen in einem einmaligen Live-Webinar nochmals vertiefen. Keine Marketingfolien. Keine Buzzwords. Sondern ehrliche Praxiserfahrungen, konkrete Erkenntnisse und eine offene Diskussion darüber, wie sich Security Testing im Zeitalter der KI verändern muss. 📅 29. Juli | 11:00 Uhr 🎟️ Kostenlose Anmeldung: https://lnkd.in/ePvb3XJf 𝗠𝗶𝗰𝗵 𝗶𝗻𝘁𝗲𝗿𝗲𝘀𝘀𝗶𝗲𝗿𝘁 𝗲𝘂𝗿𝗲 𝗘𝗶𝗻𝘀𝗰𝗵ä𝘁𝘇𝘂𝗻𝗴: 👉 Wird der klassische jährliche Penetrationstest in fünf Jahren noch der Standard sein – oder wird kontinuierliches, KI-gestütztes Security Testing ihn ablösen?
- LINKEDIN · IMAGESince 25 Jul 2026
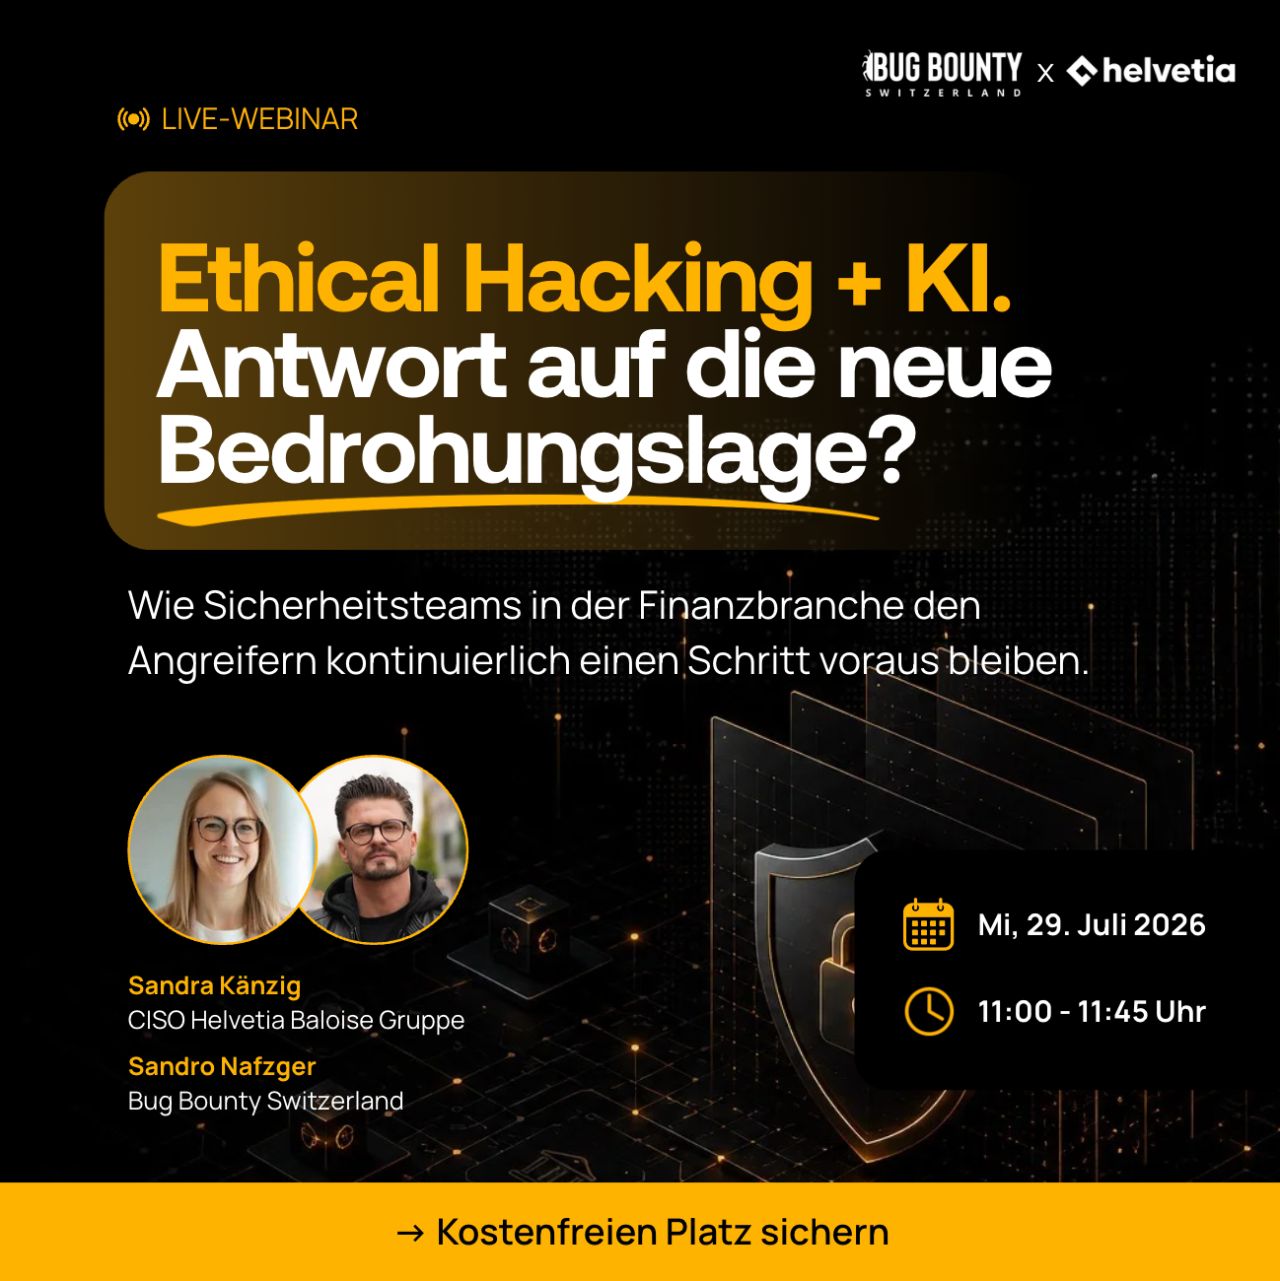
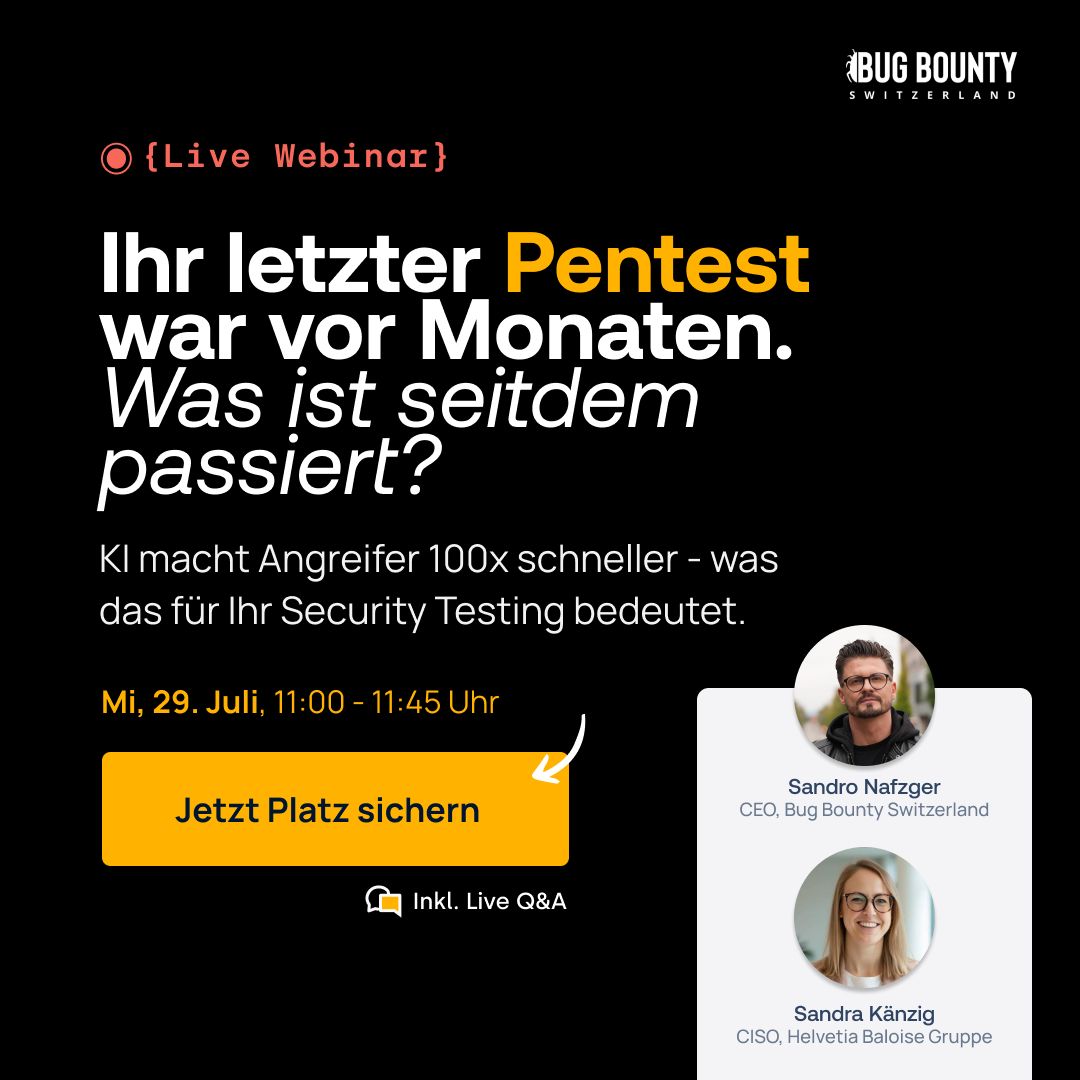
KI-gestützte Angriffe sind keine Zukunftsmusik mehr. Aktuelle Modelle finden Zero-Day-Lücken quasi auf Knopfdruck – dieselbe Technologie steht auch Angreifern offen. Für Versicherer, Banken und Finanzdienstleister heißt das: Klassische Pentests und automatische Scanner reichen gegen diese Geschwindigkeit nicht mehr aus. Im Live-Webinar „Security Testing im KI-Zeitalter" zeigen Sandra Känzig (CISO, Helvetia Baloise Gruppe) und Sandro Nafzger (CEO & Co-Founder, Bug Bounty Switzerland), wie adaptive Sicherheitstests und kontinuierliches, KI-orchestriertes Ethical Hacking die Antwort auf die neue Bedrohungslage sind – anhand eines echten Praxiscases. 📅 Mi, 29. Juli · 11:00-11:45 Uhr 👉 Jetzt Platz sichern.
- LINKEDIN · IMAGESince 16 Jul 2026
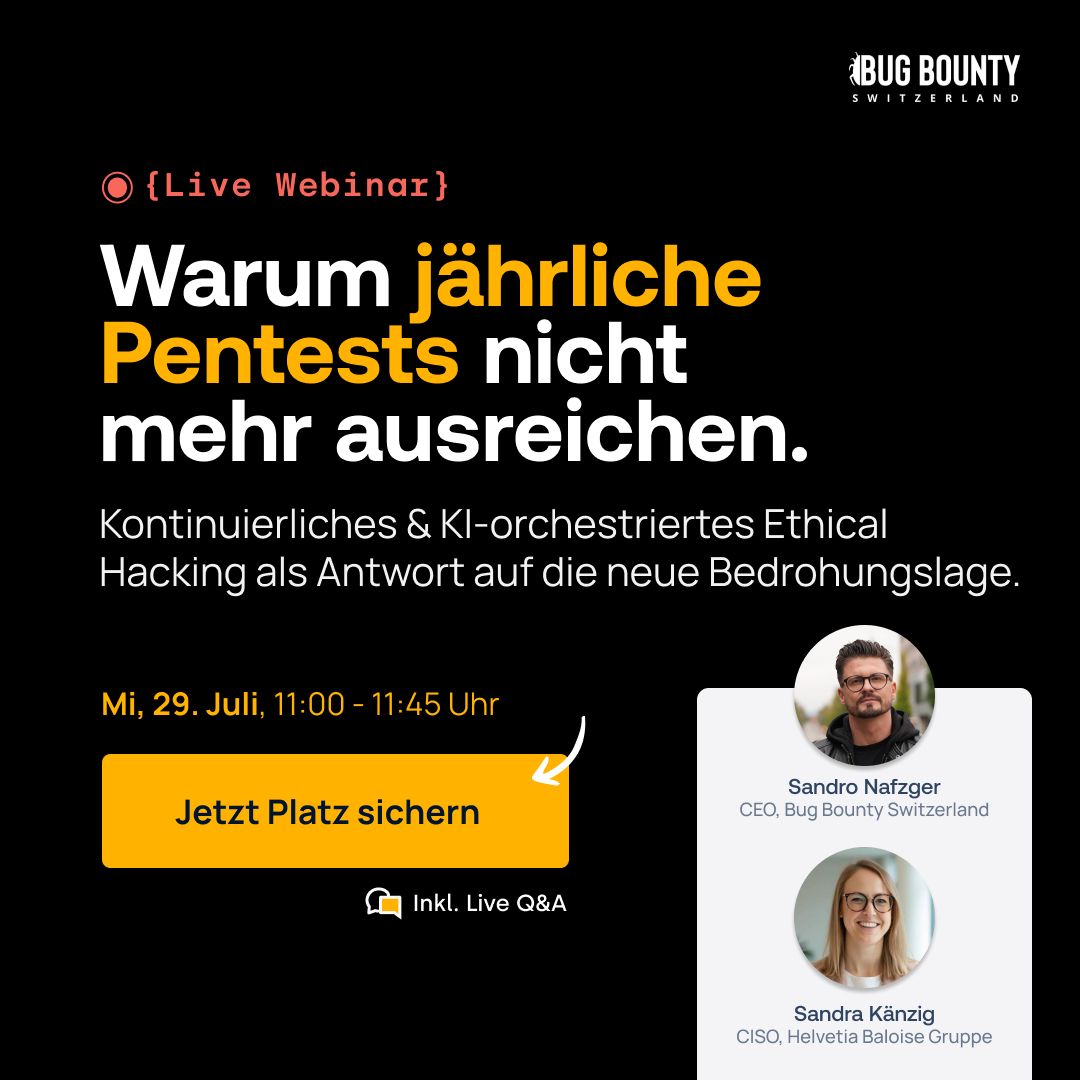
KI-gestützte Angriffe sind keine Zukunftsmusik mehr. Aktuelle Modelle finden Zero-Day-Lücken quasi auf Knopfdruck – dieselbe Technologie steht auch Angreifern offen. Für regulierte Organisationen mit kritischen Systemen heißt das: Klassische Pentests und automatische Scanner reichen gegen diese Geschwindigkeit nicht mehr aus. Im Live-Webinar „Security Testing im KI-Zeitalter" zeigen Sandra Känzig (CISO, Helvetia Baloise Gruppe) und Sandro Nafzger (CEO & Co-Founder, Bug Bounty Switzerland), wie adaptive Sicherheitstests und kontinuierliches, KI-orchestriertes Ethical Hacking die Antwort auf die neue Bedrohungslage sind – anhand eines echten Praxiscases aus der Versicherungsbranche, dessen Mechanik für jede regulierte Organisation gilt. 📅 Mi, 29. Juli · 11:00–11:45 Uhr 👉 Jetzt Platz sichern.
- LINKEDIN · IMAGESince 16 Jul 2026
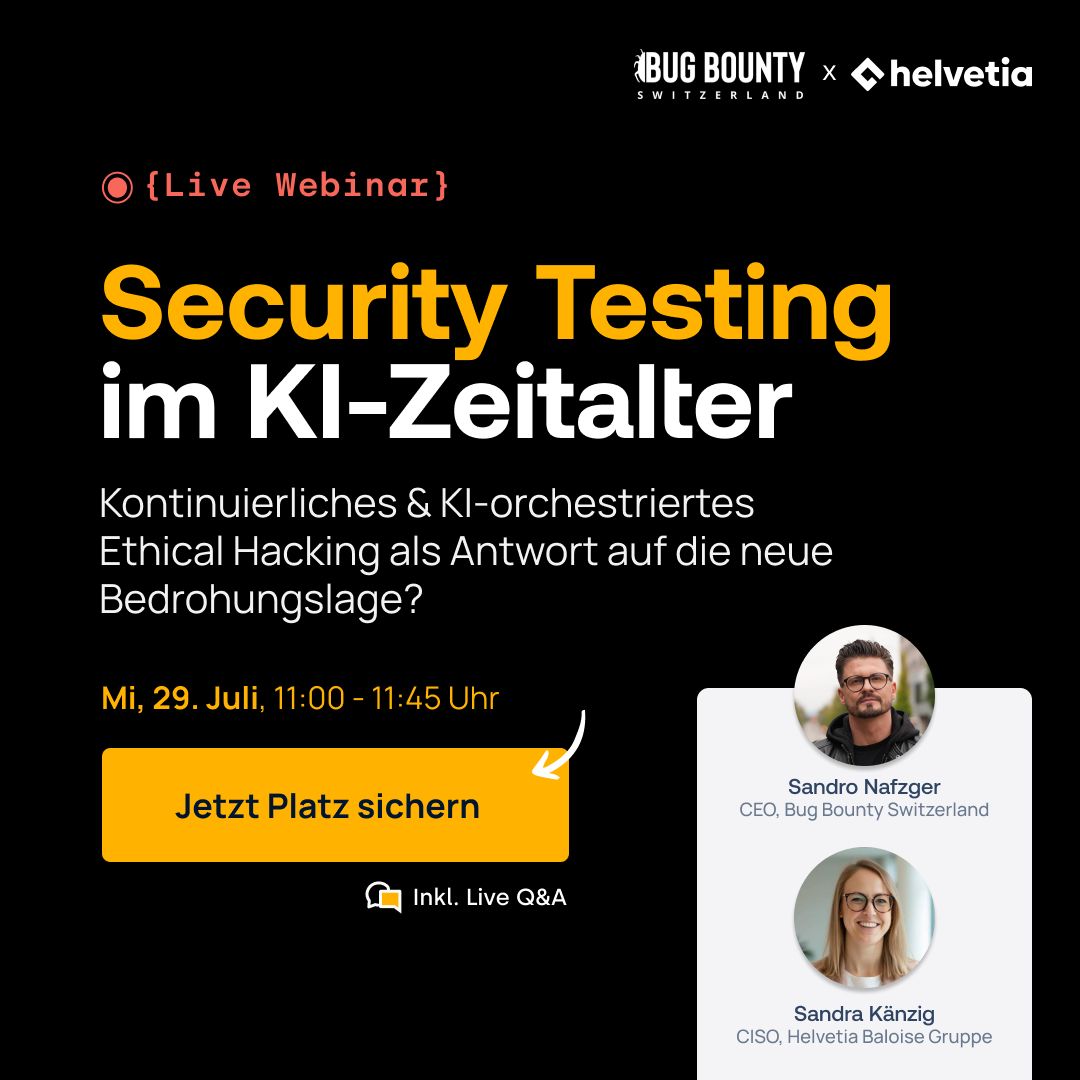
KI-gestützte Angriffe sind keine Zukunftsmusik mehr. Aktuelle Modelle finden Zero-Day-Lücken quasi auf Knopfdruck – dieselbe Technologie steht auch Angreifern offen. Für Versicherer, Banken und Finanzdienstleister heißt das: Klassische Pentests und automatische Scanner reichen gegen diese Geschwindigkeit nicht mehr aus. Im Live-Webinar „Security Testing im KI-Zeitalter" zeigen Sandra Känzig (CISO, Helvetia Baloise Gruppe) und Sandro Nafzger (CEO & Co-Founder, Bug Bounty Switzerland), wie adaptive Sicherheitstests und kontinuierliches, KI-orchestriertes Ethical Hacking die Antwort auf die neue Bedrohungslage sind – anhand eines echten Praxiscases. 📅 Mi, 29. Juli · 11:00-11:45 Uhr 👉 Jetzt Platz sichern.
- LINKEDIN · IMAGESince 16 Jul 2026
KI-gestützte Angriffe sind keine Zukunftsmusik mehr. Aktuelle Modelle finden Zero-Day-Lücken quasi auf Knopfdruck – dieselbe Technologie steht auch Angreifern offen. Für Versicherer, Banken und Finanzdienstleister heißt das: Klassische Pentests und automatische Scanner reichen gegen diese Geschwindigkeit nicht mehr aus. Im Live-Webinar „Security Testing im KI-Zeitalter" zeigen Sandra Känzig (CISO, Helvetia Baloise Gruppe) und Sandro Nafzger (CEO & Co-Founder, Bug Bounty Switzerland), wie adaptive Sicherheitstests und kontinuierliches, KI-orchestriertes Ethical Hacking die Antwort auf die neue Bedrohungslage sind – anhand eines echten Praxiscases. 📅 Mi, 29. Juli · 11:00-11:45 Uhr 👉 Jetzt Platz sichern.
- LINKEDIN · IMAGESince 14 Jul 2026
KI-gestützte Angriffe sind keine Zukunftsmusik mehr. Aktuelle Modelle finden Zero-Day-Lücken quasi auf Knopfdruck – dieselbe Technologie steht auch Angreifern offen. Für regulierte Organisationen mit kritischen Systemen heißt das: Klassische Pentests und automatische Scanner reichen gegen diese Geschwindigkeit nicht mehr aus. Im Live-Webinar „Security Testing im KI-Zeitalter" zeigen Sandra Känzig (CISO, Helvetia Baloise Gruppe) und Sandro Nafzger (CEO & Co-Founder, Bug Bounty Switzerland), wie adaptive Sicherheitstests und kontinuierliches, KI-orchestriertes Ethical Hacking die Antwort auf die neue Bedrohungslage sind – anhand eines echten Praxiscases aus der Versicherungsbranche, dessen Mechanik für jede regulierte Organisation gilt. 📅 Mi, 29. Juli · 11:00–11:45 Uhr 👉 Jetzt Platz sichern.
6 of 43 adsSign up to see every SignalFisher ad, filter by format and date, and get alerts on new ones.
See all 43 adsWatch the companies you care about.
Filter every ad by industry, country, format and network, and get alerts when a company you watch starts running new ads.