On air · 1 of 3 networks
Incognia
- incognia.com
- Cybersecurity
- US
- 252 employees
Incognia’s ads on LinkedIn, Meta and Google, recorded by adsrunning. Browse the latest here for free. Sign up free to see all 717. Watch Incognia with Starter to get each new one in your feed.
Watchlist with Starter · $49/mo
| Network | Status | Live ads | Nov 2025LinkedIn activity · 52 weeksOct 2026 | Checked | Next step |
|---|---|---|---|---|---|
| Running | 6 | Checked 29 Oct 2026 | See all 717 ads → | ||
| Meta | Not checked | — | |||
| Recently | 23 | Ads on the Google Ads Transparency Center | Checked 1 Oct 2026 | Collect them with the API → |
Incognia has 6 live LinkedIn ads. We recorded 23 Google ads on 1 Oct 2026.
Latest ads
- LINKEDIN · IMAGESince 24 Oct 2026
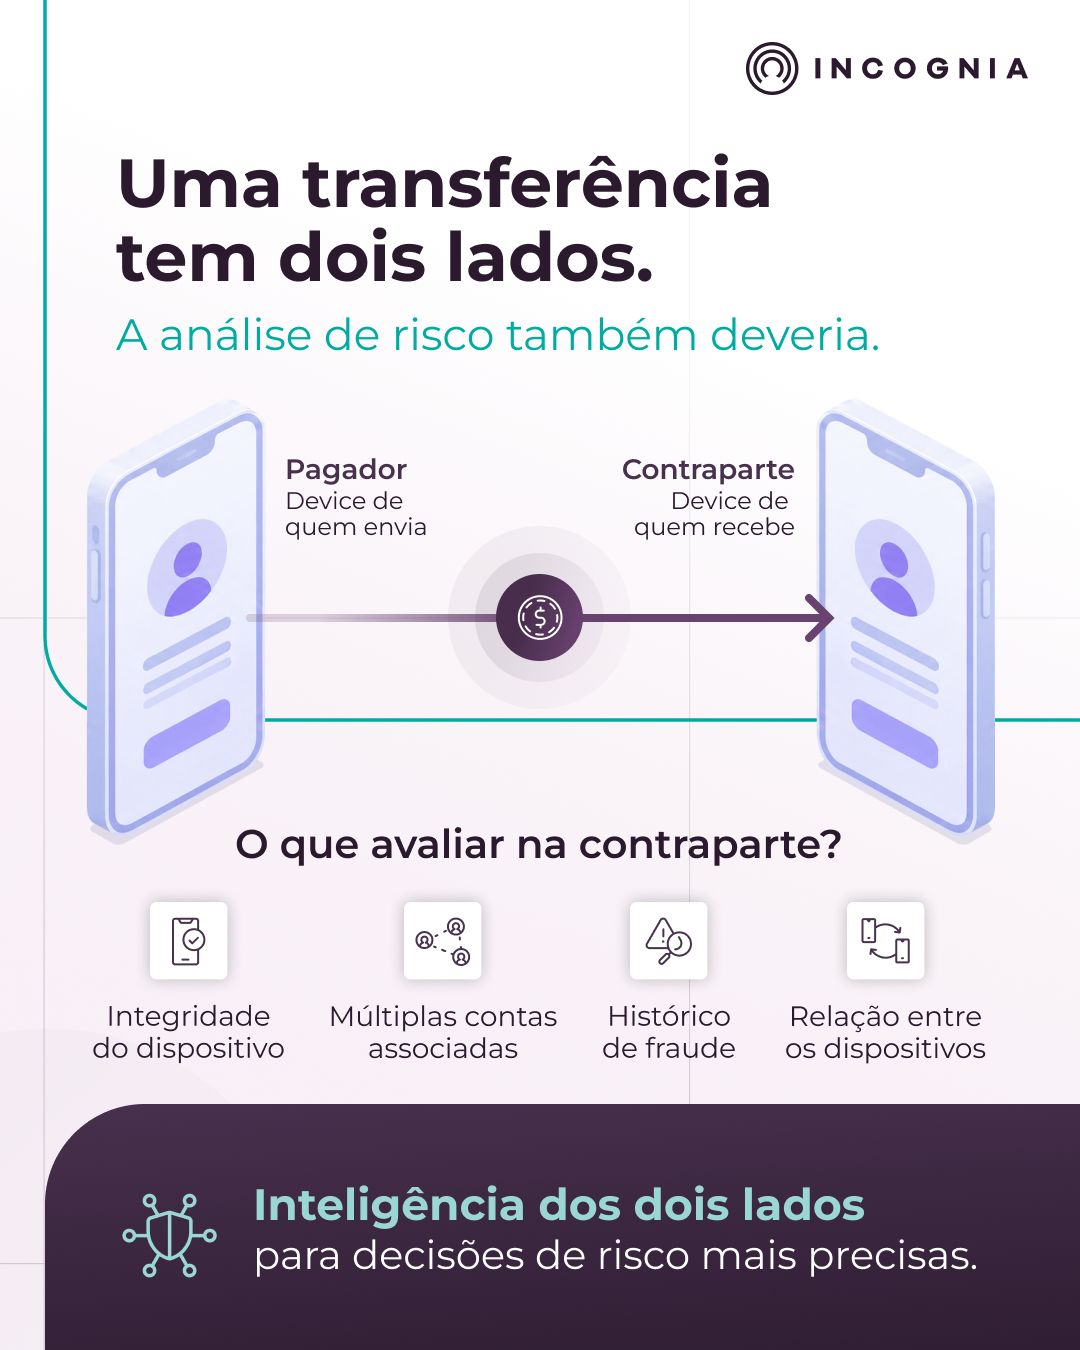
Quanto sabemos sobre quem está recebendo o dinheiro em uma transação financeira? Grande parte das análises de prevenção à fraude se concentra no pagador: seu dispositivo, localização, comportamento e histórico de transações. Essas informações são fundamentais, mas existe uma oportunidade importante de ampliar a análise de risco ao considerar também o dispositivo de quem recebe o dinheiro. Nos golpes de engenharia social, essa visão ganha ainda mais relevância. Afinal, o próprio cliente pode autorizar uma transferência para uma conta controlada por um fraudador. A inteligência do dispositivo da contraparte permite investigar situações que dificilmente seriam identificadas analisando apenas o pagador. Por exemplo, um dispositivo associado a diversas contas recebedoras pode indicar uma operação coordenada. Se esse mesmo dispositivo apresenta histórico de fraude, sinais de integridade comprometida ou comportamento sistemático, temos mais elementos para avaliar o risco daquela transferência. Outra variável interessante é a relação de localização entre as partes. Em uma análise sobre golpes de engenharia social, observamos que a incidência aumenta conforme cresce a distância entre pagador e recebedor, com uma elevação mais acentuada a partir de 200 km. É preciso considerar que a distância, isoladamente, não determina o risco. Uma transferência entre pessoas em cidades diferentes pode ser perfeitamente legítima. Mas, quando essa informação é analisada junto à reputação dos dispositivos, ao histórico das contas e às relações entre pagador e destinatário, conseguimos identificar padrões que antes poderiam passar despercebidos. Isso também permite investigar situações em que diferentes contas estão associadas ao mesmo dispositivo ou em que um recebedor concentra transações originadas de dispositivos com sinais de risco. Para bancos e fintechs, conhecer melhor a contraparte significa ter mais informações para identificar possíveis contas mulas, redes de fraude e operações coordenadas. A análise de risco de uma transferência fica mais completa quando considera os dispositivos envolvidos e a relação entre as duas partes da operação.
- LINKEDIN · IMAGESince 23 Oct 2026
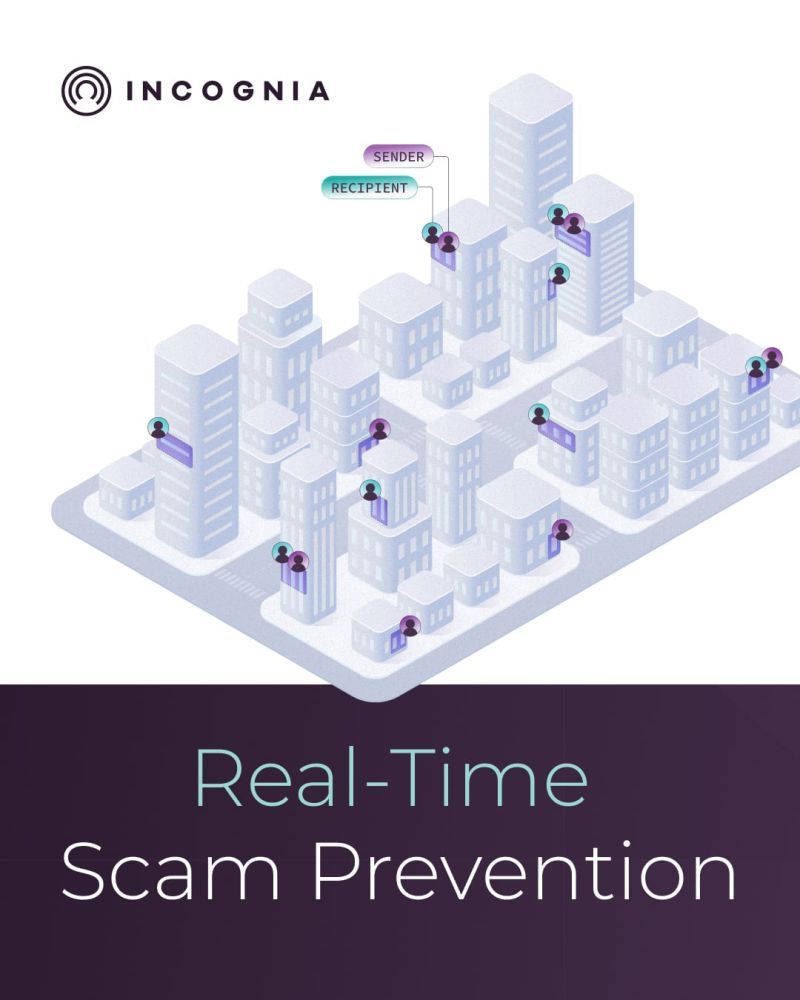
Com sua tecnologia patenteada, a 𝗜𝗻𝗰𝗼𝗴𝗻𝗶𝗮 está lançando uma solução para detectar golpes, baseado em conexões no mundo físico, mesmo em transferências autorizadas pelo próprio usuário📍👇 Essa é uma das aplicações da tecnologia da Incognia que mais me impressionam, especialmente agora com o lançamento do nosso 𝗥𝗲𝗮𝗹-𝗧𝗶𝗺𝗲 𝗦𝗰𝗮𝗺 𝗣𝗿𝗲𝘃𝗲𝗻𝘁𝗶𝗼𝗻. Um dos grandes desafios na prevenção de golpes de engenharia social é que, muitas vezes, quem realiza a transferência é a própria vítima. Ela está usando seu celular habitual, em um local conhecido, com suas credenciais legítimas e passando corretamente por todas as etapas de autenticação. Para o banco, praticamente tudo indica uma transação legítima. Só que, do outro lado, pode existir um fraudador orientando cada passo da vítima. E como identificar esse risco quando o comportamento digital parece normal? Uma das respostas está em entender a relação entre quem envia e quem recebe o dinheiro. Com o 𝗣𝗵𝘆𝘀𝗶𝗰𝗮𝗹 𝗦𝗼𝗰𝗶𝗮𝗹 𝗚𝗿𝗮𝗽𝗵, conseguimos identificar conexões entre pessoas a partir do histórico de localização de seus dispositivos. Essa análise utiliza o Trusted Locations, 𝘁𝗲𝗰𝗻𝗼𝗹𝗼𝗴𝗶𝗮 𝗽𝗮𝘁𝗲𝗻𝘁𝗲𝗮𝗱𝗮 𝗱𝗮 𝗜𝗻𝗰𝗼𝗴𝗻𝗶𝗮, para avaliar, por exemplo, se o pagador e o destinatário apresentam padrões de convivência ou proximidade recorrente no mundo físico, avaliando padrões de localização no nível de apartamento. Claro que a ausência dessa relação não significa fraude. Todos nós fazemos transferências legítimas para pessoas que nunca encontramos pessoalmente. Por isso, o contexto é tão importante. Podemos combinar essa informação com outros sinais, como a reputação e a integridade do dispositivo, a existência de uma chamada telefônica durante a transação, sinais de acesso remoto e o histórico de risco da conta de destino, incluindo possíveis conexões com contas laranja. Cada sinal contribui com uma parte da análise. Juntos, permitem identificar situações de risco que dificilmente seriam percebidas avaliando apenas a autenticação ou o comportamento do pagador. É justamente essa capacidade que estamos ampliando: conectar informações sobre dispositivos, comportamento, localização e relações entre pessoas para avaliar o risco de uma transferência em tempo real, 𝗶𝗻𝗰𝗹𝘂𝘀𝗶𝘃𝗲 𝗾𝘂𝗮𝗻𝗱𝗼 𝗲𝗹𝗮 𝗳𝗼𝗶 𝗮𝘂𝘁𝗼𝗿𝗶𝘇𝗮𝗱𝗮 𝗽𝗲𝗹𝗼 𝗽𝗿ó𝗽𝗿𝗶𝗼 𝗰𝗹𝗶𝗲𝗻𝘁𝗲. A instituição financeira recebe essa inteligência e decide como utilizá-la em suas políticas de prevenção. Sobre os resultados da aplicação da solução? → 79,2% das transações legítimas ocorreram entre usuários com uma relação no mundo físico. → 86,2% dos golpes reportados envolveram transações entre usuários sem relação no mundo físico. Conhecer o dispositivo é importante. Conhecer o comportamento e as relações entre as pessoas permite ir muito além na prevenção à fraude.
- LINKEDIN · IMAGESince 6 Oct 2026
É isso que torna um trojan de acesso remoto (RAT) tão perigoso ⚠️ 👇 Um RAT pode ampliar o alcance de um golpe: além de acessar a conta, o criminoso pode alcançar os canais usados para confirmar as operações. Tenho ouvido relatos desse problema tanto de instituições financeiras quanto de pessoas próximas. Recentemente, uma pessoa muito próxima a mim passou por um caso que explorou nomes ou fluxos de seis empresas legítimas. A abordagem veio de um contato de WhatsApp comprometido, com um pedido urgente: cadastrar um telefone de emergência em uma plataforma de varejo. Segundo o relato, um link malicioso fez parte da sequência que levou ao comprometimento do celular por um RAT. Os criminosos acessaram duas contas bancárias, esvaziaram os saldos via Pix e usaram os recursos para comprar produtos de alto valor em outros varejistas. A engenharia social abriu caminho. O RAT deu aos criminosos capacidade de agir depois. Código por SMS, e-mail acessível no aparelho, aprovação por push. Dependendo das permissões obtidas pelo malware e das proteções de cada aplicativo, o criminoso pode ler códigos e interagir com solicitações de confirmação. Não está apenas tentando descobrir uma senha; pode estar operando os canais que deveriam validar o acesso. Na prática, a empresa pode estar empilhando etapas de autenticação que ficam expostas ao mesmo comprometimento. Para os times de prevenção à fraude e segurança, a pergunta precisa ir além de “o código foi informado corretamente?”. Precisamos avaliar se há sinais de interferência na interação que levou àquela confirmação. Detecção de controle remoto, captura de tela e abuso de permissões deve alimentar a análise de risco, especialmente antes de transações críticas. Esses sinais precisam ser correlacionados com o comportamento da sessão e o contexto transacional para orientar a intervenção. É uma camada adicional de proteção, integrada à estratégia antifraude. Educar o usuário continua sendo necessário. Mas encerrar a análise em “a vítima clicou em um link” deixa de fora toda a parte do ataque em que o criminoso ganhou capacidade de agir. Contra RATs, é preciso proteger também o processo de confirmação. De pouco adianta exigir mais uma etapa quando o fraudador consegue executá-la pela vítima. Hoje, sua estratégia de autenticação consegue identificar quando o dispositivo e o canal de confirmação podem estar comprometidos ao mesmo tempo?
- LINKEDIN · IMAGESince 6 Oct 2026
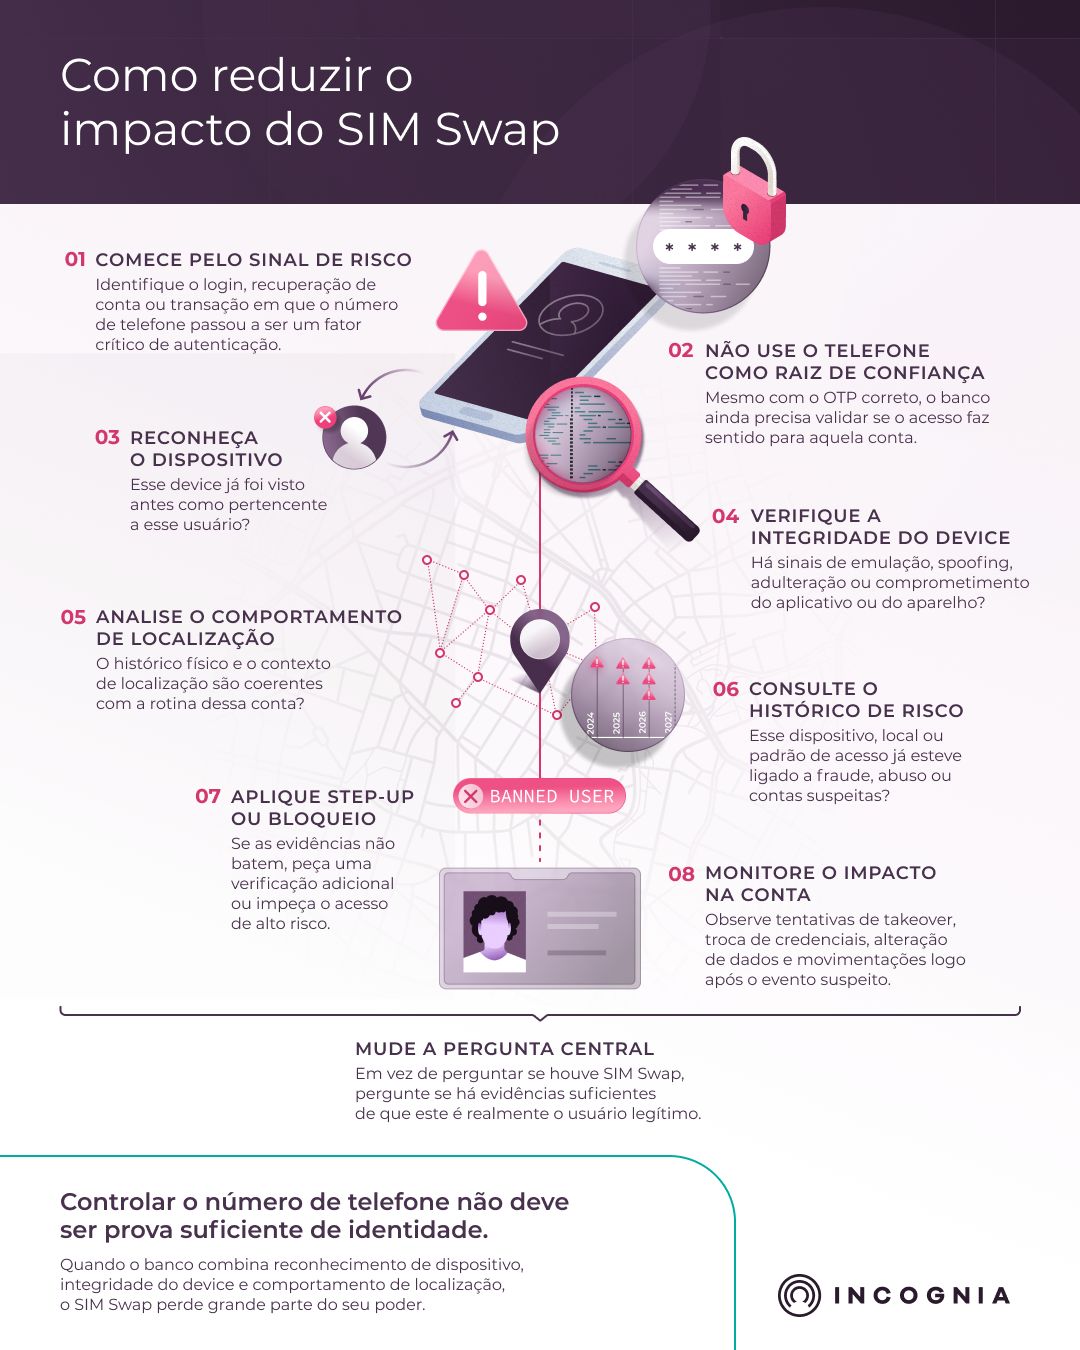
Muitos bancos ainda nos procuram com o desafio de resolver SIM Swap. E quero fazer uma afirmação direta: a Incognia já resolveu esse problema para seus clientes sem precisar validar o número de telefone ou consultar informações da operadora. Porque o objetivo do fraudador ao executar um SIM Swap não é trocar o chip da vítima. É assumir uma conta. A troca do SIM é apenas o mecanismo usado para interceptar SMS, receber OTPs e superar uma camada de autenticação que trata o controle do número de telefone como evidência de identidade. Mas imagine que, mesmo com o OTP correto, o banco ainda consiga responder duas perguntas: Esse é um dispositivo que eu reconheço como pertencente a esse usuário? E o comportamento desse dispositivo no mundo físico, considerando seu histórico de localização, é consistente com essa conta? Se a resposta for não, pouco importa que o fraudador tenha assumido o número, recebido o SMS e digitado o código corretamente. O acesso continua sendo de alto risco. É por isso que vejo SIM Swap menos como um problema que exige uma solução específica e mais como uma consequência de uma arquitetura de autenticação excessivamente dependente do telefone. A Incognia combina reconhecimento persistente de dispositivo, integridade do device e comportamento de localização para avaliar se aquele acesso faz sentido para aquela conta. Isso muda a pergunta. Em vez de: “Esse número acabou de sofrer um SIM Swap?” Passamos a perguntar: “Tenho evidências suficientes de que este é realmente o usuário legítimo acessando a conta?” Essa diferença é importante porque evita transformar cada nova modalidade de ataque em mais uma ferramenta específica adicionada ao stack de fraude. O banco pode continuar utilizando dados de telefone para outras finalidades e até manter soluções de validação de SIM quando houver um caso de uso específico para isso. Mas, para mitigar account takeover decorrente de SIM Swap, o telefone não precisa ser a raiz de confiança. Na prática, o SIM Swap não desaparece como técnica de fraude. Ele perde grande parte do seu poder quando controlar o número de telefone deixa de ser suficiente para se passar pelo usuário.
- LINKEDIN · IMAGESince 6 Oct 2026
Quando um agente de IA executa uma ação, existem três perguntas diferentes: É um agente? Qual agente está fazendo a requisição? O usuário realmente autorizou aquela ação? Detecção de automação ajuda a responder a primeira. Autenticação criptográfica do agente ajuda na segunda. Mas nenhuma das duas, sozinha, comprova a intenção do usuário. Esse é o problema que a Incognia agora passa a solucionar em fluxos de Agentic AI. Imagine um agente solicitando a alteração dos dados de recuperação de uma conta bancária. O request pode estar corretamente assinado e vir de um agente legítimo. Ainda assim, isso não significa que o cliente autorizou aquela mudança. Confiar no agente e confiar na ação são problemas diferentes. Para ações de maior risco, a proposta da Incognia é trazer o humano de volta ao fluxo e combinar sua confirmação com sinais do mundo real: continuidade entre dispositivo e conta, localização precisa e conhecida, integridade do device, detecção de RATs e inteligência de risco da rede. Isso também evita o extremo oposto que é desafiar toda ação executada por IA. O nível de verificação também pode variar conforme a ação e o contexto disponível. Consultar um saldo e alterar credenciais de recuperação não deveriam necessariamente ter o mesmo tratamento. Conforme agentes começam a executar mais ações em nome dos usuários, será necessária uma evolução nas estratégias de fraude. A pergunta deixa de ser apenas “é um humano ou um bot?”. Passa a ser "quando a IA estiver agindo em nome de alguém, como garantir que o usuário continue no controle?"
- LINKEDIN · CAROUSELSince 5 Sept 2026
It isn’t hard to bypass most internal IDs. Turn to Incognia for an ID that persists through it all so you can see through the smoke screen, reset after reset.
6 of 717 adsSign up to see every Incognia ad, filter by format and date, and get alerts on new ones.
See all 717 adsWatch the companies you care about.
Filter every ad by industry, country, format and network, and get alerts when a company you watch starts running new ads.