On air · 1 of 3 networks
ilionx
- ilionx.com
- IT Services & Consulting
- NL
- 1,275 employees
ilionx’s ads on LinkedIn, Meta and Google, recorded by adsrunning. Browse the latest here for free. Sign up free to see all 71. Watch ilionx with Starter to get each new one in your feed.
Watchlist with Starter · $49/mo
| Network | Status | Live ads | Nov 2025LinkedIn activity · 52 weeksOct 2026 | Checked | Next step |
|---|---|---|---|---|---|
| None recorded | 0 | Checked 29 Oct 2026 | See all 71 ads → | ||
| Meta | Running | 14 | Active ads on the Meta Ad Library, all countries | Checked 28 Oct 2026 | Collect them with the API → |
| Recently | 300+ | Ads on the Google Ads Transparency Center | Checked 1 Oct 2026 | Collect them with the API → |
ilionx has no live LinkedIn ads. Its Facebook page had 14 active ads on 28 Oct 2026, and we recorded 300+ Google ads on 1 Oct 2026.
Latest ads
- LINKEDIN · IMAGESince 22 Oct 2026
Overgenomen websites kunnen worden misbruikt om nieuwe aanvallen op bezoekers uit te voeren. Dat zei Joep Kremer, Business Unit Director Cyber Security bij ilionx, vandaag in het AD over de PHP-lekken. DigiD, MijnOverheid, de KNVB en honderdduizenden andere websites gingen uit voorzorg offline. Om 16:00 verschijnt de update van PHP. Daarmee is het nog niet klaar, want vanaf dat moment weten aanvallers ook waar het lek zat. Volgens Joep zit het grootste risico bij bedrijven die niet op tijd updaten. Wie een site overneemt, kan bij de gegevens die erdoorheen gaan en soms bij gekoppelde systemen. Daar worden uiteindelijk ook consumenten door geraakt. Wat kun je nu doen? ✔️ Zoek uit waar PHP draait, ook in beheertools en bij leveranciers ✔️ Installeer de update van 21 oktober ✔️ Kun je nog niet updaten? Houd de site dan offline tot het wel kan Het hele artikel lees je in het AD 👇 https://lnkd.in/e3DKWN3g #cybersecurity #PHP #ilionx
- LINKEDIN · IMAGESince 19 Oct 2026
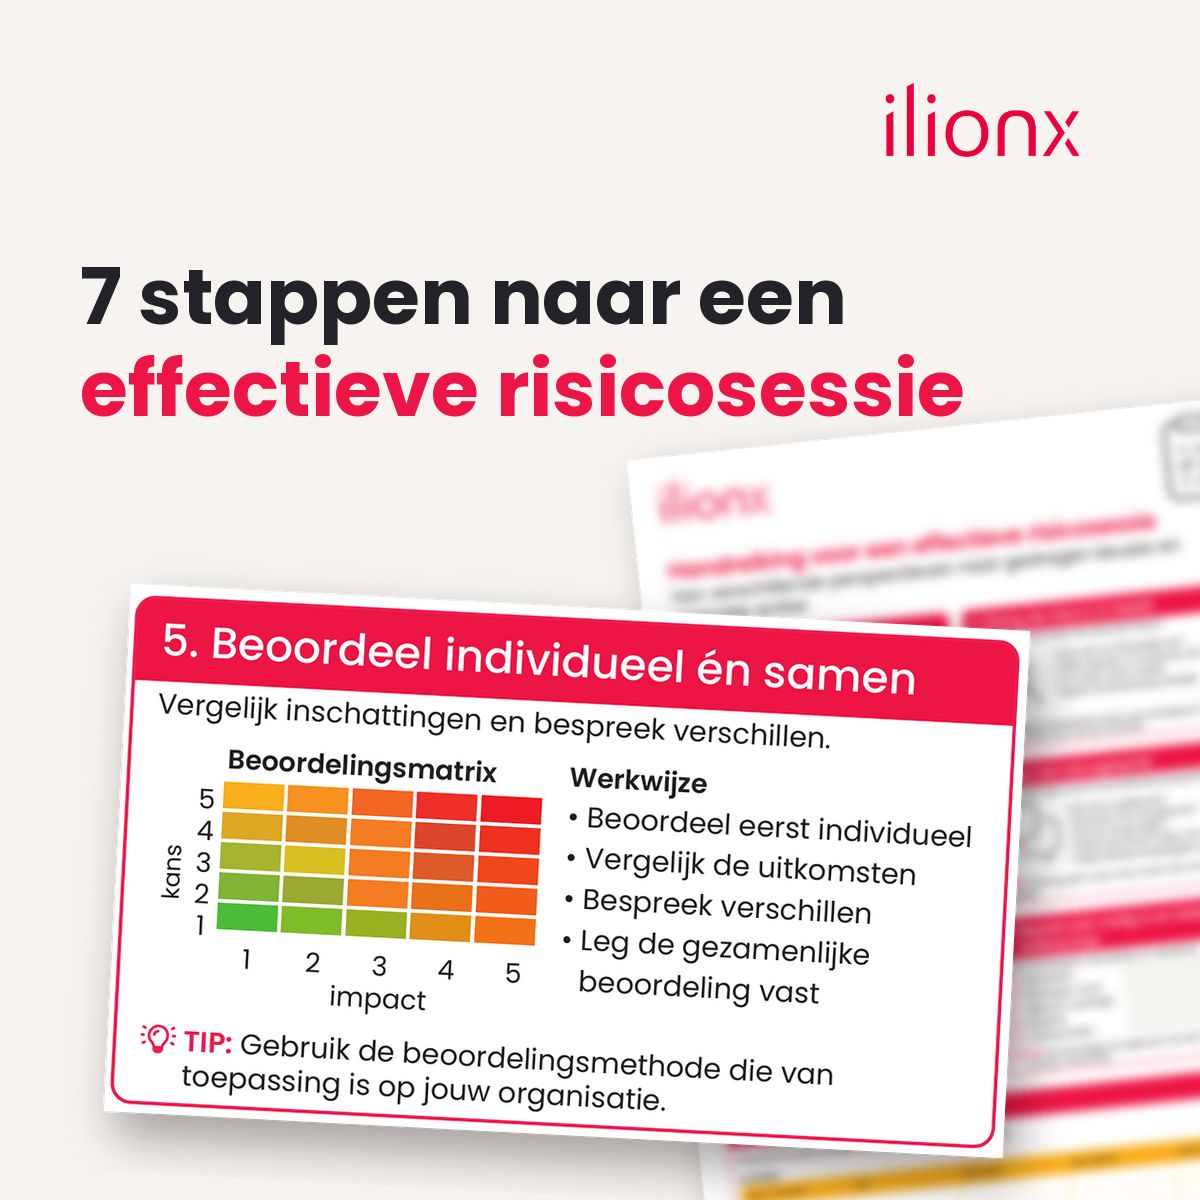
Van beleid, uitvoering en IT naar één gedeeld risicobeeld. Download de handreiking voor overheidsorganisaties met 7 stappen, tips en een actielijst voor je risicosessie.
- LINKEDIN · IMAGESince 19 Oct 2026
Eindigt je risicosessie zonder duidelijke keuzes? Deze handreiking voor overheidsorganisaties helpt in 7 stappen naar concrete acties.
- LINKEDIN · VIDEOSince 15 Oct 2026
De gevaarlijkste e-mail die Abnormal dit jaar tegenhield, omzeilt je MFA volledig. Len Belgers over Evil Tokens: het is een phishingtechniek die misbruik maakt van de device-login van Microsoft. De aanvaller vraagt een code op en stuurt die naar het slachtoffer. Het slachtoffer logt in op een echte Microsoft-omgeving, en de aanvaller krijgt toegang. MFA wordt omzeild, want het is een legitieme login. Een wachtwoordreset helpt niet, want de token blijft geldig. En het is bijna niet te detecteren, omdat alles via legitieme domeinen loopt. Dit is het niveau waarop aanvallers nu werken. Standaardbeveiliging ziet het niet.
- LINKEDIN · IMAGESince 15 Oct 2026
De Belastingdienst stapt samen met Douane en Toeslagen definitief af van Microsoft 365. Vorig jaar was dat volgens het kabinet nog de enige realistische optie. Nu komen mail en agenda vanaf 2027 op servers van de Belastingdienst zelf of op servers die de dienst controleert, aangevuld met Europese open source, vandaag bespreekt de Kamer het in een commissiedebat. Vanuit afhankelijkheid snap ik die keuze goed. Waar ik zelf direct aan denk, is het securitywerk dat met die servers mee terugkomt. Zolang de mail in M365 draait, patcht Microsoft die omgeving. Met eigen servers komt dat bij je eigen team te liggen, ook in de nacht nadat er een kritiek lek bekend wordt. On-prem Exchange laat op dit moment goed zien wat dat betekent. Shadowserver telde eind augustus nog bijna 22.000 kwetsbare servers, terwijl de extended security updates voor Exchange 2016 en 2019 deze maand aflopen. Welke mailoplossing de Belastingdienst kiest staat nog niet vast, dus zie dit als voorbeeld van wat on-prem van je team vraagt. Met de keuze voor eigen servers wordt de afhankelijkheid van een Amerikaanse leverancier kleiner. Wie er straks meekijkt als er 's nachts een aanvaller op die mailserver zit, hangt af van wat er naast de servers wordt ingericht. Dat onderdeel zou ik graag terugzien in het debat van vandaag. Wie van jullie heeft al eens een workload uit de cloud teruggehaald? Ik ben benieuwd hoe jullie patching en detectie daarvoor opnieuw hebben ingericht.
- LINKEDIN · IMAGESince 15 Oct 2026
Patiënten van Amphia en het Elisabeth-TweeSteden Ziekenhuis konden zondag niet in hun eigen dossier en thuiswerkende rijksambtenaren kwamen het netwerk niet op, omdat Citrix NetScaler opnieuw lek bleek. Twee van de acht kwetsbaarheden werden al misbruikt voordat er een patch was, waarna Z-CERT ziekenhuizen adviseerde de systemen uit te schakelen of de monitoring flink op te schroeven. Die keuze tussen uitzetten en beter monitoren is een lastige. Uitzetten is de verstandige route als je geen zicht hebt op wat er op zo'n gateway gebeurt en eerlijk gezegd is dat bij veel organisaties de situatie. De NetScaler regelt de toegang voor iedereen die van buitenaf binnenkomt, terwijl de logs ervan lang niet overal in een SIEM terechtkomen. Het NCSC adviseert om voor het patchen logging en een memory dump veilig te stellen, en dat advies zou ik niet overslaan. Bij een zero-day waren aanvallers al bezig toen jij nog van niks wist, dus de patch sluit de deur zonder te vertellen of er de afgelopen dagen iemand is binnengelopen. Wie maandagochtend groen licht gaf omdat de update erop stond, heeft de vraag die ertoe doet nog niet beantwoord. Bij de Citrix-aanvallen van vorig jaar bleken meerdere kritieke Nederlandse organisaties achteraf succesvol aangevallen en het OM hield zijn systemen daarna ruim twee maanden van het internet. Hoeveel van jullie hebben dit weekend eerst een memory dump getrokken en pas daarna gepatcht?
6 of 71 adsSign up to see every ilionx ad, filter by format and date, and get alerts on new ones.
See all 71 adsWatch the companies you care about.
Filter every ad by industry, country, format and network, and get alerts when a company you watch starts running new ads.