On air · 1 of 3 networks
Focaldata
- focaldata.com.br
- Cybersecurity
- BR
- 26 employees
Focaldata’s ads on LinkedIn, Meta and Google, recorded by adsrunning. Browse the latest here for free. Sign up free to see all 65. Watch Focaldata with Starter to get each new one in your feed.
Watchlist with Starter · $49/mo
| Network | Status | Live ads | Nov 2025LinkedIn activity · 52 weeksOct 2026 | Checked | Next step |
|---|---|---|---|---|---|
| Running | 65 | Checked 28 Oct 2026 | See all 65 ads → | ||
| Meta | Not checked | — | |||
| None recorded | 0 | No ads found on the Google Ads Transparency Center | Checked 29 Oct 2026 | Collect them with the API → |
Focaldata has 65 live LinkedIn ads. We recorded no Google ads on 29 Oct 2026.
Latest ads
- LINKEDIN · IMAGERecorded 19 Sept 2026
Uma falha crítica de segurança foi descoberta em dispositivos que utilizam as VPNs da série AG da Array Networks, permitindo ataques baseados em injeção de comandos. Os invasores exploram essa vulnerabilidade para instalar web shells e criar usuários não autorizados, abrindo caminho para o controle remoto dos sistemas afetados. Embora a Array Networks tenha lançado uma correção em maio, o problema continuou difícil de rastrear porque a empresa não atribuiu um identificador oficial à falha no momento da atualização. Isso prejudicou a visibilidade sobre o alcance real da vulnerabilidade e a capacidade de monitorar sua exploração ao longo do tempo. A situação ganhou gravidade após o alerta emitido pela JPCERT, agência de resposta a emergências cibernéticas do Japão, que identificou ataques direcionados a organizações japonesas desde agosto. Os cibercriminosos estavam executando comandos para inserir web shells escritos em PHP nos dispositivos vulneráveis, obtendo assim controle total dos servidores comprometidos. As investigações mostraram ainda que a falha afeta modelos AG 9.4.5.8 e anteriores e está ligada ao recurso “DesktopDirect”, que oferece acesso remoto — funcionalidade muito usada no meio corporativo. Essa facilidade amplia o risco, já que empresas podem ter grande quantidade de dados sensíveis expostos. Por isso, o JPCERT recomendou desativar o DesktopDirect e aplicar filtros de URL até que novas atualizações sejam disponibilizadas. Até o momento, a Array Networks não se pronunciou oficialmente sobre os ataques nem confirmou se uma nova correção será lançada, deixando usuários e empresas em alerta enquanto aguardam orientações mais claras sobre como mitigar o problema de forma definitiva. Focaldata. Tudo Está Conectado. www.focaldata.com.br #cibersegurança #fortinet #infoblox #trendmicro #gigamon #crowdstrike #segura #transmitsecurity #vigilant #zadara #paloalto #f5 #cloud4wi #acronis #culturadeprevenção #posturadeprevenção
- LINKEDIN · IMAGERecorded 19 Sept 2026
A WatchGuard Technologies divulgou seu relatório de previsões para a segurança digital em 2026, destacando o papel central da inteligência artificial, a intensificação das regulamentações e as mudanças profundas na cadeia de suprimentos de software. O cenário aponta para empresas cada vez mais pressionadas a aprimorar suas políticas de proteção de dados, diante de um ecossistema tecnológico mais dinâmico e vulnerável. Entre as tendências identificadas, a companhia prevê a quase extinção dos crypto-ransomwares tradicionais, já que práticas corporativas de backup e recuperação têm reduzido drasticamente a eficácia desses ataques. Com o pagamento de resgates se tornando raro, hackers devem migrar para táticas baseadas no roubo e exposição pública de dados. Em contrapartida, repositórios de código aberto como NPM e PyPI devem enfrentar aumento significativo de ameaças, impulsionando o desenvolvimento de defesas automatizadas por IA integradas aos próprios ecossistemas. O relatório também enfatiza a chegada do Cyber Resilience Act, que, a partir de setembro de 2026, exigirá que empresas que atuam na União Europeia reportem vulnerabilidades exploradas em até 24 horas. Embora essa norma deva estimular uma adoção mais séria de práticas de segurança, sua coexistência com regulamentações globais tende a tornar a conformidade mais complexa e desafiadora para organizações multinacionais. No campo da inteligência artificial, os especialistas projetam que 2026 poderá testemunhar o primeiro ataque realizado inteiramente por sistemas de IA autônoma, sem intervenção humana. Esse marco deve evidenciar o ritmo acelerado da evolução tecnológica e reforçar a urgência de defesas igualmente automatizadas. Ao mesmo tempo, configurações incorretas, falta de autenticação multifator e ataques a VPNs continuarão sendo vetores comuns, com estimativas de que até um terço dos incidentes envolverá acesso remoto inadequado. Diante desse cenário, é preciso entender que a segurança corporativa precisará se apoiar cada vez mais em plataformas unificadas, com defesas automatizadas por IA e proteção integrada de endpoints, redes e identidades. A simplificação e centralização das estratégias de segurança serão fundamentais para permitir respostas em tempo real, garantindo maior resiliência em um ambiente digital cada vez mais desafiador. Focaldata. Tudo Está Conectado. www.focaldata.com.br #cibersegurança #fortinet #infoblox #trendmicro #gigamon #crowdstrike #segura #transmitsecurity #vigilant #zadara #paloalto #f5 #cloud4wi #acronis #culturadeprevenção #posturadeprevenção
- LINKEDIN · IMAGERecorded 19 Sept 2026
Um cibercriminoso identificado como ResearcherX publicou em um marketplace da dark web o que afirma ser uma vulnerabilidade zero-day no iOS 26, capaz de causar corrupção de memória e permitir o controle total de dispositivos Apple. Caso seja confirmada, a falha representaria uma ameaça crítica à arquitetura de segurança mais recente da empresa, já que estaria localizada no parser do iOS Message e permitiria acesso root sem qualquer interação do usuário. De acordo com a postagem, a brecha seria uma “full chain solution”, indicando que o ponto inicial de infecção bastaria para dominar todo o sistema. O ataque se daria por meio do processamento de mensagens malformadas, caracterizando um zero-click: o usuário não precisaria abrir arquivos nem clicar em nada, bastando receber um pacote de dados comprometido. Especialistas destacam que o bug estaria relacionado à corrupção de memória, uma categoria recorrente em motores de análise, mesmo com tecnologias modernas de defesa. O ponto mais preocupante seria a alegação de que o exploit consegue contornar a chamada “Proteção Multi Camadas”, que envolve mecanismos do kernel e proteções do espaço de usuário introduzidas no iOS 26 para fortalecer a segurança. Se funcional, o exploit daria acesso direto aos dados mais sensíveis armazenados nos aparelhos, incluindo mensagens e fotos, localização em tempo real e informações do keychain, como senhas e chaves de criptografia. A notícia surge poucos meses após o lançamento do iOS 26, divulgado pela Apple como uma das maiores evoluções em segurança já produzidas pela empresa. Embora o sistema operacional de smartphones da maçã tenha reforçado seus mecanismos de defesa, corrigindo falhas anteriores de memória, o anúncio indica que hackers podem já ter encontrado caminhos para burlá-los. Na dark web, vulnerabilidades zero-day completas para o iOS costumam alcançar valores muito altos, variando entre US$ 2 milhões e US$ 5 milhões, dependendo do nível de aplicação práticsa e da exclusividade do exploit oferecido. Focaldata. Tudo Está Conectado. www.focaldata.com.br #cibersegurança #fortinet #infoblox #trendmicro #gigamon #crowdstrike #segura #transmitsecurity #vigilant #zadara #paloalto #f5 #cloud4wi #acronis #culturadeprevenção #posturadeprevenção
- LINKEDIN · IMAGERecorded 19 Sept 2026
A Sumsub divulgou seu 5º Identity Fraud Report 2025-2026, resultado da análise de mais de 4 milhões de tentativas de fraude e de entrevistas com profissionais de risco e usuários finais. O relatório traça um retrato atualizado do cenário global de golpes digitais, mostrando como as ameaças evoluíram e quais setores se tornaram mais vulneráveis. Apesar da ligeira queda na taxa geral de ataques, a complexidade das fraudes disparou neste período. O estudo revela que os criminosos deixaram de focar apenas na falsificação de documentos e passaram a manipular o contexto tecnológico em si — alterando dados de dispositivos, fluxos de vídeo e chamadas de API — para iludir sistemas de verificação. Como resultado, o percentual de fraudes altamente sofisticadas subiu de 10% para 28% em apenas um ano. Esse avanço está ligado à popularização de ferramentas de golpe prontas, como serviços de phishing por assinatura, que democratizaram o acesso ao crime digital. Na América Latina e no Caribe, o impacto foi ainda mais intenso: as fraudes cresceram 13,3% entre 2024 e 2025, segundo o levantamento. A maioria das empresas relata golpes mais elaborados impulsionados por IA, e quase metade delas sofreu algum tipo de fraude no último ano, com o phishing atingindo todas. Do lado dos usuários, a exposição também aumentou, com redes sociais invadidas, acessos governamentais comprometidos e abordagens criminosas cada vez mais frequentes. O Brasil apresentou um quadro misto, com queda nas fraudes tradicionais de identidade, mas explosão de deepfakes e identidades sintéticas — um salto de 126%, que coloca o país como líder regional nesses ataques. Em outras nações latino-americanas, como Guatemala e México, o crescimento de deepfakes ultrapassou 400%. Embora a maioria das empresas já utilize modelos híbridos de prevenção, a dependência de processos manuais ainda limita sua capacidade de resposta rápida. O relatório também mostra que fraudes criadas com IA avançam rapidamente: em 2025, 1 em cada 50 documentos falsos foi gerado por ferramentas de IA generativa, e a tendência é que esses agentes automatizados consigam executar golpes completos em breve. Diante desse cenário, especialistas afirmam que as organizações precisarão acelerar a adoção de defesas impulsionadas por IA — como biometria comportamental, verificações em múltiplas camadas e monitoramento constante — para enfrentar um ambiente de ameaças cada vez mais sofisticado. Focaldata. Tudo Está Conectado. www.focaldata.com.br #cibersegurança #fortinet #infoblox #trendmicro #gigamon #crowdstrike #segura #transmitsecurity #vigilant #zadara #paloalto #f5 #cloud4wi #acronis #culturadeprevenção #posturadeprevenção
- LINKEDIN · IMAGERecorded 19 Sept 2026
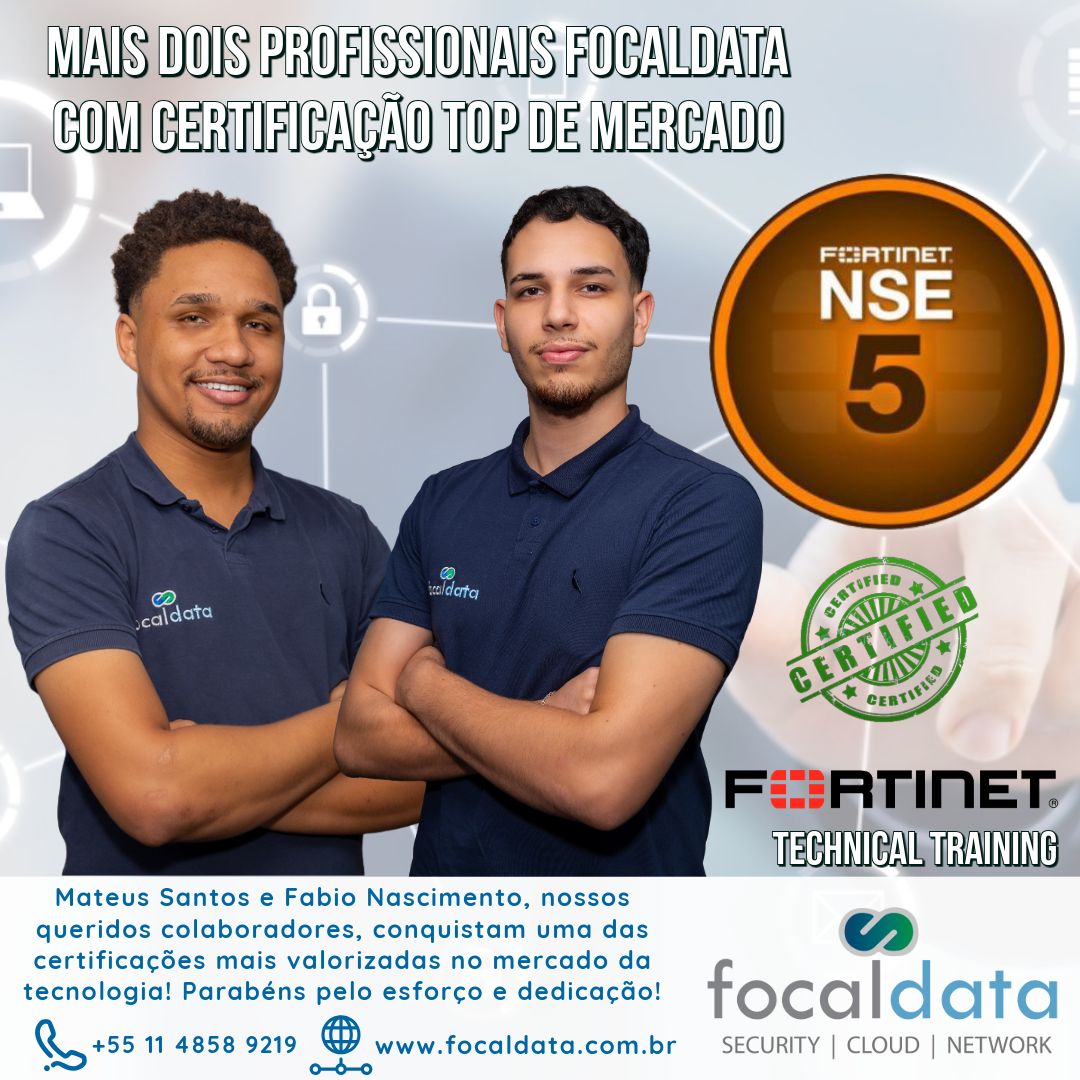
Parabenizamos Mateus Santos e Fabio Nascimento por conquistarem o título FCP (NSE5), uma certificação de alto nível da Fortinet que reconhece profissionais capazes de administrar, otimizar e fortalecer ambientes complexos. Essa vitória demonstra o compromisso contínuo de ambos com excelência técnica, atualização constante e profundo domínio das plataformas Fortinet, especialmente em gestão centralizada e políticas de segurança. Para a Focaldata, esse avanço representa um reforço direto na qualidade dos serviços entregues e na confiança dos clientes. Com especialistas certificados nesse nível, a empresa amplia sua capacidade de oferecer soluções mais robustas, seguras e alinhadas às melhores práticas do mercado. É um marco importante que fortalece nossa equipe e eleva ainda mais o padrão de entrega em cada projeto. Focaldata. Todos Nós Estamos Conectados. www.focaldata.com.br #focaldatabr #cibersegurança #fortinet #fortimanager #culturadeprevenção #posturadeprevenção
- LINKEDIN · IMAGERecorded 19 Sept 2026
O uso de tecnologia avançada tem impulsionado golpes cada vez mais sofisticados, incluindo deepfakes capazes de simular vozes e rostos reais para enganar vítimas com alto grau de precisão. Esses recursos permitem criar situações falsas extremamente convincentes, aumentando o sucesso de criminosos digitais. Paralelamente, a inteligência artificial tem sido empregada para automatizar processos fraudulentos, tornando-os mais rápidos, eficientes e difíceis de detectar. Esse cenário tecnológico contribui diretamente para o fortalecimento de uma verdadeira “indústria do golpe”, como aponta Francisco Gomes Junior, presidente da ADDP (Associação de Defesa de Dados Pessoais e do Consumidor). Segundo ele, a combinação de IA, popularização de meios de pagamento instantâneo e baixa educação digital dos usuários cria o ambiente perfeito para o crescimento desse tipo de crime. O que antes eram ações isoladas se transformaram em operações estruturadas. A evolução dos golpes digitais foi acelerada pela facilidade de acesso a ferramentas tecnológicas, que permitem desde a criação de kits de fraude prontos até a atuação de quadrilhas organizadas. Essas estruturas criminosas se profissionalizaram, aumentando não só a quantidade, mas também a qualidade dos ataques. O Pix, por sua agilidade, também se tornou um alvo preferido. Além disso, a falta de preparo dos usuários para lidar com ameaças digitais intensifica o problema. Muitas pessoas ainda não possuem conhecimento suficiente para identificar sinais de golpes modernos, especialmente aqueles que exploram IA e técnicas avançadas de manipulação de mídia. Essa vulnerabilidade facilita a ação dos criminosos e amplia o alcance dos golpes. O levantamento citado aponta para prejuízos gigantescos, variando de R$ 10 bilhões a R$ 112 bilhões. Esses números, no entanto, podem ser ainda maiores, já que muitos usuários que sofrem golpes via Pix não registram boletim de ocorrência. A subnotificação contribui para ocultar a real dimensão do problema, dificultando ações preventivas e políticas públicas mais eficazes. Focaldata. Tudo Está Conectado. www.focaldata.com.br #cibersegurança #fortinet #infoblox #trendmicro #gigamon #crowdstrike #segura #transmitsecurity #vigilant #zadara #paloalto #f5 #cloud4wi #acronis #culturadeprevenção #posturadeprevenção
6 of 65 adsSign up to see every Focaldata ad, filter by format and date, and get alerts on new ones.
See all 65 adsWatch the companies you care about.
Filter every ad by industry, country, format and network, and get alerts when a company you watch starts running new ads.