On air · 1 of 3 networks
DCSO Deutsche Cyber-Sicherheitsorganisation GmbH
- dcso.de
- Cybersecurity
- DE
- 112 employees
DCSO Deutsche Cyber-Sicherheitsorganisation GmbH’s ads on LinkedIn, Meta and Google, recorded by adsrunning. Browse the latest here for free. Sign up free to see all 51. Watch DCSO Deutsche Cyber-Sicherheitsorganisation GmbH with Starter to get each new one in your feed.
Watchlist with Starter · $49/mo
| Network | Status | Live ads | Nov 2025LinkedIn activity · 52 weeksOct 2026 | Checked | Next step |
|---|---|---|---|---|---|
| None recorded | 0 | Checked 30 Oct 2026 | See all 51 ads → | ||
| Meta | Not checked | — | |||
| Running | 6 | Ads on the Google Ads Transparency Center | Checked 27 Oct 2026 | Collect them with the API → |
DCSO Deutsche Cyber-Sicherheitsorganisation GmbH has no live LinkedIn ads. We recorded 6 Google ads on 27 Oct 2026.
Latest ads
- LINKEDIN · IMAGESince 3 Sept 2026
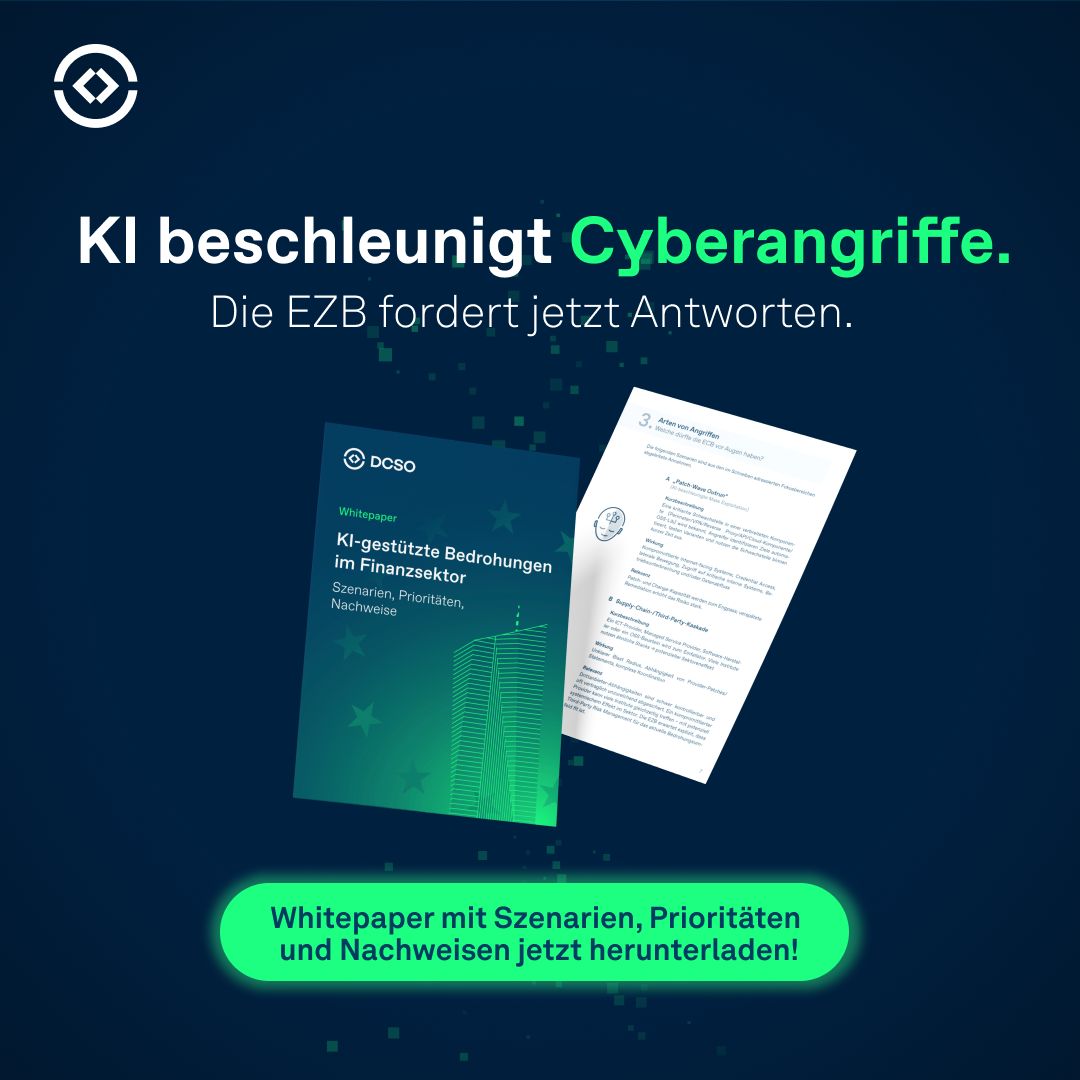
Zwischen „Sicherheitslücke bekannt" und „Angriff läuft" liegen heute Stunden. Früher waren es Wochen. Ein Patch braucht Tests, Freigaben und ein Wartungsfenster. Dafür war früher Zeit. Heute nicht mehr. Der Grund: Angreifer suchen mit KI automatisiert nach verwundbaren Systemen. Deshalb hat die EZB im Juli 2026 an die Banken geschrieben. Sie erwartet, dass Institute schneller werden. Und dass sie es belegen können. Unser Whitepaper zeigt, was das konkret heißt. - Vier Angriffsmuster - Klare Prioritäten - Die passenden Kennzahlen Jetzt kostenlos herunterladen!
- LINKEDIN · IMAGESince 3 Sept 2026
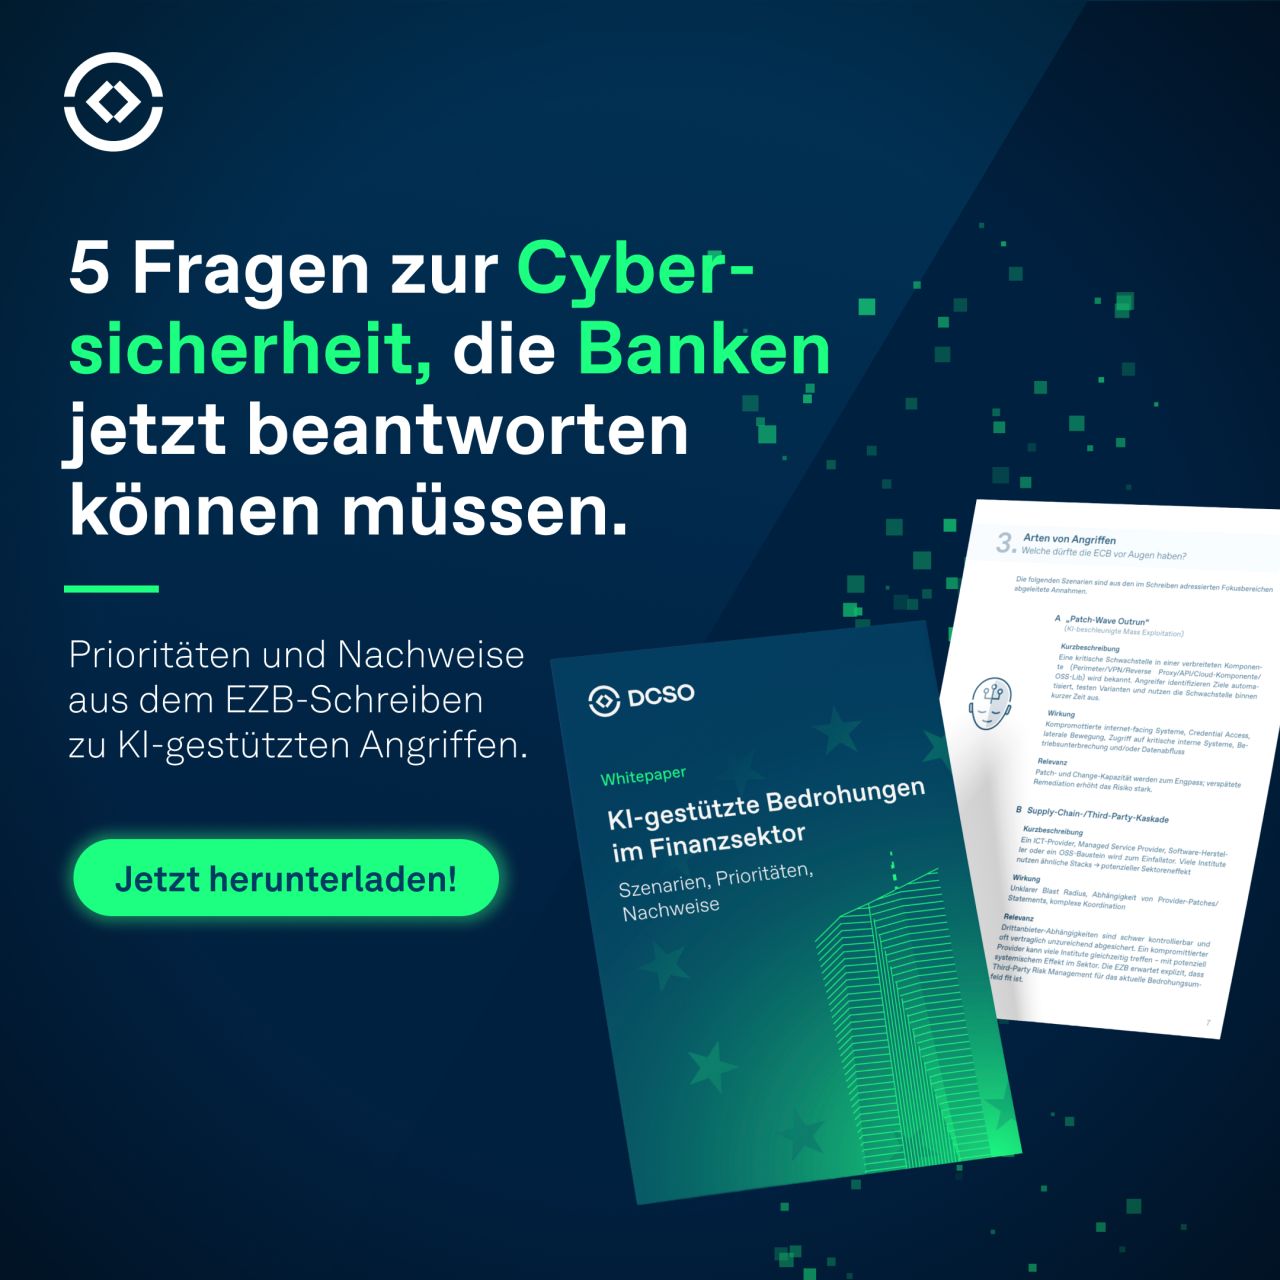
Im Juli 2026 hat die EZB an die Banken geschrieben. Thema: Cyberangriffe, die durch KI schneller und größer werden. Die Aussage ist deutlich und Institute sollen konkret handeln. Erwartet werden vier Dinge: → Weniger Systeme, die aus dem Internet angreifbar sind → Kritische Lücken deutlich schneller schließen → Angriffe früher erkennen → Dienstleister und Lieferkette im Griff haben Wer erst wartet, macht es später unter Zeitdruck und muss dann trotzdem nachweisen, was passiert ist. Unser Whitepaper ordnet das Schreiben ein und zeigt, wo Institute erfahrungsgemäß hängen. Jetzt herunterladen!
- LINKEDIN · IMAGESince 3 Sept 2026
Zwischen „Sicherheitslücke bekannt" und „Angriff läuft" liegen heute Stunden. Früher waren es Wochen. Ein Patch braucht Tests, Freigaben und ein Wartungsfenster. Dafür war früher Zeit. Heute nicht mehr. Der Grund: Angreifer suchen mit KI automatisiert nach verwundbaren Systemen. Deshalb hat die EZB im Juli 2026 an die Banken geschrieben. Sie erwartet, dass Institute schneller werden. Und dass sie es belegen können. Unser Whitepaper zeigt, was das konkret heißt. - Vier Angriffsmuster - Klare Prioritäten - Die passenden Kennzahlen Jetzt kostenlos herunterladen!
- LINKEDIN · IMAGESince 3 Sept 2026
Im Juli 2026 hat die EZB an die Banken geschrieben. Thema: Cyberangriffe, die durch KI schneller und größer werden. Die Aussage ist deutlich und Institute sollen konkret handeln. Erwartet werden vier Dinge: → Weniger Systeme, die aus dem Internet angreifbar sind → Kritische Lücken deutlich schneller schließen → Angriffe früher erkennen → Dienstleister und Lieferkette im Griff haben Wer erst wartet, macht es später unter Zeitdruck und muss dann trotzdem nachweisen, was passiert ist. Unser Whitepaper ordnet das Schreiben ein und zeigt, wo Institute erfahrungsgemäß hängen. Jetzt herunterladen!
- LINKEDIN · IMAGESince 23 Jun 2026
Wenn ein Sicherheitsalarm ausgelöst wird, fehlt oft das Entscheidende: Kontext. Handelt es sich um Cybercrime, Spionage oder Sabotage? Das Whitepaper zeigt, wie Threat Intelligence Incident-Response-Teams mit gezielten Informationspaketen in vier Szenarien unterstützt, damit Gegenmaßnahmen sofort greifen. Jetzt kostenlos herunterladen und vorbereitet sein!
- LINKEDIN · IMAGESince 23 Jun 2026
Die DACH-Region ist eine der meist angegriffenen Teile Europas – von Russland, China, Iran und Nordkorea gleichzeitig. Trotzdem basieren die meisten Sicherheitsentscheidungen auf dem letzten Audit und nicht auf aktueller Bedrohungslage. Und das ist gefährlich für die sensiblen Daten Ihrer Organisation. - Angreifer passen ihre Methoden wöchentlich an - Ransomware-Gruppen bedrohen Opfer heute auch physisch - Staatliche Akteure verschleiern Spionage hinter kriminellen Angriffen - Threat Intelligence gibt Ihnen kontinuierliche Evidenz Wie Threat Intelligence in vier konkreten Szenarien Ihre Cybersicherheit stärkt, erfahren Sie hier. Jetzt Leitfaden herunterladen und vorbereitet sein!
6 of 51 adsSign up to see every DCSO Deutsche Cyber-Sicherheitsorganisation GmbH ad, filter by format and date, and get alerts on new ones.
See all 51 adsWatch the companies you care about.
Filter every ad by industry, country, format and network, and get alerts when a company you watch starts running new ads.