On air · 1 of 3 networks
CyCommSec
- cycommsec.com
- Cybersecurity
- PL
- 18 employees
CyCommSec’s ads on LinkedIn, Meta and Google, recorded by adsrunning. Browse the latest here for free. Sign up free to see all 23. Watch CyCommSec with Starter to get each new one in your feed.
Watchlist with Starter · $49/mo
| Network | Status | Live ads | Nov 2025LinkedIn activity · 52 weeksOct 2026 | Checked | Next step |
|---|---|---|---|---|---|
| None recorded | 0 | Checked 30 Oct 2026 | See all 23 ads → | ||
| Meta | Not checked | — | |||
| Running | 6 | Ads on the Google Ads Transparency Center | Checked 26 Oct 2026 | Collect them with the API → |
CyCommSec has no live LinkedIn ads. We recorded 6 Google ads on 26 Oct 2026.
Latest ads
- LINKEDIN · EVENTSince 29 Jun 2026
UKSC, czyli polska implementacja NIS2, jasno przenosi odpowiedzialność za cyberbezpieczeństwo na osoby zarządzające. Osobiście, ale również finansowo. A zarząd nie może po prostu „oddelegować" tej odpowiedzialności i o niej zapomnieć. Co więc realnie może zrobić zarząd, żeby się zabezpieczyć? Wykazać, że dochował należytej staranności, a do tego potrzebne są dowody. Ciągły monitoring, wykrywanie incydentów, udokumentowana reakcja. O tym właśnie rozmawiamy na drugim webinarze z serii NIS2/UKSC, który organizujemy razem z dotlaw: → 📅 2.07.2026 | 🕕 11:00 | Bezpłatnie → Temat: „Odpowiedzialność osobista zarządu w UKSC: Jak SOC i SIEM-as-a-SaaS chronią zarząd?" → Skupiamy się na: granicach odpowiedzialności zarządu + tym, jak SOC i SIEM-as-a-SaaS przekładają się na realną ochronę i dowód zgodności Łączymy cyberbezpieczeństwo (CyCommSec) z prawem nowych technologii (dotlaw) - żebyś wiedział nie tylko, co Ci grozi, ale i co konkretnie z tym zrobić. Wspólnie przygotowaliśmy też przewodnik po NIS2 ponad 10 obszarów w jednym miejscu: https://lnkd.in/gWztwmy2 #NIS2 #UKSC #cyberbezpieczeństwo #odpowiedzialnośćzarządu #SOC #SIEM #compliance
- LINKEDIN · IMAGESince 28 Jun 2026
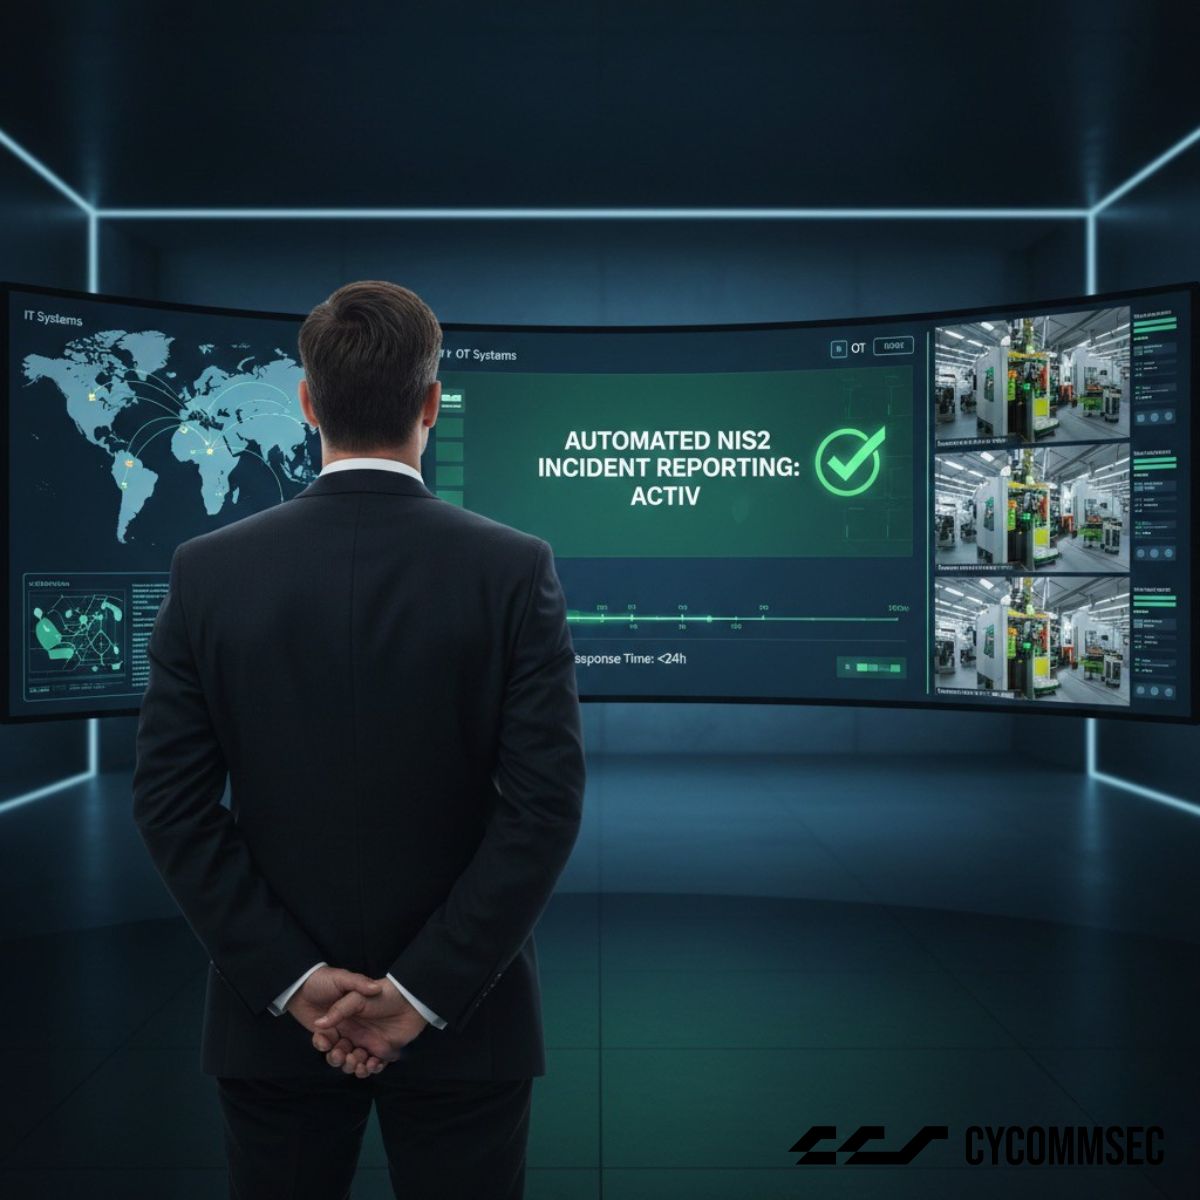
UKSC: Czy Twój system raportowania pozwoli Ci zareagować w 24 godziny? ⏰ 📄Nowe regulacje wprowadzają wielostopniowy model zgłaszania incydentów: 24h na wczesne ostrzeżenie i 72h na pełną ocenę. Czy Twoje obecne procesy compliance są na to gotowe? Największym wyzwaniem nie jest samo wykrycie incydentu, to zbudowanie procesu, który w 24 godziny uruchomi wczesne ostrzeżenie, a w 72 godziny dostarczy pełną ocenę do właściwego do wyznaczonego zespołu ds. cyberbezpieczeństwa.❗ W CyCommSec pomagamy zaprojektować cały łańcuch reakcji: od klasyfikacji zdarzeń, przez ścieżki eskalacji, po gotowe szablony zgłoszeń zgodne z wymogami UKSC. Przekładamy skomplikowane wymogi prawne na czytelną mapę drogową wdrożenia, dzięki której Twój zespół wie dokładnie, co robić zanim zegar zacznie odliczać.
- LINKEDIN · IMAGESince 28 Jun 2026
👀 Jak uniknąć "compliance gap" między systemami IT a infrastrukturą OT? 📂 Art. 8 UKSC precyzyjnie definiuje wymagania i zabezpieczenia. Większość organizacji ma luki w obszarze bezpieczeństwa systemów sterowania i monitorowania łańcucha dostaw. Wdrażanie UKSC w środowiskach produkcyjnych wymaga czegoś więcej niż standardowego antywirusa. Skupiamy się na audycie technicznym luk (Gap Analysis) względem normy IEC 62443. Pomagamy CTO zintegrować rozproszone systemy monitoringu, aby raportowanie incydentów stało się zautomatyzowanym procesem, a nie walką z czasem. 👉 Sprawdź ofertę CyCommSec: https://nis2.cycommsec.com
- LINKEDIN · EVENTSince 16 Jun 2026
🗓️ 3 października 2026 r. to data, którą powinien znać każdy zarząd podmiotu objętego NIS2. Do tego dnia musisz przeprowadzić samoidentyfikację i zarejestrować się w systemie S46. Brzmi prosto? W praktyce rodzi masę pytań: czy w ogóle podlegam? Jako podmiot kluczowy czy ważny? Kto w zarządzie odpowiada i za co dokładnie? Dlatego razem z dotlaw/cycommsec uruchamiamy serię bezpłatnych webinarów poświęconych NIS2 - od samoidentyfikacji, przez zarządzanie ryzykiem, po reagowanie na incydenty. Zaczynamy 18 czerwca 2026 o 11:00 Temat #1: „Ostatnia prosta do 3 października: Samoidentyfikacja NIS2 i rejestracja w S46 bez błędów" 👉 Skupiamy się na: samoidentyfikacji + odpowiedzialności zarządu Wydarzenie jest darmowe! Łączymy cyberbezpieczeństwo z prawem nowych technologii dotlaw, żeby dać Ci pełny obraz - nie tylko co zrobić, ale jak to zrobić dobrze. Przy okazji - wspólnie przygotowaliśmy przewodnik po NIS2, w którym dotykamy ponad 10 kluczowych obszarów tego zagadnienia. Link w komentarzu 👇 Zapisz się na wydarzenie wchodzą w link w załączonym wydarzeniu! Do zobaczenia! #NIS2 #cyberbezpieczeństwo #compliance #samoidentyfikacja #S46 #webinar
- LINKEDIN · IMAGESince 29 May 2026
🤔 Kto w Twojej firmie odpowiada za bezpieczeństwo cyfrowe? Nie pytamy o to „kto konfiguruje firewalle", ani „kto resetuje hasła". Nasze pytanie ukierunkowane jest na osobę, która patrzy na całość - strategię, ryzyko, regulacje, ludzi i wie kiedy zwrócić uwagę na problem, który może stać się katastrofą dla firmy. 👀 Specjalista od CISO to nie tylko wysoki koszt utrzymania dla firmy, ale również pełen wachlarz ludzkiego “ale”. Stąd w CyCommSec zrodziła się usługa 𝗖𝗜𝗦𝗢 𝗮𝘀 𝗮 𝗦𝗲𝗿𝘃𝗶𝗰𝗲. Jesteśmy strategicznym liderem bezpieczeństwa - bez etatu, bez ryzyka rotacji, bez nagłych nieobecności. A jak to wygląda dokładnie u nas w praktyce? 6 kroków: 01. Identyfikujemy "klejnoty koronne" - procesy i dane, które generują Twój przychód. 02. Budujemy strategię i mapę drogową - polityki, procedury, plan budżetowy. 03. Przejmujemy nadzór nad całą architekturą bezpieczeństwa. 04. Raportujemy do zarządu - w języku biznesu, nie technicznym żargonie (tłumaczymy CVSS na PLN, które podatności mogą zatrzymać produkcję, a które to tylko szum). 05. Definiujemy KPIs i mierzymy realny zwrot z inwestycji w bezpieczeństwo. 06. Działamy jako stały partner strategiczny - przy fuzjach, nowych projektach, zmianach technologicznych. Co jest dla nas istotne, a mało kto o tym mówi? Dojrzały program bezpieczeństwa to nie tylko ochrona. To argument przetargowy wobec klientów. To zaufanie, które buduje przewagę konkurencyjną. A może na koniec trochę danych? Zobacz jak to działa odwiedzając naszą stronę. Link w pierwszym komentarzu ⤵️ #CISO #ciberbezpieczeństwo #CyCommSec #PoznajCyCommSecBliżej
- LINKEDIN · EVENTSince 28 May 2026
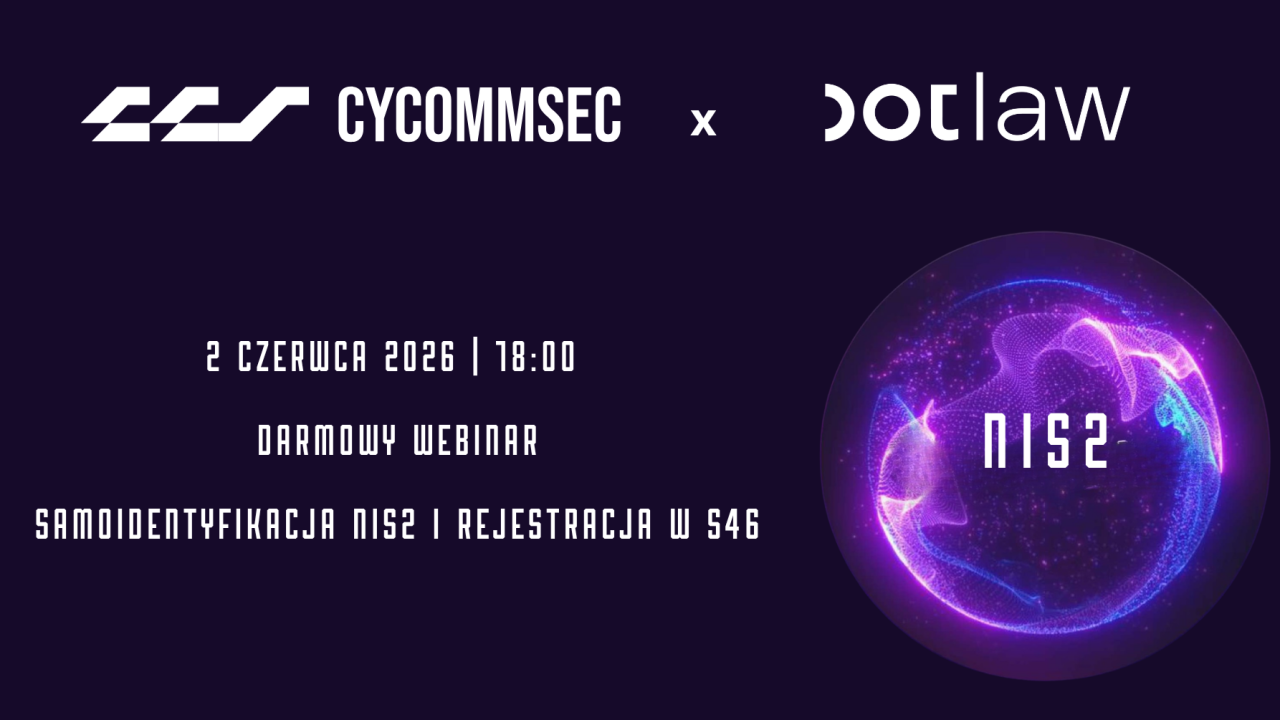
3 października 2026 r. to data, którą powinien znać każdy zarząd podmiotu objętego NIS2. Do tego dnia musisz przeprowadzić samoidentyfikację i zarejestrować się w systemie S46. Brzmi prosto? W praktyce rodzi masę pytań: czy w ogóle podlegam? Jako podmiot kluczowy czy ważny? Kto w zarządzie odpowiada i za co dokładnie? 👉 Dlatego razem z dotlaw uruchamiamy serię bezpłatnych webinarów poświęconych NIS2 - od samoidentyfikacji, przez zarządzanie ryzykiem, po reagowanie na incydenty. 🗓️ Zaczynamy 2 czerwca 2026 o 18:00 Temat #1: „Ostatnia prosta do 3 października: Samoidentyfikacja NIS2 i rejestracja w S46 bez błędów" Skupiamy się na: samoidentyfikacji + odpowiedzialności zarządu Wydarzenie jest darmowe! Łączymy cyberbezpieczeństwo (CyCommSec) z prawem nowych technologii (dotlaw), żeby dać Ci pełny obraz - nie tylko co zrobić, ale jak to zrobić dobrze. Zapisz się na wydarzenie już dziś! #NIS2 #cyberbezpieczeństwo #compliance #samoidentyfikacja #S46 #webinar
6 of 23 adsSign up to see every CyCommSec ad, filter by format and date, and get alerts on new ones.
See all 23 adsWatch the companies you care about.
Filter every ad by industry, country, format and network, and get alerts when a company you watch starts running new ads.