On air · 1 of 3 networks
CyberVadis
- cybervadis.com
- Cybersecurity
- FR
- 102 employees
CyberVadis’s ads on LinkedIn, Meta and Google, recorded by adsrunning. Browse the latest here for free. Sign up free to see all 76. Watch CyberVadis with Starter to get each new one in your feed.
Watchlist with Starter · $49/mo
| Network | Status | Live ads | Nov 2025LinkedIn activity · 52 weeksOct 2026 | Checked | Next step |
|---|---|---|---|---|---|
| Running | 37 | Checked 30 Oct 2026 | See all 76 ads → | ||
| Meta | Not checked | — | |||
| None recorded | 0 | No ads found on the Google Ads Transparency Center | Checked 26 Oct 2026 | Collect them with the API → |
CyberVadis has 37 live LinkedIn ads. We recorded no Google ads on 26 Oct 2026.
Latest ads
- LINKEDIN · IMAGESince 16 Oct 2026
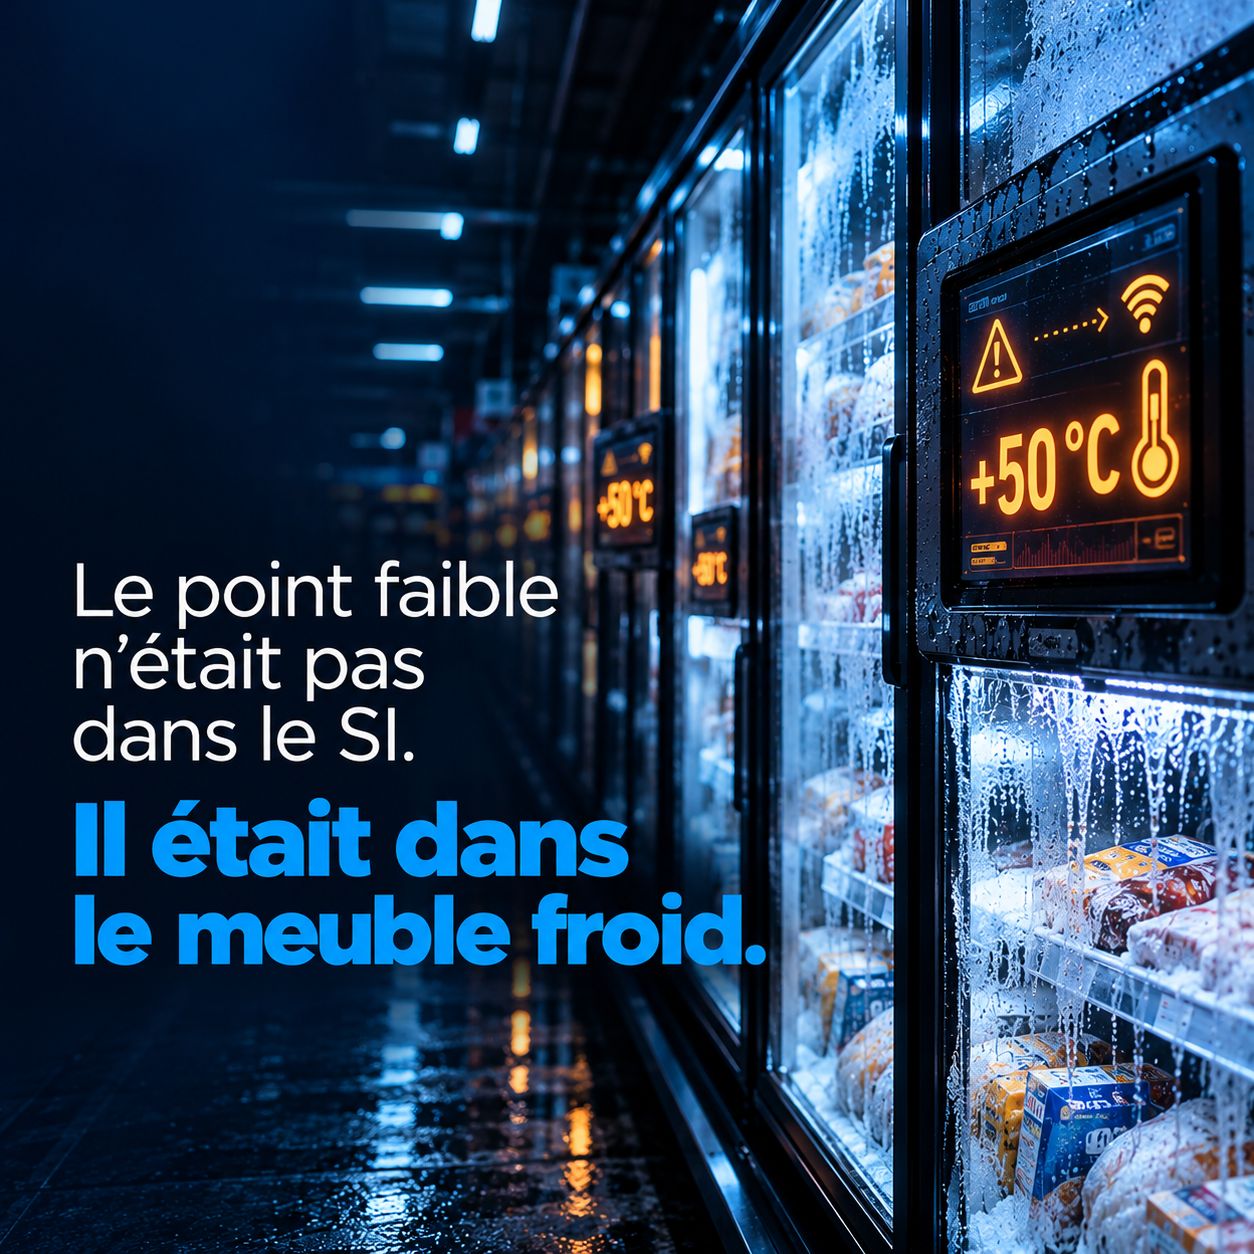
𝗟’𝗮𝘁𝘁𝗮𝗾𝘂𝗲 𝗻’𝗮 𝘃𝗼𝗹𝗲́ 𝗮𝘂𝗰𝘂𝗻𝗲 𝗱𝗼𝗻𝗻𝗲́𝗲. 𝗘𝗹𝗹𝗲 𝗮 𝗰𝗼𝘂𝗽𝗲́ 𝗹𝗲 𝗳𝗿𝗼𝗶𝗱. Dans la nuit du 11 au 12 octobre, des attaquants ont modifié à distance les consignes de régulateurs de froid connectés dans plusieurs centaines de supermarchés français, parfois jusqu’à +50 °C. Rayons frais et surgelés détruits, pertes de plusieurs dizaines à plusieurs centaines de milliers d’euros par magasin selon les premiers chiffrages. Une enquête est ouverte et l’ANSSI - Agence nationale de la sécurité des systèmes d'information a été saisie. Le point d’entrée exact n’est pas encore confirmé, mais la piste qui se dessine est instructive. Selon le fabricant, les contrôleurs visés étaient obsolètes ou non mis à jour, alors que des correctifs existent depuis 2025. Près de 3 000 consoles de supervision seraient exposées sur internet en France. Ces équipements sont le plus souvent installés, télégérés et maintenus par des tiers (fabricant, frigoriste, prestataire de supervision), et rarement suivis par la DSI. Résultat : la question de savoir qui applique les mises à jour reste souvent sans réponse claire. Nous observons ce schéma dans beaucoup d’organisations. La cartographie fournisseurs couvre l’ERP, le cloud, l’infogérant. Le prestataire qui garde un accès à distance sur la chaîne du froid ou la GTC y figure beaucoup moins souvent. Il n’est pas perçu comme « IT », alors qu’il a la main sur l’outil de production. Pour les entités soumises à NIS2, l’article 21 impose de maîtriser les risques de la chaîne d’approvisionnement, y compris ces relations jugées techniques ou secondaires. Le bon critère de criticité est ce que le tiers peut arrêter s’il est compromis, quelle que soit la taille du contrat. Une question pour chaque RSSI : vos prestataires de maintenance OT et IoT font-ils partie de vos tiers critiques ? Et savez-vous qui, chez eux, est chargé d’appliquer les correctifs ? 🧊 #RisqueCyberTiers #NIS2
- LINKEDIN · IMAGESince 24 Sept 2026
Il y a quatre ans, j'ai reçu un mail d'extorsion. Mon nom, mon adresse, le prénom de mon fils, et une référence à un vin rouge que je n'avais jamais mentionné nulle part en ligne. Ce jour-là, j'ai eu peur, vraiment. Puis j'ai compris : ce n'était pas moi qui avais été piratée. C'était probablement un petit fournisseur (le vigneron) à qui j'avais fait confiance, quelque part dans ma vie personnelle. Ce qui m'avait marquée à l'époque, c'est le temps que ça avait dû prendre à quelqu'un pour assembler ces détails et construire un message aussi ciblé. Aujourd'hui, ce travail de profilage, une IA générative le fait en quelques minutes, à partir de n'importe quelle fuite de données chez n'importe lequel de nos fournisseurs. On vient de le confirmer dans une étude réalisée par Thibault Lapédagne, créateur de la méthodologie d'évaluation CyberVadis et Alain Bouillé, Délégué Général du CESIN : la plupart des entreprises n'ont aujourd'hui ni clause contractuelle sur l'usage de l'IA chez leurs fournisseurs, ni visibilité sur ce qui se passe au rang d'après. Je le vis à double titre. Comme professionnelle du risque tiers, ça change l'échelle du problème. Comme personne qui a reçu ce genre de mail, ça me rappelle que derrière chaque fournisseur mal maîtrisé, il y a un individu réel qui encaisse les conséquences. Chez vous, l'IA côté fournisseurs, c'est déjà un sujet qu'on adresse ou un angle mort qu'on n'a pas encore ouvert ? Commentez Etude et je vous l'envoie.
- LINKEDIN · IMAGESince 22 Sept 2026
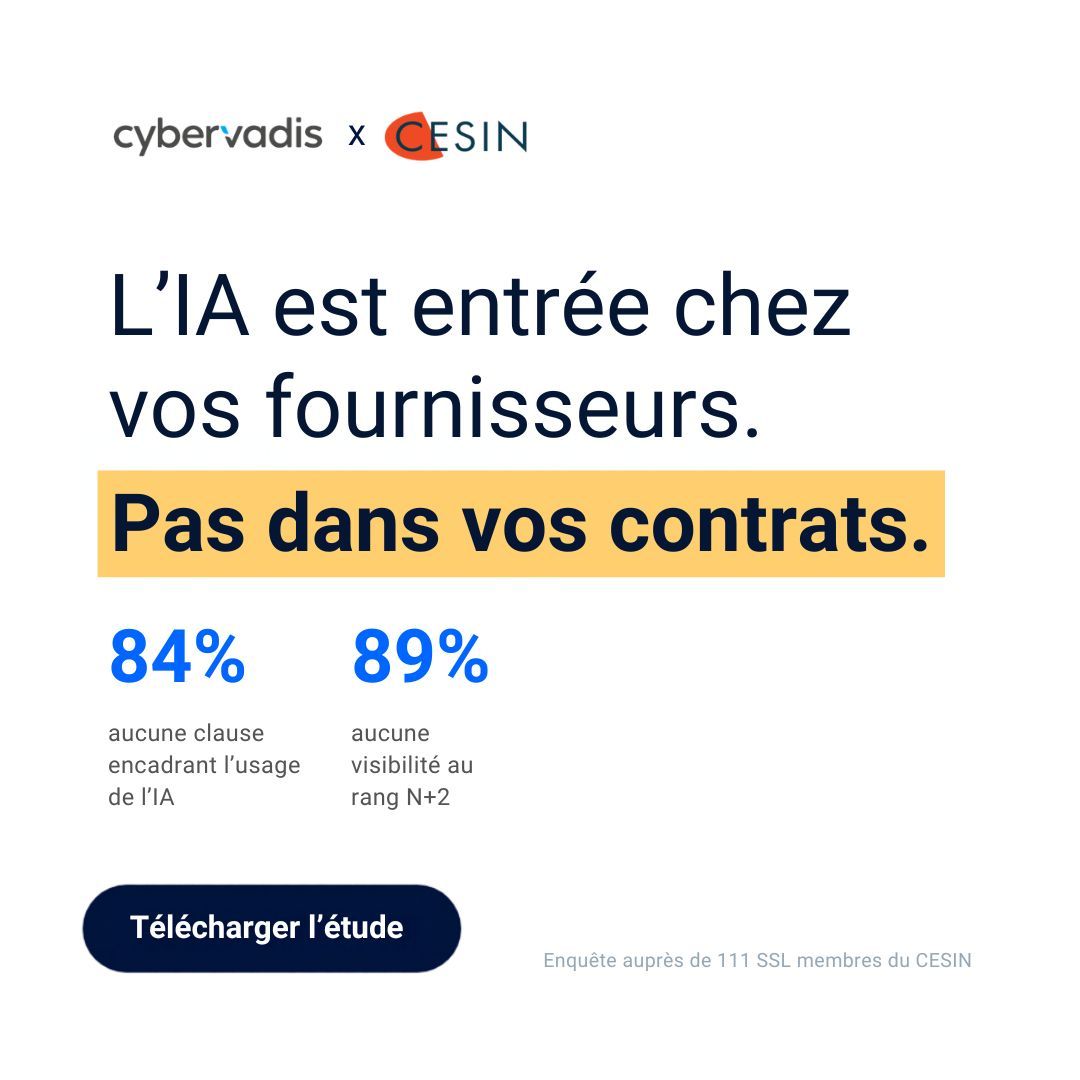
65 % de vos fournisseurs déclarent tenir un inventaire de leurs outils IA. 4 % peuvent le prouver. C'est le premier chiffre de l'étude que nous publions avec le CESIN. Il ne sort pas d'un sondage : 111 RSSI membres du CESIN d'un côté, 652 évaluations de fournisseurs vérifiées sur preuves documentaires dans 49 pays de l'autre. L'écart entre ce qui est déclaré et ce qui est démontrable, vous le connaissez déjà sur la sécurité classique. Sur l'IA il est bien pire, parce que personne n'a encore mis à jour ses questionnaires. Dans le détail : 83 % des RSSI n'ont pas couvert le risque IA de leurs tiers, 84 % n'ont aucune clause encadrant son usage, 89 % n'ont aucune visibilité au rang N+2. Le guide détaille les contrôles IA à ajouter à votre prochaine évaluation, les clauses à inscrire dans vos contrats, et par où commencer quand on part de zéro. Sans refondre votre dispositif. Téléchargez l'étude complète.
- LINKEDIN · IMAGESince 22 Sept 2026
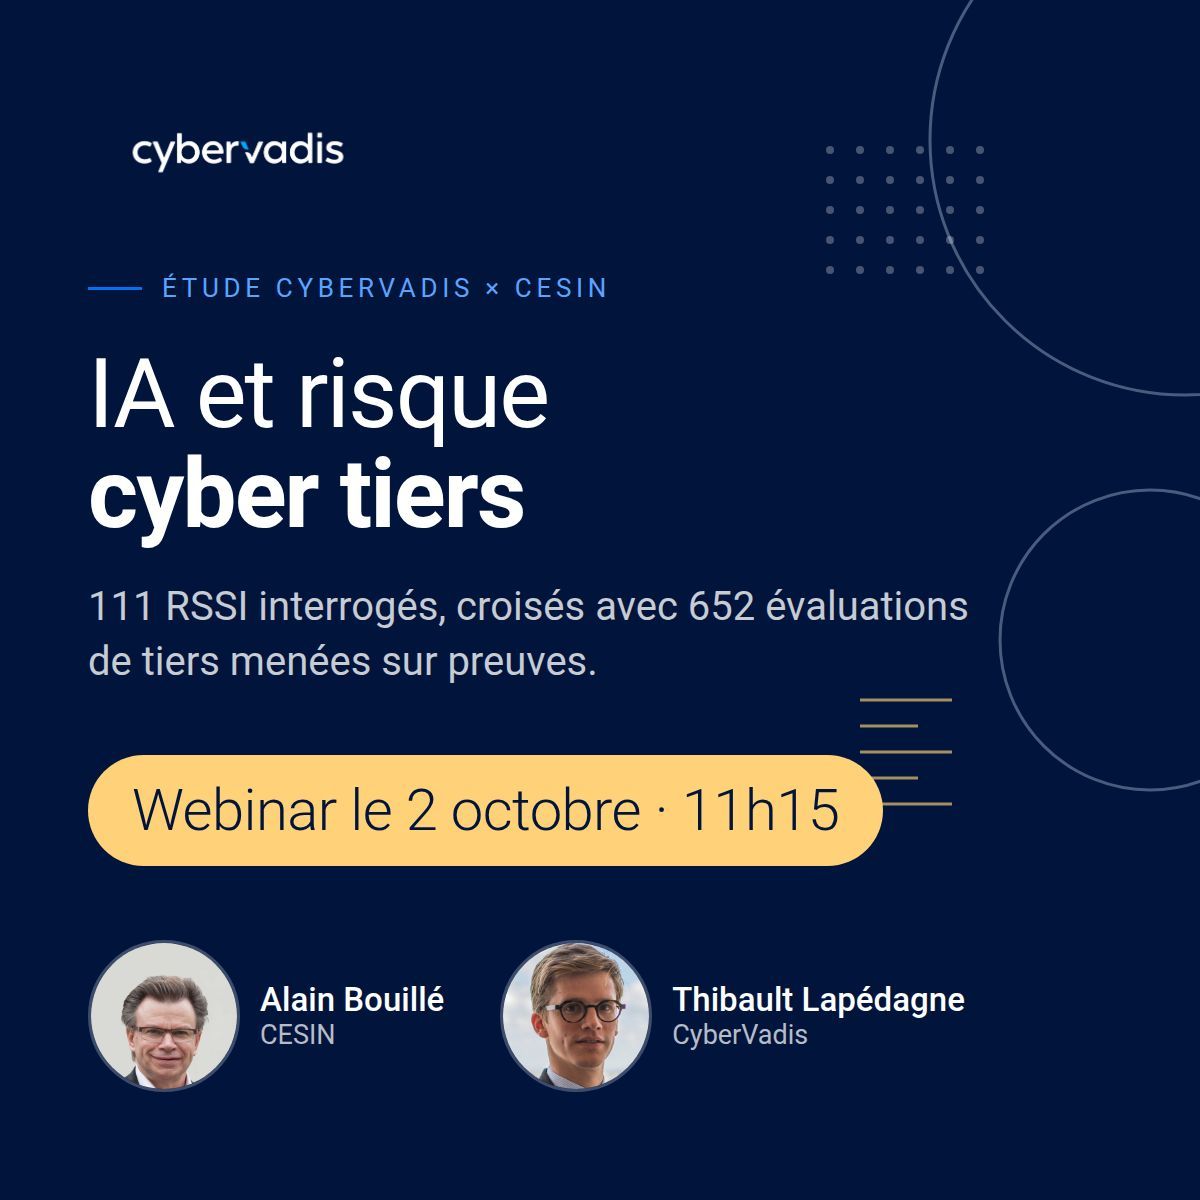
Vos fournisseurs utilisent l'IA générative. La question n'est plus "si", mais "comment" et surtout, "en avez-vous pleinement conscience ?" 💡 Chez CyberVadis, j'échange quotidiennement avec les grands groupes français sur la sécurisation de leur chaîne de valeur. Aujourd'hui, nous dévoilons avec le CESIN notre dernière étude exclusive sur la prise en compte de l'IA dans le risque cyber tiers (TPCRM). Le constat est sans appel : si les processus TPRM se consolident, la couche IA n'y est pas encore intégrée de manière structurée. Vous gérez probablement un risque IA tiers sans les outils pour le mesurer. Voici 4 "Key Takeaways" de notre étude qui méritent toute votre attention : ✔️ L'angle mort IA : 83 % des RSSI n'ont pas couvert le risque IA de leurs tiers dans leur dispositif. ✔️ Le déclaratif ne suffit plus : 65 % des tiers affirment tenir un inventaire de leurs outils IA, 4 % le prouvent. ✔️ Des contrôles à ajouter, pas un dispositif à refondre : les contrôles IA à vérifier dès votre prochaine évaluation. ✔️ Trois priorités pour agir : cartographie, clauses contractuelles et gouvernance du risque IA tiers. La bonne nouvelle ? Intégrer le risque IA ne demande pas une refonte totale de vos dispositifs, mais des mises à jour ciblées. Pour décrypter ensemble ces résultats et partager les leviers d'action concrets pour sécuriser vos écosystèmes, nous organisons un webinar de présentation exclusif : 📅 Rendez-vous le 2 octobre à 11h15 👉 Lien d'inscription : https://lnkd.in/en6wq22w Vous souhaitez recevoir l'étude complète en amont ou échanger sur la maturité TPRM de votre organisation ? Laissez un commentaire ou contactez-moi directement en message privé 📩 #CyberSecurity #TPRM #IntelligenceArtificielle #CyberVadis #CESIN #RiskManagement
- LINKEDIN · IMAGESince 18 Sept 2026
Do you need to cost-reduce and improve your due diligence on your third-parties? Let us, CyberVadis, help you to better manage your risk of your evolving third-party environment, comply with regulatory requirements and remove your supplier due-diligence burden. https://lnkd.in/eB8wfr3t (Contact CyberVadis, request a demo) https://lnkd.in/e8zfYh8r (AWS Security Blog)
- LINKEDIN · IMAGESince 15 Sept 2026
83 % des RSSI n’ont pas encore couvert le risque IA de leurs tiers. Et vous ? CyberVadis et le CESIN ont croisé les réponses de 111 RSSI avec 652 évaluations de tiers menées sur preuves. 📅 Le 2 octobre à 11h15, découvrez les écarts entre perception et réalité — et 3 priorités concrètes pour agir. 👉 Inscrivez-vous au webinar.
6 of 76 adsSign up to see every CyberVadis ad, filter by format and date, and get alerts on new ones.
See all 76 adsWatch the companies you care about.
Filter every ad by industry, country, format and network, and get alerts when a company you watch starts running new ads.