On air · 1 of 3 networks
BugHunt
- bughunt.com.br
- Cybersecurity
- BR
- 26 employees
BugHunt’s ads on LinkedIn, Meta and Google, recorded by adsrunning. Browse the latest here for free. Sign up free to see all 38. Watch BugHunt with Starter to get each new one in your feed.
Watchlist with Starter · $49/mo
| Network | Status | Live ads | Nov 2025LinkedIn activity · 52 weeksOct 2026 | Checked | Next step |
|---|---|---|---|---|---|
| Running | 38 | Checked 30 Oct 2026 | See all 38 ads → | ||
| Meta | Not checked | — | |||
| None recorded | 0 | No ads found on the Google Ads Transparency Center | Checked 24 Oct 2026 | Collect them with the API → |
BugHunt has 38 live LinkedIn ads. We recorded no Google ads on 24 Oct 2026.
Latest ads
- LINKEDIN · IMAGERecorded 23 Oct 2026
Como você tem lidado com os desafios do cargo? Nós queremos abrir essa discussão no mercado e estamos dando o primeiro passo. Responda à pesquisa e ajude a mostrar como é o dia a dia de quem lidera segurança no Brasil. São poucos minutos, sem login e sem coleta de e-mail. https://lnkd.in/dvmwcT-g
- LINKEDIN · IMAGERecorded 8 Oct 2026
Uma vulnerabilidade pode ser encontrada antes de a empresa estar preparada para receber esse tipo de report. O pesquisador tenta avisar, mas não encontra um canal claro. A mensagem chega por e-mail, formulário, LinkedIn ou até por alguém de outra área. A partir daí, começa uma corrida interna para entender quem deve assumir, quem valida a falha, quando o jurídico entra e como manter a comunicação com quem fez o report. Recentemente, olhando como o Google estrutura esse processo, um ponto me chamou atenção: os reports de segurança passam por um canal próprio e seguem para triagem e avaliação técnica. Parece simples, mas ajuda a organizar justamente o que costuma virar improviso em muitas empresas. Ou seja, muitas vezes existe disposição para colaborar. O que falta é a empresa ter um processo capaz de receber essa colaboração e conduzir o que vem depois. Não ter um fluxo estruturado não impede que alguém encontre uma falha. Só deixa a empresa mais exposta à improvisação justamente no momento em que precisa responder com mais rapidez e segurança. Se um pesquisador tentasse reportar uma vulnerabilidade crítica para a sua empresa hoje, ele saberia por onde começar?
- LINKEDIN · IMAGERecorded 8 Oct 2026
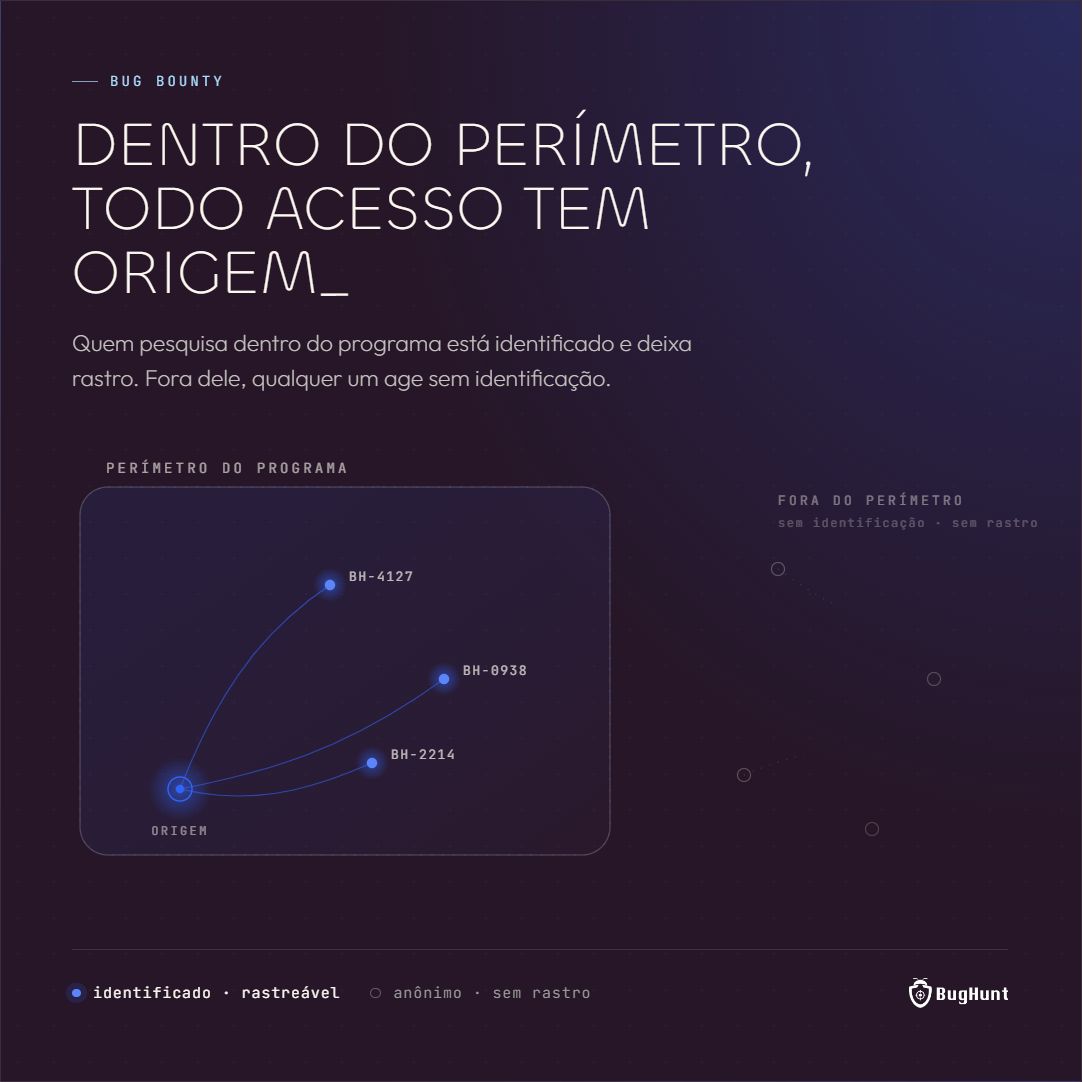
O que impede um pesquisador de explorar o que encontrou em vez de reportar? A resposta começa pelo perfil de quem participa de um programa de bug bounty. Quem participa do programa está identificado na plataforma, aceita previamente termos de conduta e precisa seguir as regras definidas por cada empresa. Isso muda bastante a dinâmica. O pesquisador constrói uma reputação ao longo do tempo, e sua participação em novos programas depende de agir dentro das regras e reportar corretamente as vulnerabilidades encontradas. É um modelo em que os incentivos apontam na direção certa. Isso não significa que um programa elimina completamente o risco de alguém agir de forma maliciosa. Significa que, diferente de um cenário sem programa, existe identidade, regras de atuação, histórico de participação e consequências para quem ultrapassa os limites estabelecidos. Sem um programa, uma vulnerabilidade pode ser descoberta por alguém que a empresa não conhece, sem escopo definido, regras de atuação ou um canal formal para o reporte. Dentro de um programa de bug bounty, o cenário é diferente. O pesquisador sabe exatamente o que pode testar, quais são os limites e como deve reportar o que encontrou. Para o jurídico, esse é um ponto importante: não é apenas uma questão de autorização para testar. É também sobre criar regras, identificar quem participa e estabelecer um canal formal para lidar com vulnerabilidades. É isso que transforma uma interação que já poderia acontecer de maneira desestruturada em um processo com mais controle e previsibilidade.
- LINKEDIN · IMAGERecorded 8 Oct 2026
Uma das primeiras perguntas que aparece quando o programa de bug bounty chega no jurídico é se ele cria um novo risco para a empresa. A resposta técnica é não. Qualquer sistema com ativos expostos na internet já está sujeito a tentativas de teste por terceiros, com ou sem autorização. Isso acontece independentemente de haver um programa de bug bounty. O que o programa muda é o controle sobre esse processo. Vulnerabilidades que antes poderiam chegar sem identificação, sem regras e sem um canal definido passam a ser reportadas por pesquisadores identificados, seguindo a política, o escopo e os limites estipulados pela própria empresa. Sob a ótica da LGPD, um programa de identificação de vulnerabilidades pode fazer parte do conjunto de medidas técnicas e administrativas adotadas pela empresa para proteger seus dados e sistemas. Ou seja: o programa não cria a exposição. Ele estabelece regras, identifica quem participa e cria um canal para que vulnerabilidades sejam reportadas e tratadas de forma organizada.
- LINKEDIN · IMAGERecorded 8 Oct 2026
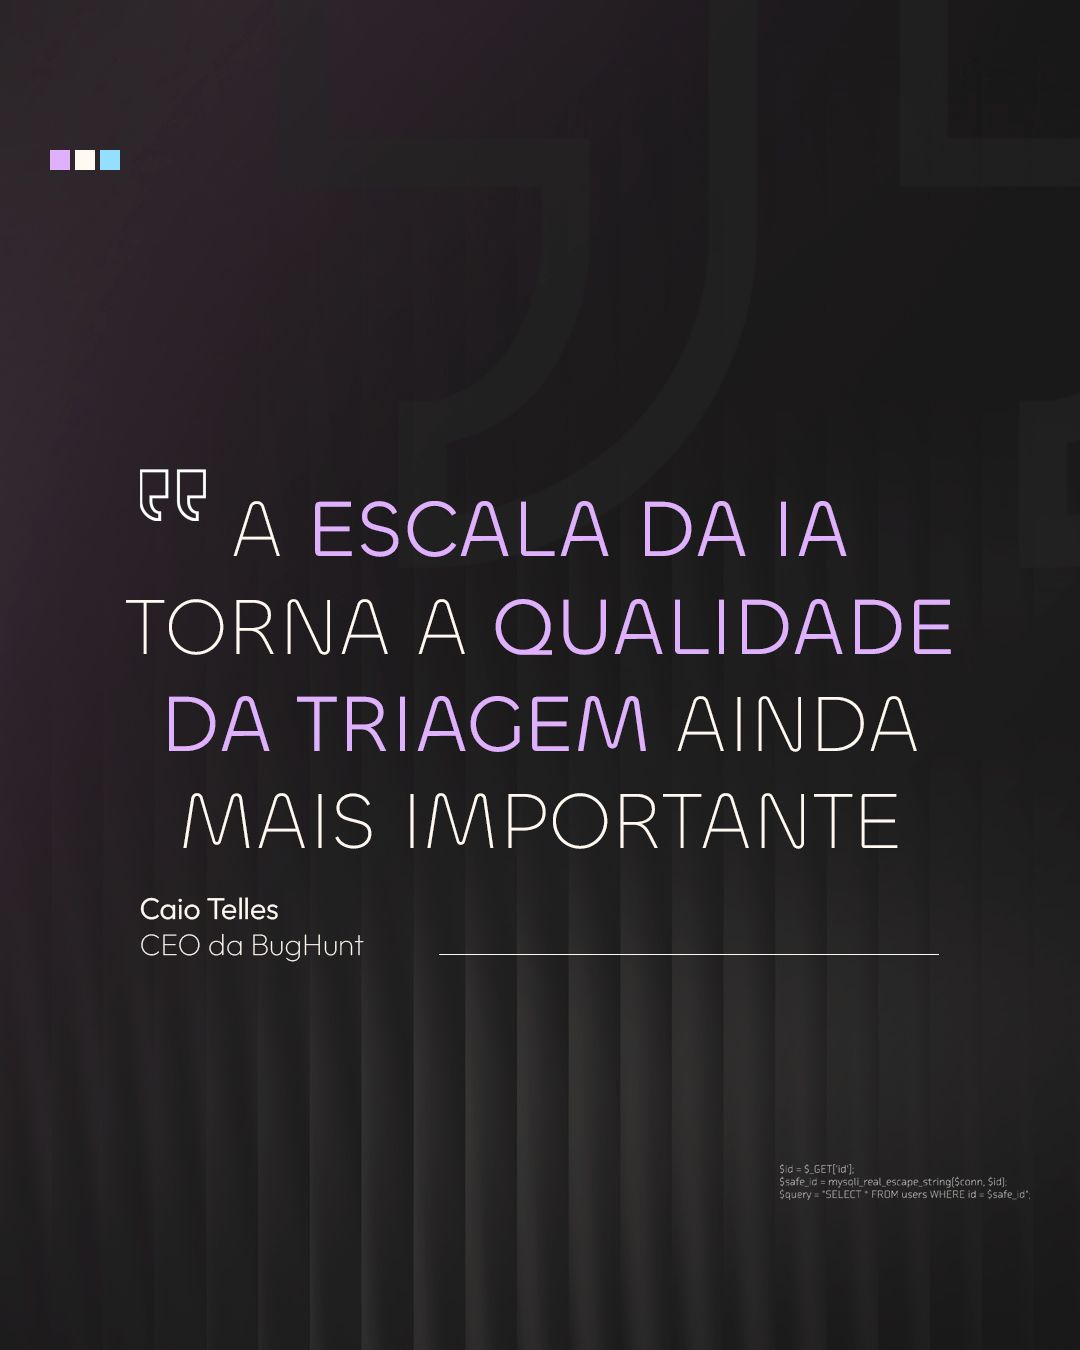
A IA aumentou muito a capacidade de identificar possíveis vulnerabilidades. E isso já está aparecendo nos programas de bug bounty. O problema é que identificar um comportamento suspeito não significa necessariamente ter encontrado uma vulnerabilidade. Tenho visto reports construídos a partir do output de uma ferramenta, mas sem validação suficiente do pesquisador. A ferramenta aponta um comportamento, gera uma hipótese e, às vezes, até ajuda a estruturar o report. Mas alguém ainda precisa entender o que está acontecendo, reproduzir o cenário, validar o impacto e explicar o problema com clareza. Quando essa etapa não acontece, o volume aumenta, mas a qualidade não acompanha. E isso fica evidente na triagem. Para mim, esse será um dos efeitos mais importantes da IA no bug bounty: quanto mais fácil ficar identificar possíveis falhas, mais importante será saber separar sinal de ruído. Não vejo a IA como um problema. Pelo contrário, ela já é uma ferramenta muito poderosa para pesquisa. Mas a validação continua sendo papel do pesquisador. A IA pode acelerar a descoberta. Entender se aquilo realmente é uma vulnerabilidade ainda exige conhecimento.
- LINKEDIN · IMAGERecorded 8 Oct 2026
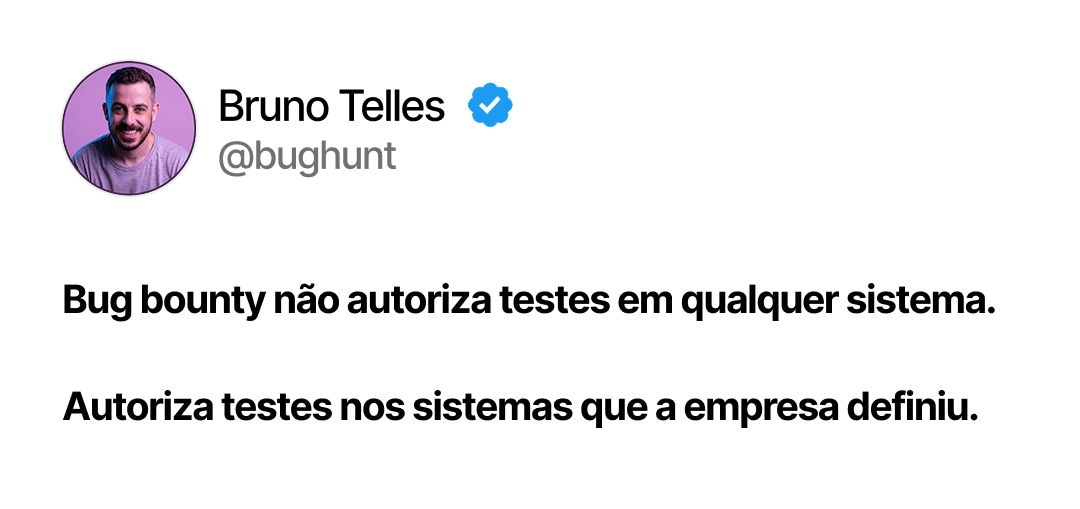
Uma das primeiras perguntas feitas durante a análise de um programa de bug bounty é: “Estamos autorizando terceiros a testar os sistemas da empresa?” A resposta é: não de forma ampla ou irrestrita. Um programa bem estruturado estabelece uma autorização específica e delimitada. Ele define: > Quais sistemas podem ser testados; > Quais atividades são permitidas; > Quais técnicas são proibidas; > Durante qual período as regras são válidas; > Como uma vulnerabilidade deve ser reportada. O pesquisador que segue essas regras atua dentro dos limites expressamente definidos pelo programa. Já qualquer atividade fora desse escopo não está autorizada e deve ser tratada conforme as regras do programa, os instrumentos contratuais e a legislação aplicável. Essa distinção é essencial. O programa não elimina limites. Ele os torna mais claros. Quando isso fica bem compreendido, a conversa deixa de ser sobre uma autorização genérica e passa a tratar de uma questão mais concreta: > Como definir um escopo seguro, controlado e adequado à realidade da empresa? É justamente essa clareza que transforma uma iniciativa de segurança em um processo de governança.
6 of 38 adsSign up to see every BugHunt ad, filter by format and date, and get alerts on new ones.
See all 38 adsWatch the companies you care about.
Filter every ad by industry, country, format and network, and get alerts when a company you watch starts running new ads.