Not on air · 3 of 3 networks checked
ProSec Networks
- prosec-networks.com
- DE
- 65 employees
ProSec Networks’s ads on LinkedIn, Meta and Google, recorded by adsrunning. Browse the latest here for free. Sign up free to see all 27. Watch ProSec Networks with Starter to get each new one in your feed.
Watchlist with Starter · $49/mo
| Network | Status | Live ads | Nov 2025LinkedIn activity · 52 weeksNov 2026 | Checked | Next step |
|---|---|---|---|---|---|
| None recorded | 0 | Checked 1 Nov 2026 | See all 27 ads → | ||
| Meta | None recorded | 0 | No active ads recorded on the Meta Ad Library | Checked 24 Oct 2026 | Collect them with the API → |
| Recently | 16 | Ads on the Google Ads Transparency Center | Checked 7 Oct 2026 | Collect them with the API → |
ProSec Networks has no live LinkedIn ads. Its Facebook page had no active ads on 24 Oct 2026, and we recorded 16 Google ads on 7 Oct 2026.
Latest ads
- LINKEDIN · IMAGESince 24 Oct 2026
Gestern nahmen Städte, Unikliniken und Ministerien ihre Websites vorsorglich vom Netz. Auslöser war kein bestätigter Angriff auf diese Einrichtungen, sondern eine kritische Sicherheitslücke in PHP; einer Technologie, die auf zahlreichen Webservern zum Einsatz kommt. Wir haben uns PHP2Shell genauer angesehen. In unserem neuen Blogbeitrag erklären wir, was hinter den Schwachstellen steckt, warum selbst mehr als zehn Jahre alter Code plötzlich zum Sicherheitsrisiko wird und worauf Unternehmen jetzt achten sollten. (Link unten in der Caption 👇 ) Was passiert ist: Am 21. Oktober veröffentlichte das PHP-Projekt Sicherheitsupdates für zwei Schwachstellen, die unter dem Namen PHP2Shell bekannt wurden (CVE-2026-109618 und CVE-2026-109619). Unter bestimmten Voraussetzungen können Angreifer darüber aus der Ferne, ohne vorige Anmeldung, eigenen Code auf betroffenen Servern ausführen. Der fehlerhafte Code reicht bis zu PHP 5.4 zurück. Bemerkenswert ist auch, wie die Schwachstellen entdeckt wurden: Calif und Wiz fanden die Sicherheitsprobleme unabhängig voneinander mithilfe von KI. Fehler, die über ein Jahrzehnt im PHP-Code vorhanden waren, wurden damit identifiziert und ihre Ausnutzbarkeit nachgewiesen. Das zeigt auch, wie sich die Geschwindigkeit in der Sicherheitsforschung verändert. KI kann bei der Suche und Analyse von Schwachstellen unterstützen: Auf Verteidigerseite ebenso wie potenziell aufseiten der Angreifer. Drei Erkenntnisse reichen über PHP2Shell hinaus: 🔹 Angriffe können vor der offiziellen Veröffentlichung beginnen. Amazon dokumentierte bereits für den 17. Oktober einen Ausnutzungsversuch gegen ein Honeypot-System – vier Tage bevor die Sicherheitsupdates erschienen. 🔹 Alte Versionen bleiben eine Herausforderung. Für PHP 5.4 bis 7.3 gibt es keine offiziellen Korrekturen des PHP-Projekts. Bei älteren Installationen muss geprüft werden, welche Updates oder abgesicherten Versionen über Hersteller und Distributoren verfügbar sind. 🔹 Ein installiertes Update muss auch wirksam sein. Laufende PHP-Prozesse müssen den aktualisierten Code übernehmen. Dazu kann ein Neustart der entsprechenden Dienste erforderlich sein. Was bedeutet das für Unternehmen? Wer weiß, welche Systeme PHP einsetzen, welche Versionen laufen und wer für deren Betrieb verantwortlich ist, kann gezielter reagieren. Fehlt dieser Überblick, wird bereits die Bewertung einer Sicherheitswarnung zur Herausforderung. Die entscheidende Frage lautet deshalb: Können Sie kurzfristig feststellen, wo in Ihrer Infrastruktur PHP eingesetzt wird, welche Versionen laufen und wer für die Aktualisierung zuständig ist? Was über PHP2Shell bekannt ist und welche Maßnahmen jetzt wichtig sind, haben wir in unserem Fachbeitrag zusammengefasst: 🔗👉 https://lnkd.in/eAsgawh6/?utm_campaign=Beitrag_f%25C3%25BCr_mehr_BrandAwareness_23.Okt.2026&utm_source=linkedin&utm_medium=paid&utm_id=1239672134&hsa_acc=510435985&hsa_cam=1239672134&hsa_grp=905389194&hsa_ad=1611564034&hsa_net=linkedin&hsa_ver=3
- LINKEDIN · IMAGESince 22 Apr 2026
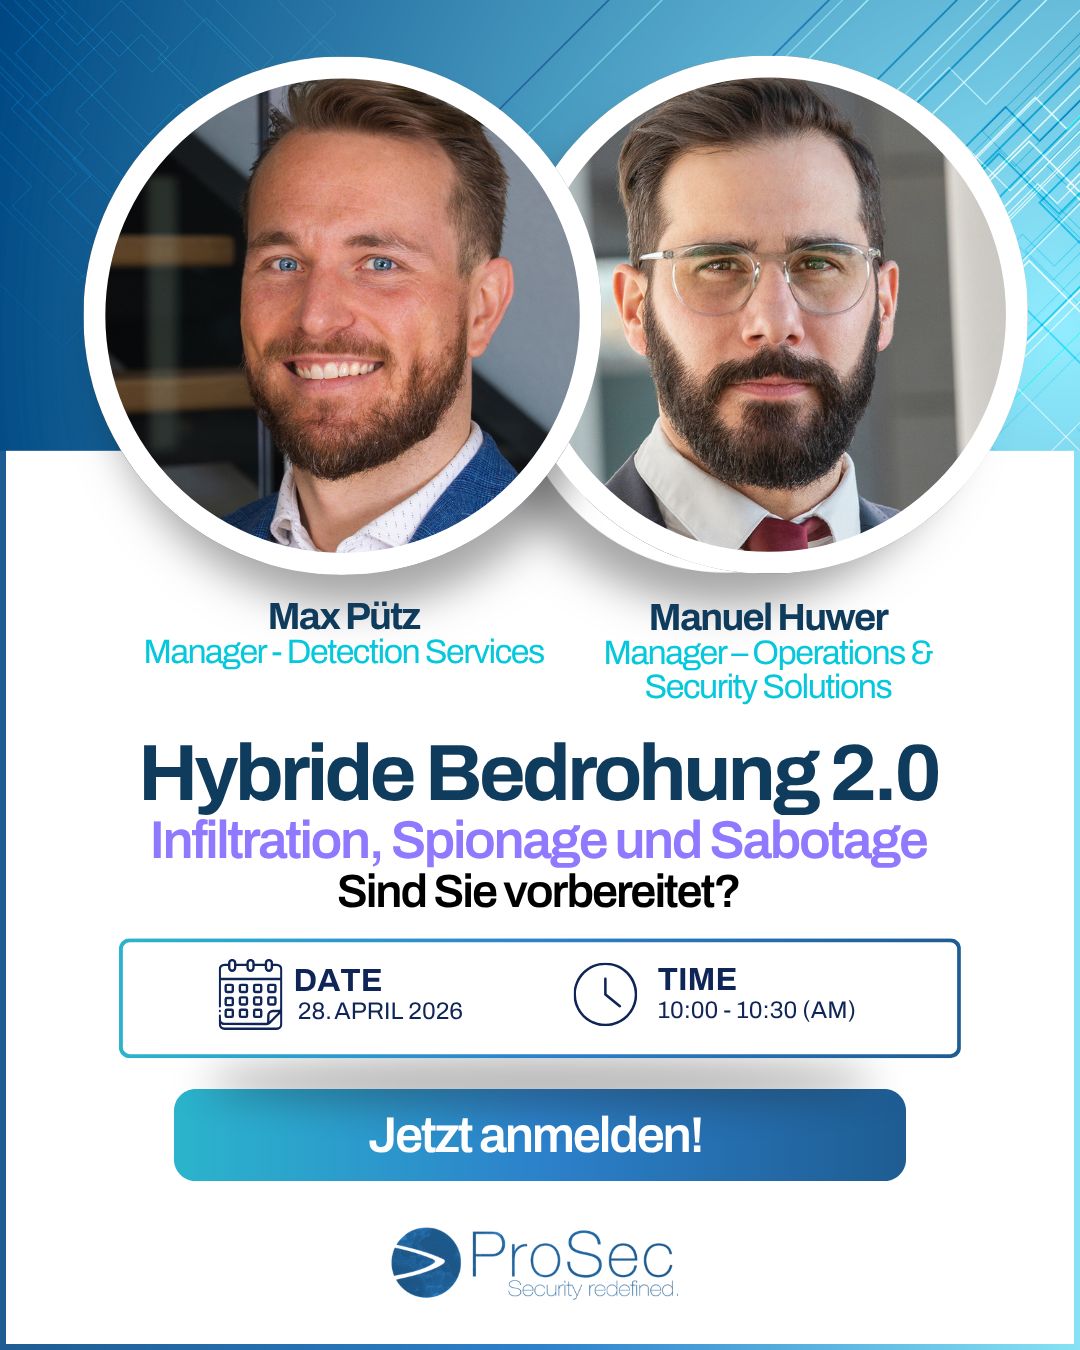
🕶️Unsichtbar ist oft, wer selbstverständlich ist. ❤️✨Viele von Euch kennen mich... Das Thema ist mir eecht wichtig, weil es uns zwingt, Sicherheit ganzheitlicher, ehrlicher und näher an der tatsächlichen Bedrohungsrealität zu denken. "Ja, dass man hier reinkommt, das wissen wir, aber dafür benötige ich keinen Experten und ändern kann ich das auch nicht!" - das habe ich gestern Abend noch in einem Call gehört..🙈 Ich glaube, dass wir es uns beim Thema IT-Sicherheit an vielen Stellen noch immer zu einfach machen. Zumindest dann, wenn wir Bedrohungen erst dann ernst nehmen, wenn sie auf einem Bildschirm sichtbar werden. Meine Erfahrung zeigt ziemlich deutlich, dass reale Angriffe längst nicht mehr sauber in digital, physisch oder organisatorisch getrennt werden können. Sie entstehen genau dort, wo diese Ebenen ineinandergreifen und wo Unternehmen Sicherheit im Alltag noch immer viel zu selbstverständlich aus einer rein technischen Perspektive betrachten. Genau deshalb greift es aus meiner Sicht zu kurz, wenn wir über #Infiltration, #Spionage & #Sabotage noch immer so sprechen, als wären das abstrakte Begriffe oder Randthemen. In Wahrheit reden wir über sehr reale Szenarien, die dort beginnen können, wo Vertrauen, Zutritt, Routinen und vermeintliche Normalität zusammenkommen und genau dadurch Angriffsflächen schaffen, die viele Organisationen noch immer unterschätzen. Was mich daran besonders beschäftigt: Ein Angriff beginnt eben nicht zwangsläufig erst dann, wenn ein technischer Alarm ausgelöst wird, sondern unter Umständen viel früher. Zum Beispiel dort, wo externe Schnittstellen entstehen, Dienstleister Zugang haben, Prozesse nicht hinterfragt werden oder physische Sicherheitslücken mit digitalen Folgen zusammenlaufen. 💡✨Deshalb ist die entscheidende Frage oft nicht, wer auf den ersten Blick verdächtig wirkt, sondern wer sich mitten im Alltag ganz selbstverständlich bewegt, ohne hinterfragt zu werden. Genau darüber sprechen meine Kollegen Max und Manuel in unserem Webinar: Hybride Bedrohung 2.0 | Infiltration, Spionage und Sabotage: Bist Du vorbereitet? 📆 28. April ⏰ 10 Uhr Du willst eine neue Perspektive kennenlernen und weiterdenken? Komm in unser Webinar!💪🏽 Was denkst Du darüber? Hast Du schonmal in einer meiner letzten Sessions Beispiele gesehen, die Du nochmal vertiefen willst? 👉🏽Link zur Anmeldung im ersten Kommentar!
- LINKEDIN · IMAGESince 2 Apr 2026
Euer größtes Sicherheitsrisiko hat keinen USB-Port. Mit dem KRITIS-Dachgesetz rückt ein Bereich in den Fokus, den viele Organisationen noch nicht sauber bewertet haben: physische Sabotage, Infiltration und Spionage. Erfahrt in unserem Webinar am 28.04., wie Unternehmen physische Risiken realistischer einordnen und Resilienz gezielt aufbauen können. Jetzt kostenfrei anmelden: https://lnkd.in/d_P5mtX8
- LINKEDIN · VIDEOSince 15 Jan 2026
Manchmal reicht eine einzige Frage, um die Perspektive zu verändern. Unser COO Christoph Ludwig schafft genau das – mit einer Frage, auf die es selten sofort eine Antwort gibt. Nicht, weil sie kompliziert ist, sondern weil sie dazu zwingt, IT-Sicherheit aus einer anderen Richtung zu betrachten: in Auswirkungen, nicht in Systemen. Wer diesen Gedanken weiterdenken möchte: Im Januar stellen wir unseren Expert Talk IT-Sicherheit noch einmal zur Verfügung – für alle, die im Herbst nicht dabei waren. 📆 Do, 22. Jan. 2026, 11:00 Uhr (Dauer: 1 Stunde) 👉 Hier geht's zur Anmeldung: https://lnkd.in/eqFeBZFM #CyberSecurity #PenetrationTesting #InfoSec #ProSec #webinar
- LINKEDIN · EVENTSince 15 Jan 2026
IT Sicherheit: Strategie - Expert Talk Wenn über Cybersecurity gesprochen wird, stehen meist Tools und Technologien im Mittelpunkt. Doch die eigentlichen Schwachstellen entstehen oft ganz woanders. In diesem Expert-Talk beleuchten wir die Fragen, die viele bewegen – aber nur selten offen angesprochen werden: • Warum Sicherheitslücken oft nichts mit fehlender Technik zu tun haben • Was passiert, wenn Prozesse, Rollen oder Unternehmenskultur zur Schwachstelle werden • Wie Organisationen Resilienz aufbauen können, die über reine Compliance hinausgeht Viele Interessierte konnten beim ersten Termin nicht dabei sein. Deshalb stellen wir den Expert Talk jetzt erneut zur Verfügung – unverändert inhaltlich, aber mit dem gleichen Anspruch: Wissen teilen, nicht abschotten. Sie erhalten praxisnahe Einblicke und erfahren, wie Unternehmen ihre Abwehr an der entscheidenden Schnittstelle von Menschen, Prozessen und Technologie stärken. Der Expert-Talk richtet sich an Entscheider, IT-Verantwortliche und Fachkräfte, die die menschlichen und organisatorischen Dimensionen von IT-Sicherheit besser verstehen – und wissen möchten, welche konkreten Schritte sich schon heute umsetzen lassen.
- LINKEDIN · IMAGESince 8 Dec 2025
Führung heißt bei uns nicht „alles kontrollieren“. Führung heißt: Menschen stärker machen. 🎓 Wenn du genau so arbeitest – klar, strukturiert, fachlich tief – dann wirst du dich bei uns wohlfühlen. Wir suchen eine Persönlichkeit, die Projekte souverän steuert, Kunden durch komplexe Security-Themen führt und Teams fachlich weiterentwickelt. Als Manager Consulting bekommst du bei uns den Raum, wirklich zu gestalten: strategisch arbeiten, Prioritäten setzen, Entscheidungen treffen – und erleben, wie dein Team mit dir wächst. Alle Infos zu deiner neuen Stelle findest du hier. Bewirb dich jetzt – wir freuen uns auf dich! https://lnkd.in/e2RdtSVN #Hiring #ITSecurityJobs #ConsultingJobs #ManagerConsulting #ProSec #Pentesting #SecurityConsulting #Karriere #Mendig
6 of 27 adsSign up to see every ProSec Networks ad, filter by format and date, and get alerts on new ones.
See all 27 adsWatch the companies you care about.
Filter every ad by industry, country, format and network, and get alerts when a company you watch starts running new ads.