On air · 1 of 3 networks
GRASP | DextraData GRC Technologies
- grasp-grc.com
- DE
- 30 employees
GRASP | DextraData GRC Technologies’s ads on LinkedIn, Meta and Google, recorded by adsrunning. Browse the latest here for free. Sign up free to see all 33. Watch GRASP | DextraData GRC Technologies with Starter to get each new one in your feed.
Watchlist with Starter · $49/mo
| Network | Status | Live ads | Nov 2025LinkedIn activity · 52 weeksNov 2026 | Checked | Next step |
|---|---|---|---|---|---|
| None recorded | 0 | Checked 31 Oct 2026 | See all 33 ads → | ||
| Meta | Not checked | — | |||
| Running | 19 | Ads on the Google Ads Transparency Center | Checked 30 Oct 2026 | Collect them with the API → |
GRASP | DextraData GRC Technologies has no live LinkedIn ads. We recorded 19 Google ads on 30 Oct 2026.
Latest ads
- LINKEDIN · IMAGESince 12 Oct 2026
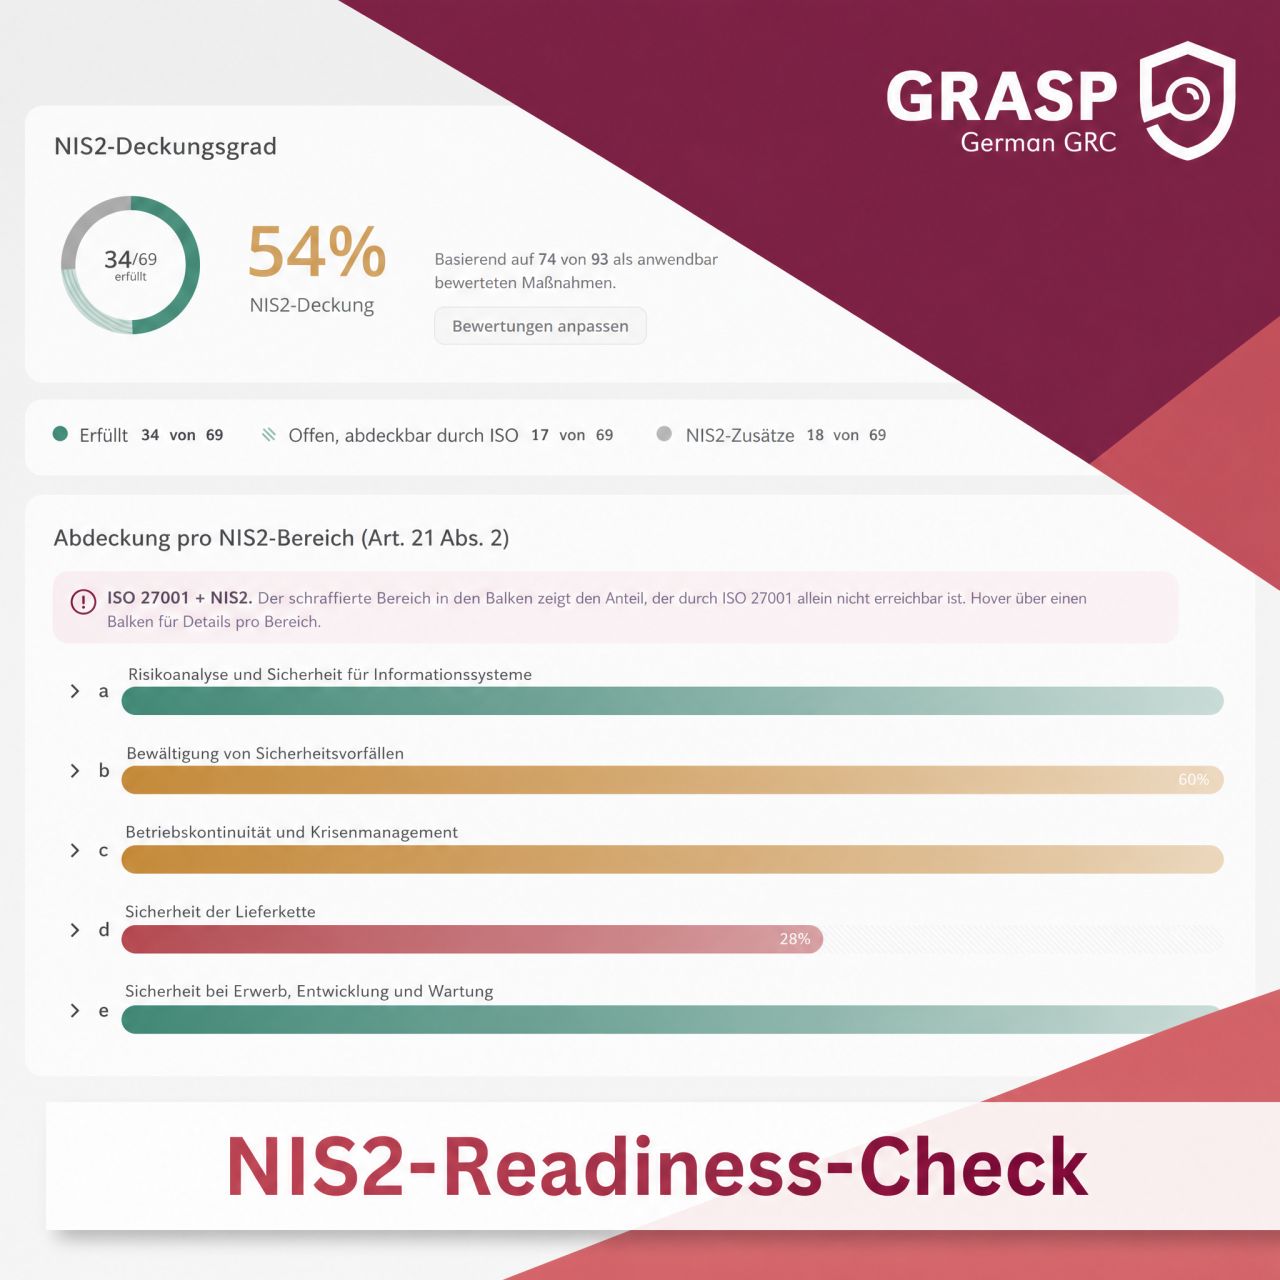
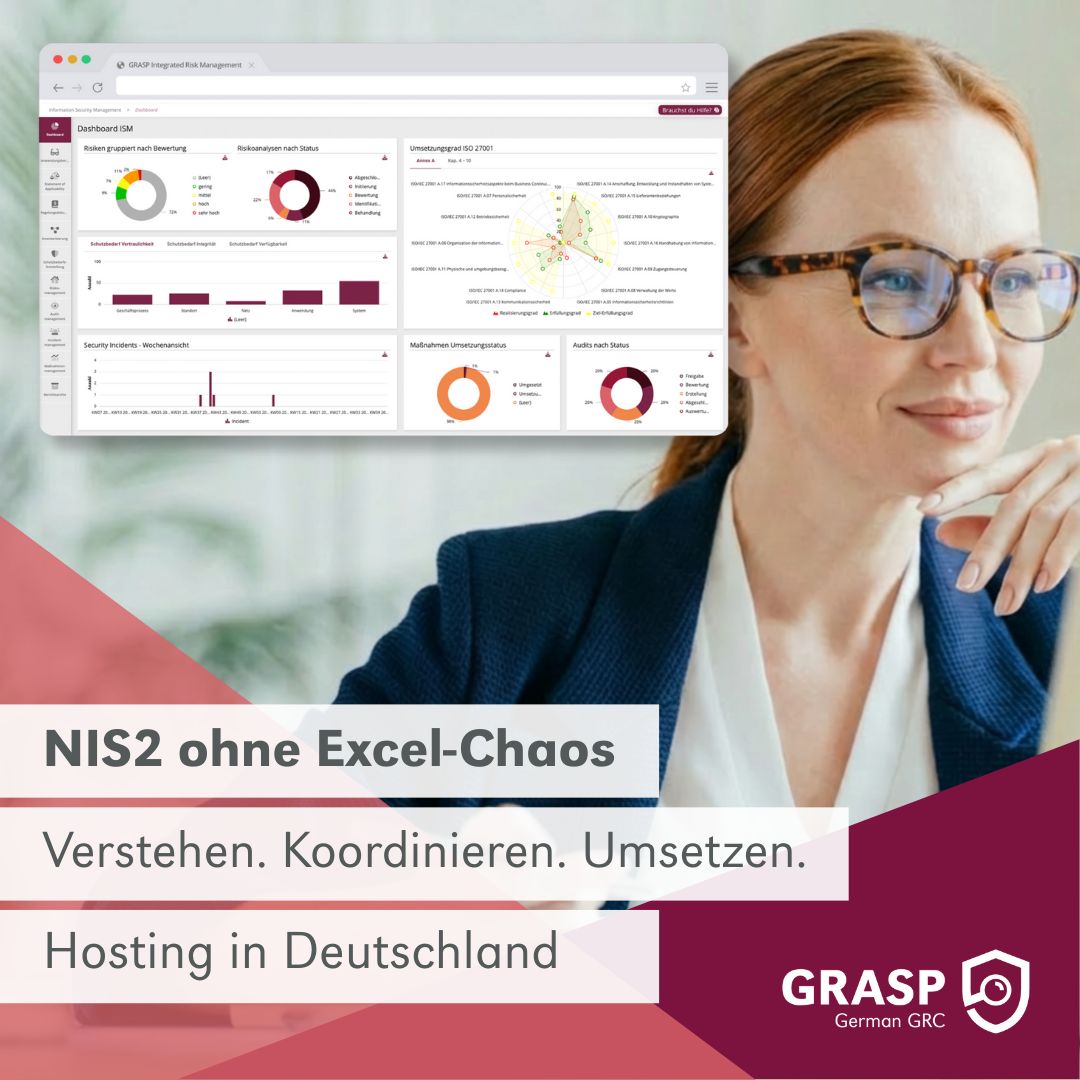
Wie gut ist Ihre Organisation auf NIS2 vorbereitet? Viele Unternehmen und KRITIS-nahe Organisationen stehen vor der Herausforderung, Sicherheits- und Compliance-Anforderungen strukturiert bewerten und dokumentieren zu müssen. Der NIS2 Readiness Check von GRASP unterstützt Sie dabei, den aktuellen Status transparent einzuordnen und potenzielle Handlungsfelder frühzeitig sichtbar zu machen. ✅ Betroffenheit bewerten ✅ Sicherheits- & Compliance-Reifegrad einschätzen ✅ Kritische Handlungsfelder identifizieren ✅ Strukturierte Handlungsempfehlungen erhalten
- LINKEDIN · EVENTSince 8 Oct 2026
Wenn aus Anforderungen echte Aufgaben werden – GRC praxisnah erleben Neue regulatorische Anforderungen, steigende Sicherheitsanforderungen und immer mehr Nachweise machen GRC schnell komplex. Doch wie entstehen daraus Strukturen, die auch im Arbeitsalltag funktionieren? In unserem 30-minütigen Webinar zeigen wir anhand eines konkreten Praxisbeispiels, welche Informationen, Verantwortlichkeiten und Strukturen benötigt werden, wenn aus Anforderungen tatsächliches Handeln werden muss. Anschließend erleben Sie GRASP German GRC live und erfahren, wie sich GRC-Prozesse zentral abbilden, steuern und miteinander verbinden lassen – von Informationssicherheit und regulatorischen Anforderungen über IT-Grundschutz und Business Continuity bis zum Datenschutz. 💡 Kompakt, praxisnah und direkt im System. 👉 Jetzt kostenlos anmelden und GRASP in 30 Minuten kennenlernen.
- LINKEDIN · IMAGESince 8 Sept 2026
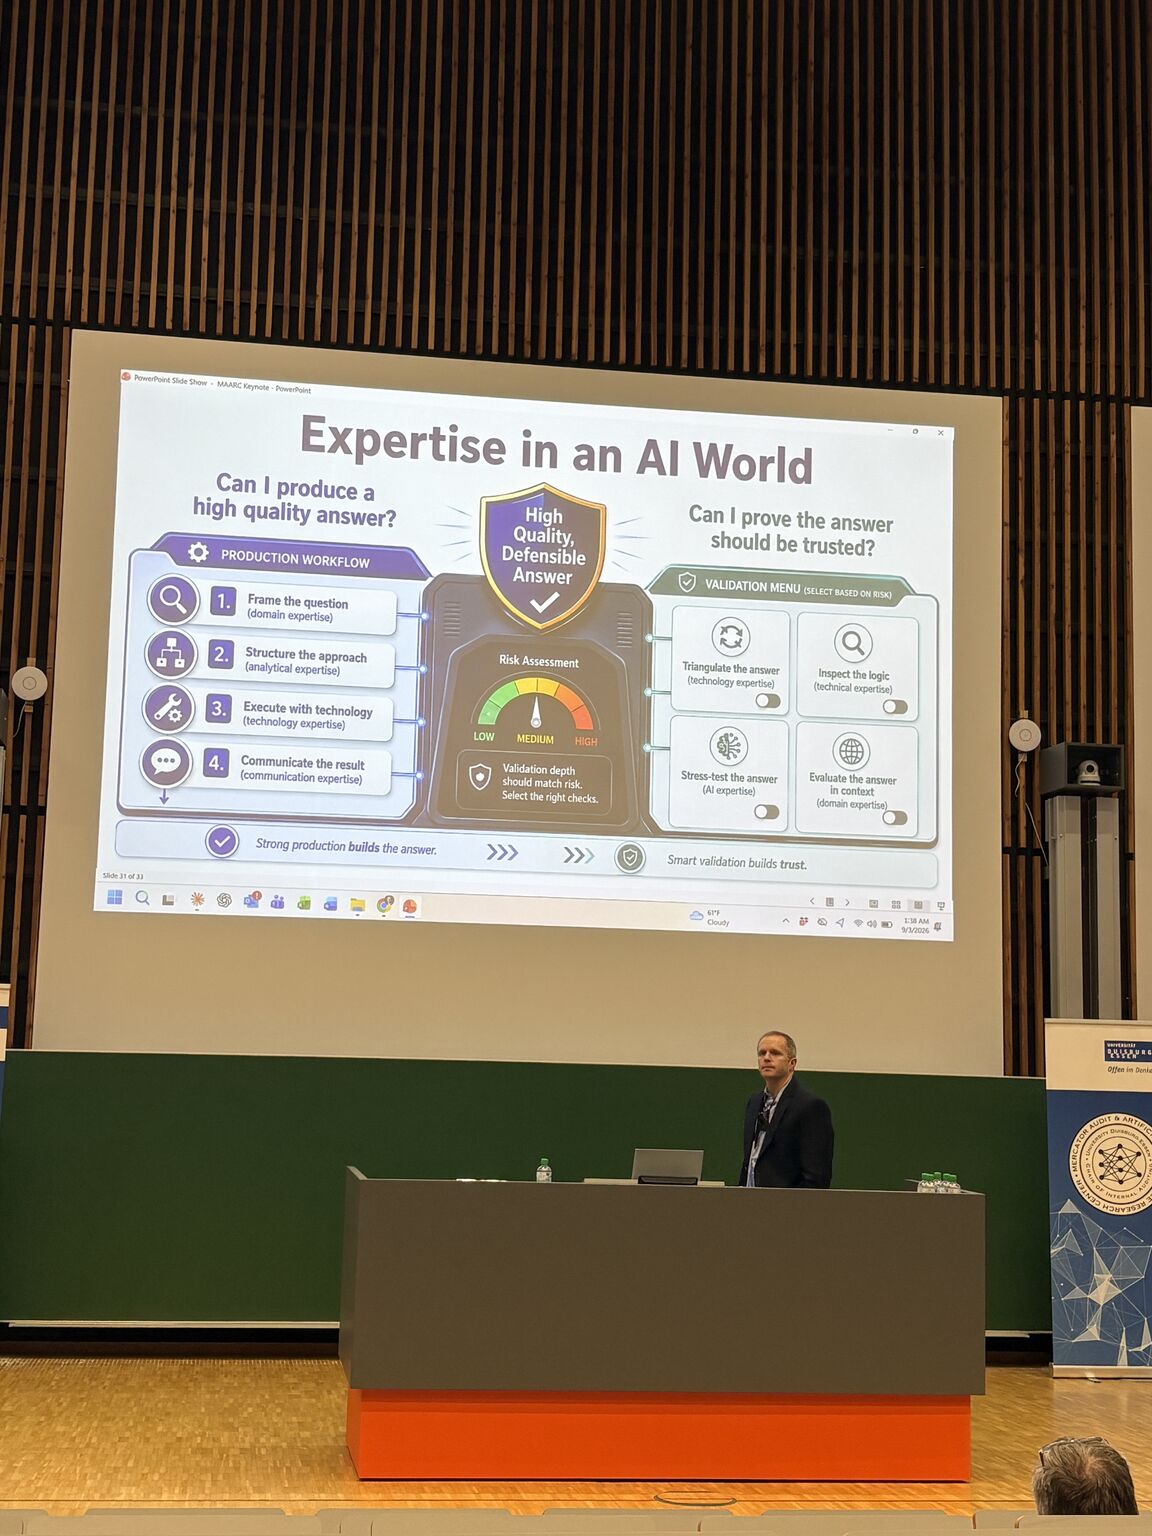
Vorgestern schrieb ich, dass ich in Duisburg auf der Auditing-and-AI-Konferenz sitze. David A. Wood warf in seiner Keynote eine Frage auf, die gerade die ganze Branche umtreibt: Wenn ein Agent sich die Antwort einfach selbst holt, wozu braucht es dann noch ein SaaS dazwischen. Die Frage hat mich nicht mehr losgelassen. Die Antwort, die ich für mich gefunden habe, steckt schon in seiner eigenen Präsentation. Slide 31, Validation Menu: Antwort triangulieren, Logik prüfen, Antwort stresstesten, im Kontext bewerten. Dazu der Satz: Validierungstiefe muss zum Risiko passen. Genau das ist für mich der Kern einer Governance-Schicht, nur eben manuell und im Kopf des Prüfers. Bei einer Frage funktioniert das gut. Bei tausend Fragen im Monat, mit wechselnden Prüfern und wechselndem Risiko, wird daraus schnell Zufall statt System. Und dann kommt die Regulatorik dazu, nicht nur die Qualität. Ein Mitarbeiter, der direkt über eine rohe API mit einem LLM arbeitet, hat meistens keinen Auftragsverarbeitungsvertrag nach Artikel 28 DSGVO, keine Mandantentrennung und keine Zugriffsprotokollierung, wie sie NIS-2 für Zugriffskontrollen verlangt. Für Institute im Anwendungsbereich der DORA ist ein ungeprüfter LLM-Zugriff ein IKT-Drittparteirisiko, das ins Informationsregister gehört und nicht in einen privaten Chat-Tab. Der EU AI Act verlangt für risikobehaftete Einsatzszenarien ein dokumentiertes Risikomanagementsystem. Ein Agent liefert das nicht von selbst mit. Für mich bleibt SaaS deshalb relevant. Es macht die Validierungstiefe aus Slide 31 zur Pflicht, nicht zur Kür. Danke für den Denkanstoß. Zwei Tage Konferenz liegen noch vor mir. Das wird super! #SaaS #InternalAudit
- LINKEDIN · IMAGESince 3 Sept 2026
1.100 praktizierende Prüfer, sechs Experimente, ein unbequemes Ergebnis: Der Berufsanfänger mit GenAI findet mehr relevante Betrugsrisiken als der erfahrene Prüfer ohne. Der zweite Befund sitzt tiefer. In fast allen Aufgaben lag das vollautomatisierte Tool vor der Kombination aus Mensch und KI. Der Mensch im Loop war die Bremse. Ab morgen stehen an der Universität Duisburg-Essen trotzdem drei Tage lang Menschen auf einer Bühne. Marc Eulerich und das MAARC richten die 3rd International Conference on Auditing and AI aus, parallel zum 76. WCARS der Rutgers Business School. Das ist kein Widerspruch. Die Experimente messen, wer Risiken findet. Sie sagen nichts darüber, wer für die Bewertung geradesteht, wer den Prüfungsplan im Prüfungsausschuss verteidigt und wer entscheidet, welcher Befund am Ende eine Feststellung wird. Im Programm steht diese Frage an vielen Stellen, von den Keynotes bis in die Research Sessions. Patrick Beyer spricht über IT- und Technology-Audit im Konzernmaßstab bei der Deutschen Telekom. Jan Stottrop, CEO des DIIR - Deutsches Institut für Interne Revision e.V., sitzt im Abschlusspanel "Audit 2030". Skalierung und Berufsbild. Und das sind nur zwei von vielen Beiträgen, bei denen sich das Zuhören lohnt. Ich arbeite an GRASP | DextraData GRC Technologies, also an der Werkzeugseite dieser Frage. Umso mehr interessiert mich die andere Hälfte: was ein Revisor 2030 selbst in der Hand behält. Wir sehen uns morgen in Duisburg. #InterneRevision #Audit
- LINKEDIN · IMAGESince 28 Jul 2026
🚨 NIS2 betrifft mehr Unternehmen, als viele denken. Sind Sie sicher, dass Ihr Unternehmen vorbereitet ist? Mit dem NIS2-Umsetzungsgesetz steigen die Anforderungen an Cybersicherheit, Risikomanagement und die Verantwortung der Geschäftsführung. Verstöße können hohe Bußgelder nach sich ziehen – gleichzeitig fehlt vielen Unternehmen der Überblick, welche Maßnahmen tatsächlich erforderlich sind. Auf unserer Übersichtsseite erfahren Sie: ✅ Welche Unternehmen betroffen sind ✅ Welche Anforderungen NIS2 stellt ✅ Welche Pflichten auf Geschäftsführung und IT zukommen ✅ Wie Sie die Umsetzung strukturiert angehen Schaffen Sie Klarheit, bevor aus Unsicherheit ein Risiko wird. 👉 Jetzt informieren und NIS2 strukturiert umsetzen - kostenlose Demo anfordern!
- LINKEDIN · IMAGESince 21 Jul 2026
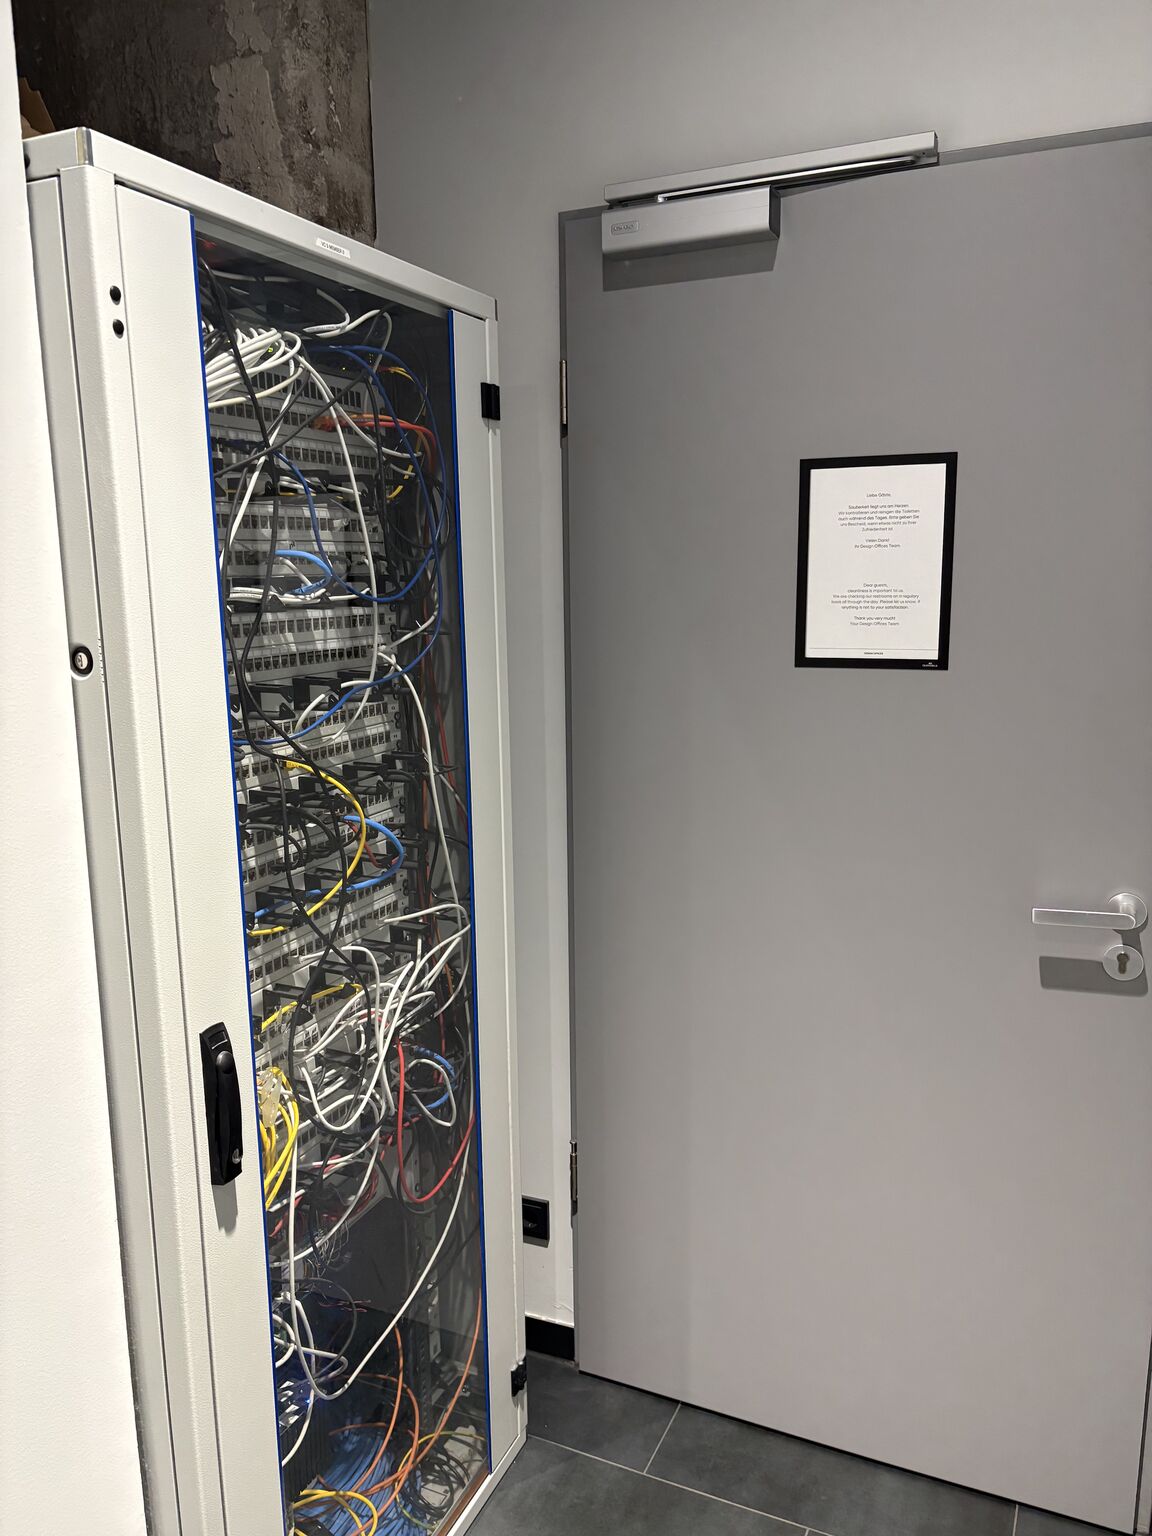
Ich kann auf den Data Experience - Ruhr in Essen nicht mal aufs Klo, ohne an ISO 27001 zu denken. Auf dem Rückweg, hinter einer Glastür: ein Etagenverteiler. Patchpanels von A bis N, fein beschriftet, sauber nach Stockwerken sortiert. Davor: sechs Kabelfarben, kein erkennbares System, als hätte jemand mittendrin die Hoffnung verloren. Normale Menschen sehen da Kabel. Ich sehe: wer hat hier eigentlich Zugriff? Das ist das Ding mit dem Job. Man kann ihn nicht ausschalten. Ein Schrank ist nie nur ein Schrank. Ein schönes Etikett ist noch keine Kontrolle. Und ein Klogang wird zum Mini-Audit. Berufskrankheit. Steht in keiner Stellenanzeige. Dabei arbeite ich mit Auditoren, ich selbst bin keiner. An die echten Revisoren unter euch: sagt mir, dass ich nicht der Einzige bin. Ansonsten: starker Tag hier, gute Gespräche an unserem Stand. Nur der Weg zur Toilette ist für mich beruflich riskant. #ISO27001 #InterneRevision
6 of 33 adsSign up to see every GRASP | DextraData GRC Technologies ad, filter by format and date, and get alerts on new ones.
See all 33 adsWatch the companies you care about.
Filter every ad by industry, country, format and network, and get alerts when a company you watch starts running new ads.